


Мощные macOS-трояны быстро учатся обходить антивирусную защиту XProtect

Мощные macOS-трояны быстро учатся обходить антивирусную защиту XProtect

Мощные macOS-трояны быстро учатся обходить антивирусную защиту XProtect

Сразу несколько вредоносных программ для macOS продемонстрировали способность уходить от детектирования даже в том случае, если специалисты постоянно следят за новыми семплами. Речь идёт о классе троянов, известном как инфостилеры, задача которых — вытащить данные жертвы.

На способность macOS-троянов к быстрой адаптации обратили внимание исследователи из SentinelOne. В качестве примера специалисты привели три образца, способных обойти встроенную защиту ОС — XProtect.

Напомним, XProtect работает в фоновом режиме и сканирует загруженные файлы и софт. Поиск вредоносов идёт по сигнатурам, что, конечно, не гарантирует защиту от заражения новыми вариантами.

Apple постоянно обновляет базы XProtect, однако авторы троянов научились практически сразу менять свои детища для ухода от обнаружения.

В отчёте SentinelOne эксперты указывают в качестве примера на вредоносную программу KeySteal, о которой стало известно в 2021 году. С тех пор авторы заметно доработали троян.

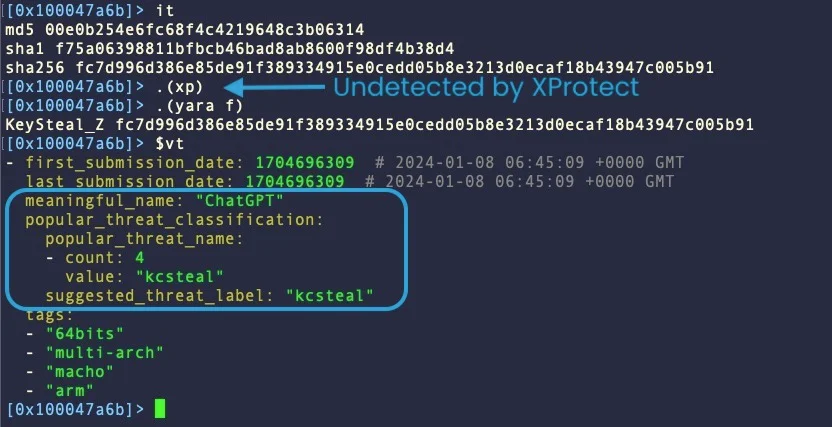
На данный момент KeySteal распространяется как встроенный в Xcode бинарник Mach-O под именами «UnixProject» и «ChatGPT». Попав в систему, вредонос устанавливает соединение с операторами и пытается украсть данные Keychain.


В последний раз Apple обновляла сигнатуры для поиска KeySteal в феврале 2023 года. С той поры авторы внесли достаточно изменений, чтобы троян спокойно обходил XProtect и другие антивирусные движки.

Ещё один яркий пример — написанный на Go Atomic Stealer, впервые попавшийся исследователям в мае 2023-го. Купертиновцы обновили сигнатуры Atomic Stealer в этом месяце, однако в SentinelOne засекли новый вариант на C++, который уже не детектируется.

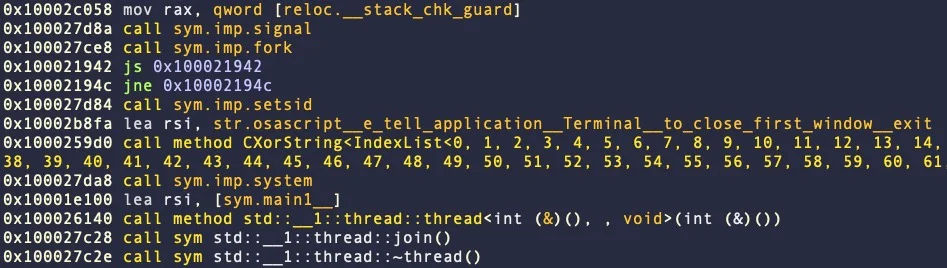
Актуальная версия Atomic Stealer заменила обфускацию кода на AppleScript в виде простого текста. Зловред также научился завершать процесс приложения «Терминал»:


Третья вредоносная программа, демонстрирующая способность к адаптации, — CherryPie (также известна под именами Gary Stealer или JaskaGo). Впервые её поймали 9 сентября 2023-го.

В этом случае сигнатуры Apple (обновлены в декабре 2023-го) работают, однако вредонос обходит другие антивирусные движки на VirusTotal.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru