


Баг Windows- и macOS-версии Opera позволял запускать любой файл в ОС

Баг Windows- и macOS-версии Opera позволял запускать любой файл в ОС

Баг Windows- и macOS-версии Opera позволял запускать любой файл в ОС

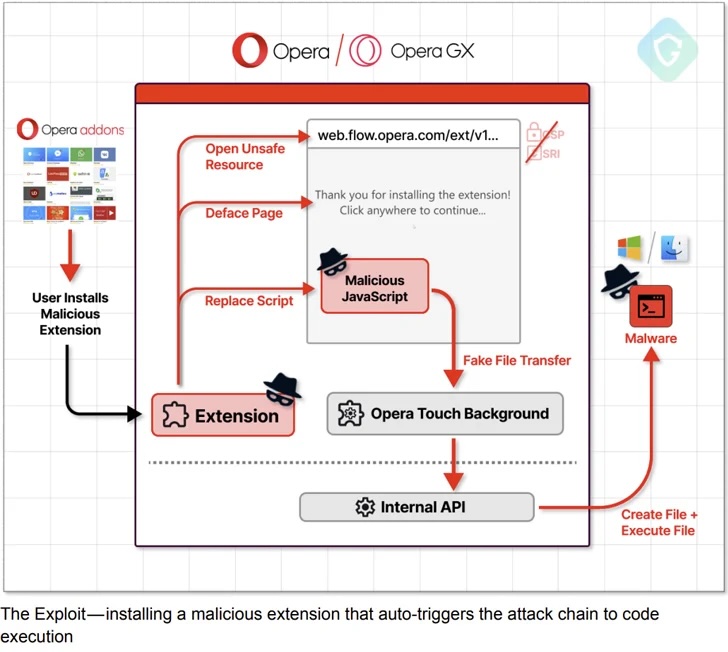
Исследователи из Guardio Labs обнаружили уязвимость в браузере Opera, затрагивающую Windows- и macOS-версию браузера. Эксплуатация этой бреши (ей присвоили имя MyFlaw) позволяет выполнить любой файл в системе.

В сущности, MyFlaw является классическим примером возможности удалённого выполнения кода (RCE). Своим именем баг обязан функции Opera My Flow, которая синхронизирует сообщения и файлы между мобильными устройствами и десктопами.

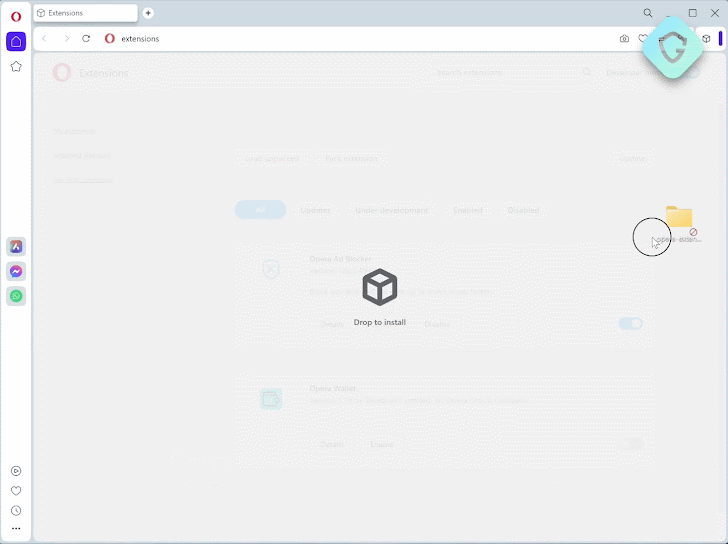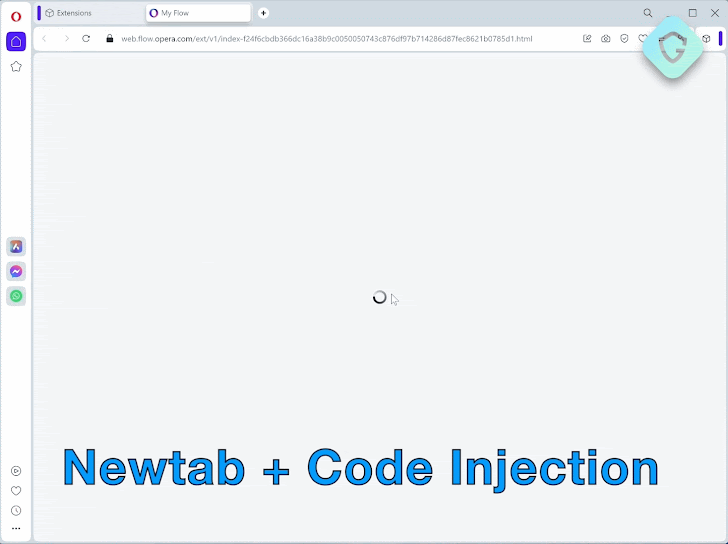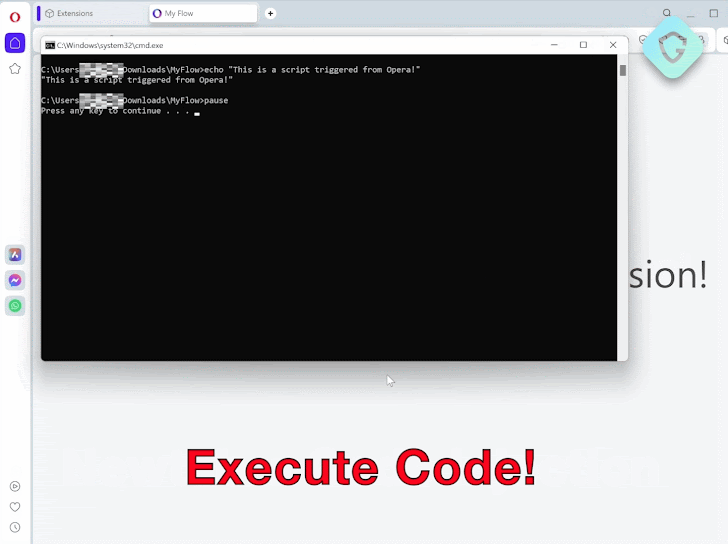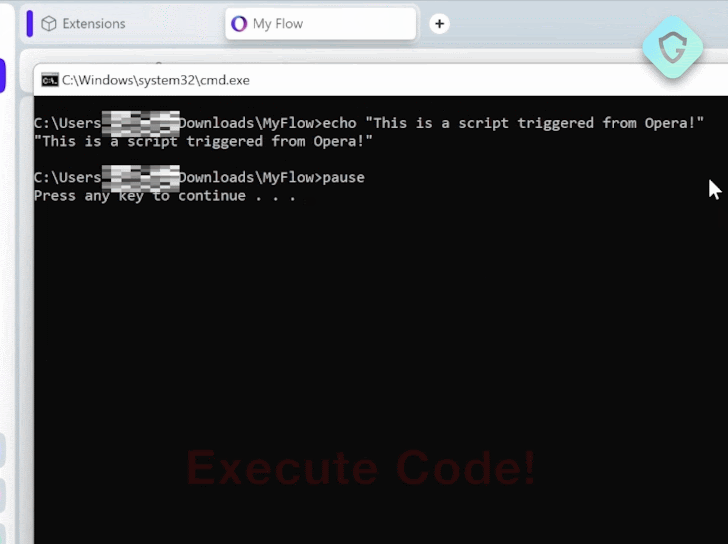
«Добиться эксплуатации уязвимости можно через подконтрольное расширение. В результате условному злоумышленнику удастся обойти не только песочницу интернет-обозревателя, но и сам процесс Opera», — пишут специалисты в отчёте.

Кстати, проблема затрагивает и Opera GX. К счастью, разработчики уже успели выпустить патч в одном из обновлений.

Поскольку функция My Flow изначально предустановлена в браузера, настоятельно рекомендуется проверить актуальность установленной версии браузера.

Особую опасность дыре в My Flow придаёт возможность открыть «поток» в веб-интерфейсе: это значит, что файл можно выполнить за пределами защитных механизмов Opera.


Интересно, что Guardio Labs удалось откопать старую и «давно забытую» версию посадочной страницы My Flow, которая размещалась в домене web.flow.opera.com. В этом исследователя помог сканер urlscan.io.


«Сама страница выглядит практически идентичной той, что используется сейчас, однако отличия можно найти “под капотом“. На ней не только отсутствует метатег content security policy, но и есть скрипт, вызывающий JavaScript-файл без каких-либо проверок».

«Такой реализации вполне достаточно для успешной атаки».

Подпишитесь на новости

Немкин: внесение Apple и Microsoft в реестр ОРИ не означает запрета

Запись в реестре Роскомнадзора не превращает iPhone в кирпич и не выключает Windows. Депутат Госдумы Антон Немкин заявил, что включение Apple и Microsoft в реестр организаторов распространения информации (ОРИ) не означает автоматического запрета их продукции в России. Но освобождения от требований закона компаниям тоже не обещают.

Свою позицию Немкин изложил в телеграм-канале: правила должны быть едиными для российских и иностранных участников цифрового рынка.

По словам депутата, речь идёт об обязанностях по хранению информации и её предоставлению уполномоченным органам в предусмотренных законом случаях. Масштаб бизнеса и страна регистрации от этих требований не освобождают. Немкин также призвал не подменять реальные последствия громкими заголовками.

Apple и Microsoft появились в реестре 2 октября 2026 года. Google включён в него с конкретным сервисом — Google Meet — ещё 26 января.

Статус ОРИ предусматривает хранение в России сведений о пользователях и фактах обмена сообщениями в течение трёх лет, а содержания сообщений — до шести месяцев. Эти данные должны предоставляться уполномоченным органам в установленных законом случаях.

Само внесение в список не доказывает, что корпорации будут передавать переписки российских пользователей государству. Но и гарантией от будущих ограничений заявление депутата не служит, за неисполнение требований предусмотрены отдельные меры реагирования.

RSS: Новости на портале Anti-Malware.ru