


Баг Windows- и macOS-версии Opera позволял запускать любой файл в ОС

Баг Windows- и macOS-версии Opera позволял запускать любой файл в ОС

Баг Windows- и macOS-версии Opera позволял запускать любой файл в ОС

Исследователи из Guardio Labs обнаружили уязвимость в браузере Opera, затрагивающую Windows- и macOS-версию браузера. Эксплуатация этой бреши (ей присвоили имя MyFlaw) позволяет выполнить любой файл в системе.

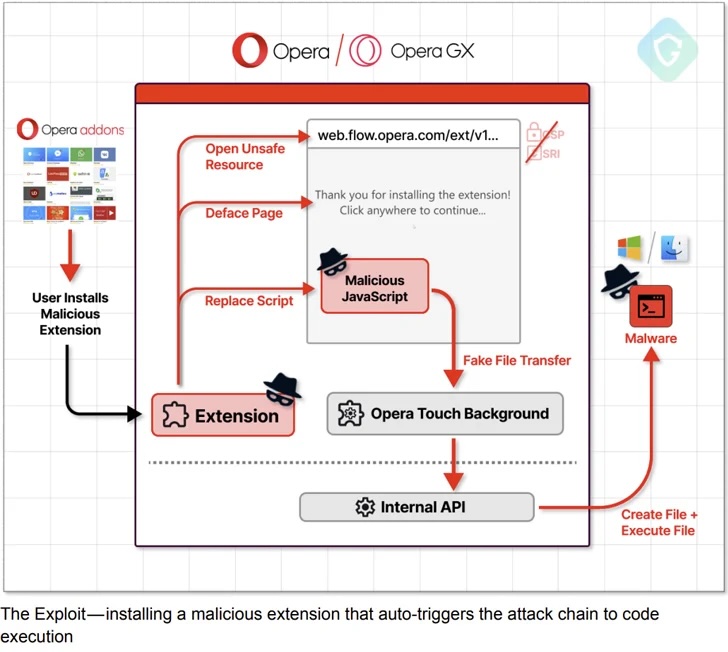
В сущности, MyFlaw является классическим примером возможности удалённого выполнения кода (RCE). Своим именем баг обязан функции Opera My Flow, которая синхронизирует сообщения и файлы между мобильными устройствами и десктопами.

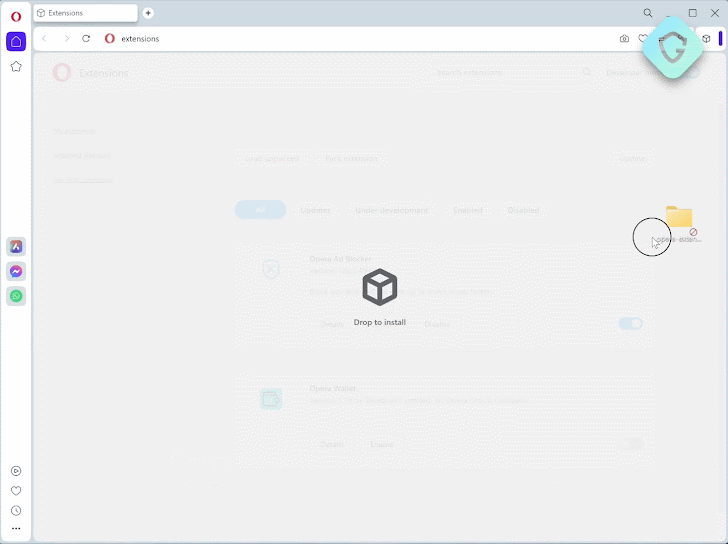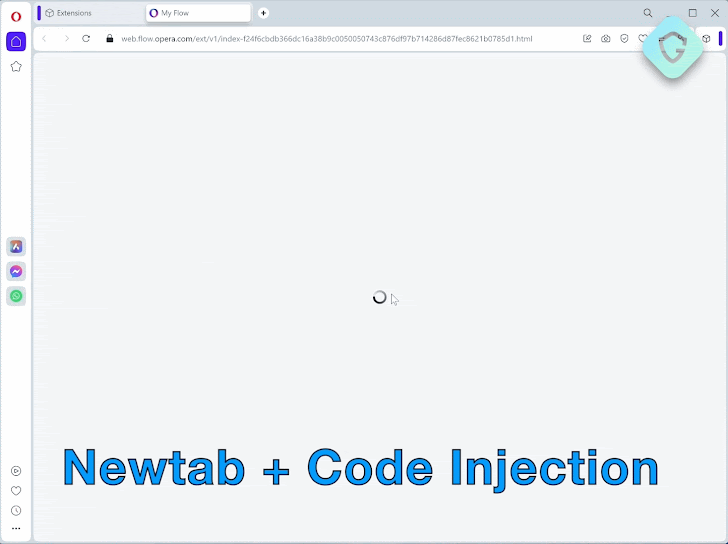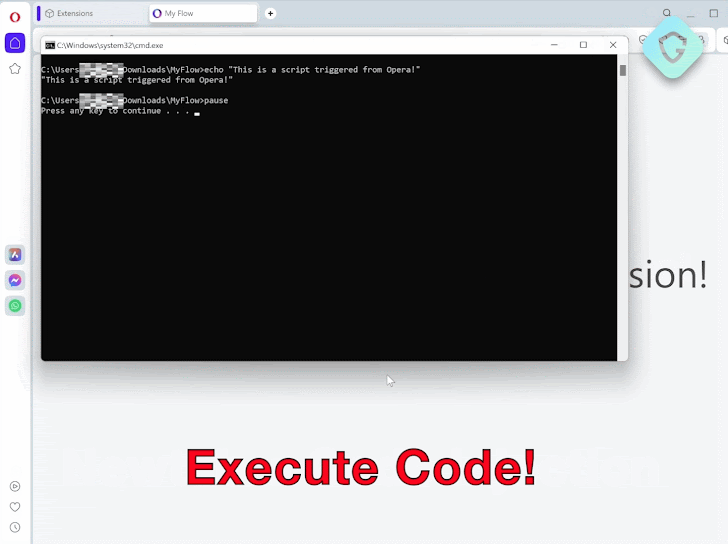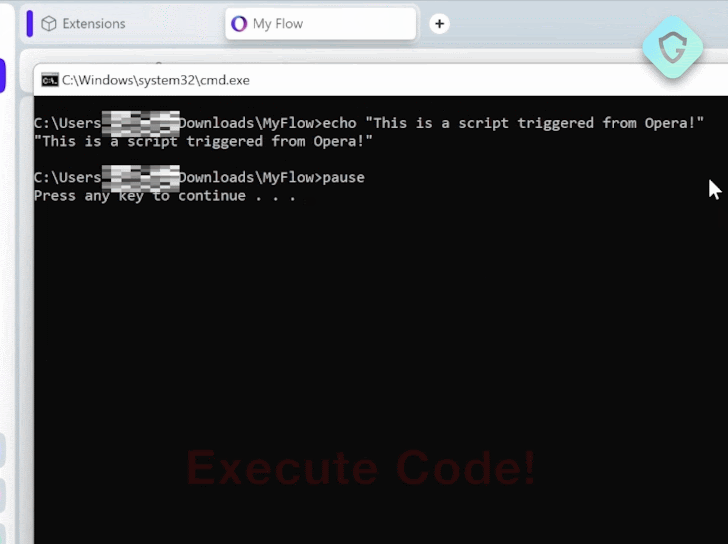
«Добиться эксплуатации уязвимости можно через подконтрольное расширение. В результате условному злоумышленнику удастся обойти не только песочницу интернет-обозревателя, но и сам процесс Opera», — пишут специалисты в отчёте.

Кстати, проблема затрагивает и Opera GX. К счастью, разработчики уже успели выпустить патч в одном из обновлений.

Поскольку функция My Flow изначально предустановлена в браузера, настоятельно рекомендуется проверить актуальность установленной версии браузера.

Особую опасность дыре в My Flow придаёт возможность открыть «поток» в веб-интерфейсе: это значит, что файл можно выполнить за пределами защитных механизмов Opera.


Интересно, что Guardio Labs удалось откопать старую и «давно забытую» версию посадочной страницы My Flow, которая размещалась в домене web.flow.opera.com. В этом исследователя помог сканер urlscan.io.


«Сама страница выглядит практически идентичной той, что используется сейчас, однако отличия можно найти “под капотом“. На ней не только отсутствует метатег content security policy, но и есть скрипт, вызывающий JavaScript-файл без каких-либо проверок».

«Такой реализации вполне достаточно для успешной атаки».

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru