


Апдейт для Windows 10 под номером KB5034441 выдаёт ошибку 0x80070643

Апдейт для Windows 10 под номером KB5034441 выдаёт ошибку 0x80070643

Апдейт для Windows 10 под номером KB5034441 выдаёт ошибку 0x80070643

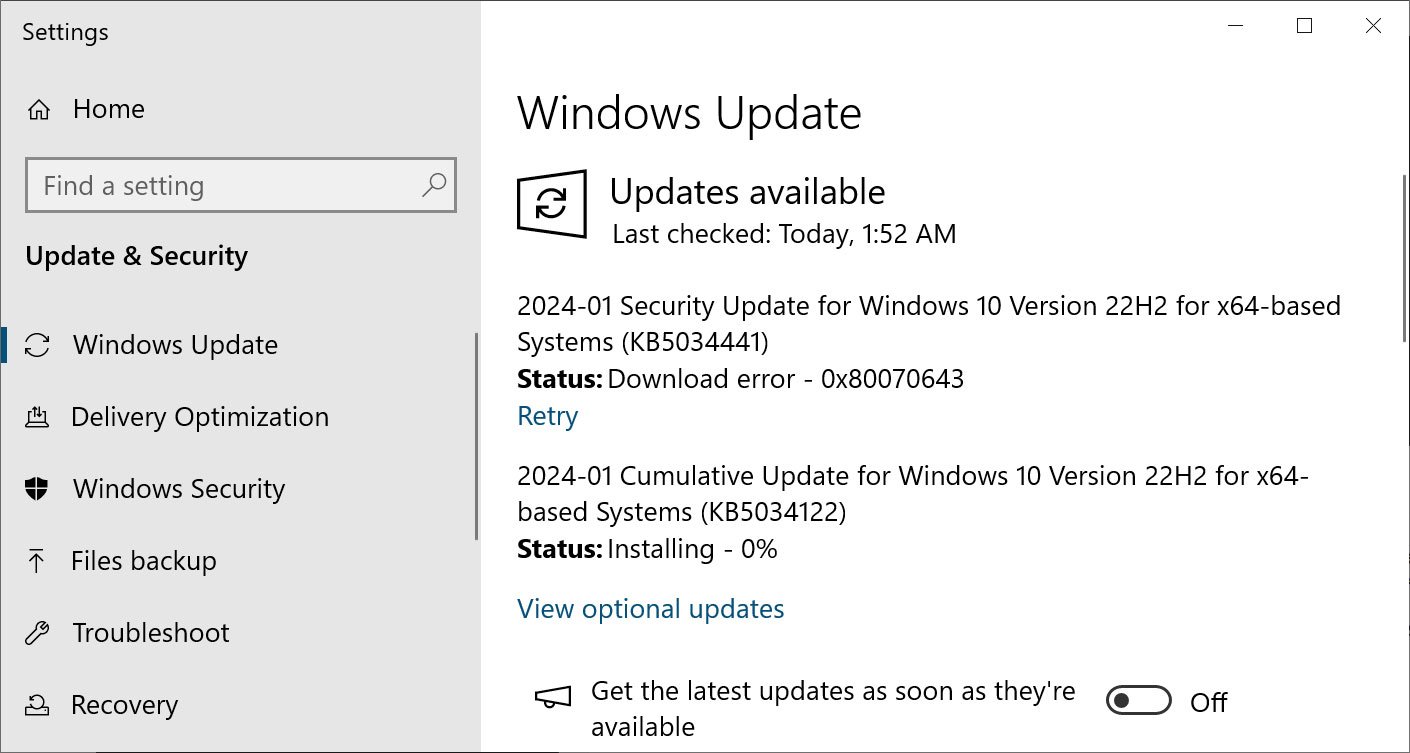
Пользователи Windows 10 по всему миру жалуются на очередные проблемы ежемесячного набора обновлений. На этот раз один из январских патчей под номером KB5034441 выдаёт при установке ошибку 0x80070643.

Напомним, в январе Microsoft устранила 49 уязвимостей, из которых 12 — RCE. Один из апдейтов (KB5034441) должен закрыть брешь под идентификаторов CVE-2024-20666, позволяющую обойти шифрование BitLocker.

Тем не менее при попытке установить обновление пользователи получают ошибки 0x80070643:

Скриншот BleepingComputer


Чтобы понять причину обрывающейся инсталляции, можно обратиться к опубликованному Microsoft документу, в котором разработчики отмечают, что пользователи могут столкнуться с ошибкой вида «Windows Recovery Environment servicing failed, (CBS_E_INSUFFICIENT_DISK_SPACE)».

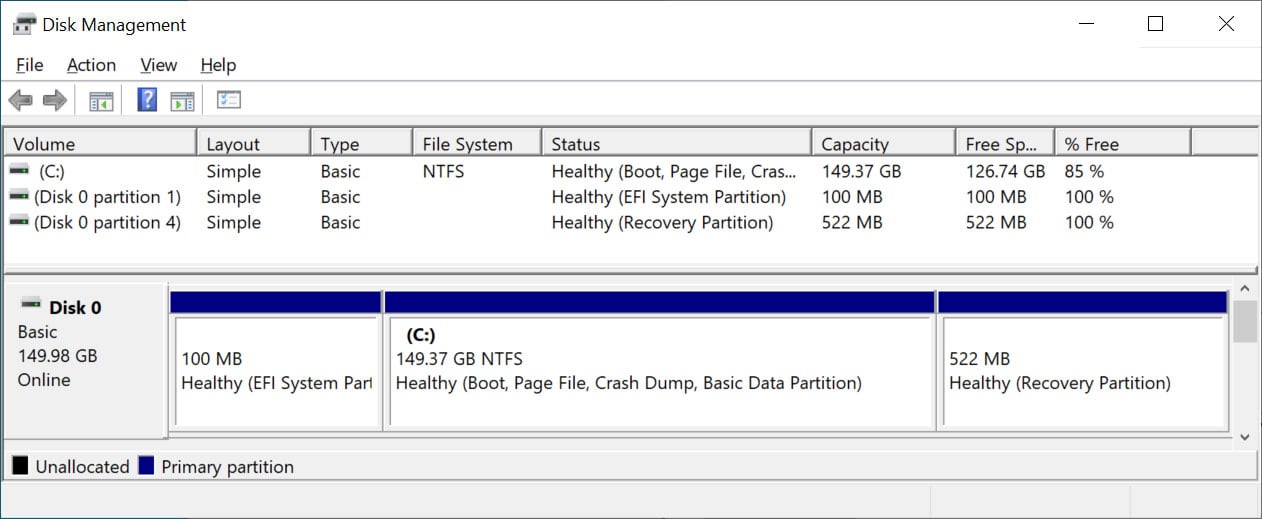
Несмотря на то что выдаётся стандартное сообщение «0x80070643 - ERROR_INSTALL_FAILURE», становится ясно, что корень проблемы лежит в недостаточно большом разделе восстановления для образа Windows RE (winre.wim).


Единственное, что на данный момент может предложить Microsoft, — создать больший по размеру раздел восстановления, чтобы обновление успешно установило новую версию Windows Recovery Environment (WinRE).

Опытные пользователи могут обратиться к инструкции от Microsoft, с помощью которой можно самостоятельно пофиксить баг. Обычным юзерам настоятельно рекомендуют дождаться фикса от разработчиков.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru