


Новый вектор подмены DLL обходит защиту в Windows 10 и 11

Новый вектор подмены DLL обходит защиту в Windows 10 и 11

Новый вектор подмены DLL обходит защиту в Windows 10 и 11

Эксперты описали новый вектор кибератаки, в котором используется перехват порядка поиска DLL-файлов для обхода защитных механизмов и выполнения вредоносного кода в системах Windows 10 и Windows 11.

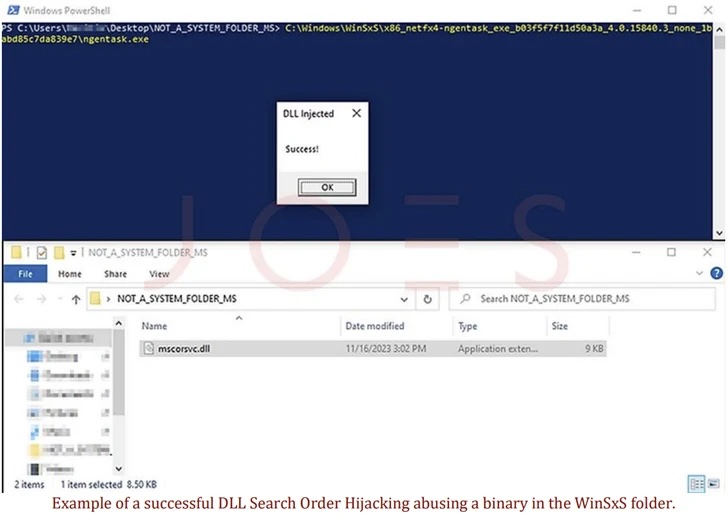
В отчёте компании Security Joes исследователи объясняют, что новый метод задействует исполняемые файлы, которые часто можно найти в доверенной директории WinSxS, после чего использует их в классической схеме перехвата порядка поиска библиотек.

В результате у атакующих не только отпадает необходимость повышать права в системе, но и появляется возможность добавить уязвимые бинарники в цепочку атаки.

Метод перехвата порядка поиска DLL позволяет злоумышленникам подсовывать библиотеки с целью выполнить вредоносный код. Наиболее очевидным плюсом этой техники для киберпреступников является обход защитных средств и одновременное повышение привилегий в системе.

Для успешной эксплуатации атакующим нужны приложения, не указывающие полный путь к нужным DLL, а полагающиеся в первую очередь на порядок поиска библиотек.

Злоумышленники берут этот принцип на вооружение, перемещая системные файлы в нетипичные для них директории, где уже содержатся вредоносные DLL с именами легитимных. Таким образом происходит подмена безобидной библиотеки злонамеренной.


Такой подход работает ещё и по той причине, что вызывающий DLL процесс будет искать её в первую очередь в той директории, из которой запускается сам. Сам порядок такого поиска выглядит следующим образом:

  1. Проверяется папка, из которой стартует программа.
  2. Далее — C:\Windows\System32.
  3. C:\Windows\System.
  4. C:\Windows.
  5. Текущая директория.
  6. Папки, перечисленные в переменной среды системы PATH.
  7. Папки, перечисленные в переменной среды PATH пользователя.

Новый вектор, на который обратили внимание в Security Joes, атакует файлы, размещённые в директории C:\Windows\WinSxS — критически важном компоненте операционной системы, который используется для кастомизации и обновления ОС, а также для проверки совместимости и целостности.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru