



Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Киберпреступники скомпрометировали фанатский мод Downfall для инди-игры Slay the Spire в жанре стратегии. Цель злоумышленников — установить на устройства геймеров вредоносную программу Epsilon.

Майкл Мэйхем, один из разработчиков, объяснил, что заражённый пакет является модифицированной версией оригинальной игры, а не самим модом из Steam Workshop.

«Вредонос пробрался на одно из наших устройств, при этом не вызвав подозрений у защитных программ. Насколько мне известно, этот зловред не похищает учётные данные, поскольку не было никаких алертов от 2FA», — рассказал в беседе с BleepingComputer Мэйхем.

«Мы полагаем, что злоумышленники всё-таки перехватили токен аутентификации, получили контроль над Steam-аккаунтом и, соответственно, возможность загрузить модифицированную версию софта. Однако это пока всего лишь предположение».

Помимо аккаунта в системе Steam, атакующие добрались и до учётки Discord. В официальном уведомлении Мэйхем также упомянул, что взлом произошёл 25 декабря в период между 21:30 и 22:30 по Москве.

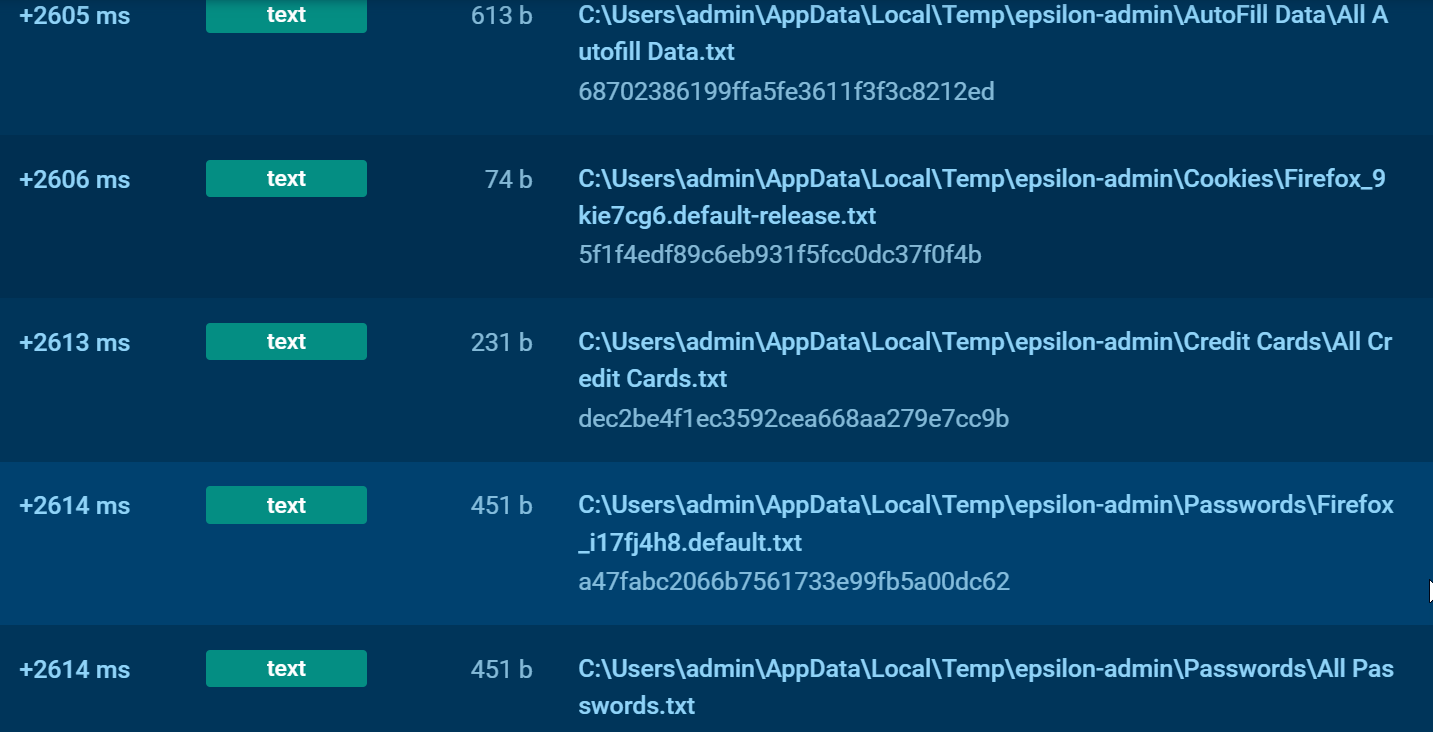
Как только вредонос попадал на устройство жертвы, он начинал собирать файлы cookies, сохранённые пароли и данные банковских карт. В первую очередь троян проверяет браузеры Google Chrome, Yandex, Microsoft Edge, Mozilla Firefox, Brave и Vivaldi.

Чтобы вытащить побольше учётных данных, Epsilon ищет документы, в именах которых присутствует слово «password»:


Epsilon по своему типу является классическим инфостилером. Их задача — собрать побольше конфиденциальных данных и отправить злоумышленникам на удалённый сервер.

Если верить данным на VirusTotal, операторы Epsilon ранее атаковали разработчиков других игр.

Подпишитесь на новости

Штат Яндекса уменьшился на 5% на фоне роста выручки и прибыли

Общая численность сотрудников Яндекса снизилась до 90,6 тыс. человек — примерно на 5% относительно прошлогодних 95 тыс. Компания объясняет изменения пересмотром процессов в поддержке, разметке данных, логистике и бэк-офисе. Основной состав, насчитывающий около 31 тыс. человек, по её словам, не сократился.

Об этом Яндекс рассказал «Коммерсанту» после публикации результатов за третий квартал и девять месяцев 2026 года.

Таком образом, общий показатель включает и операционный персонал: представлять его как сокращение каждого двадцатого разработчика было бы ошибкой.

Финансовые результаты при этом выросли. За январь-сентябрь выручка увеличилась на 16%, до 1,17 трлн рублей, скорректированная чистая прибыль — на 46%, до 128,1 млрд. Но темпы роста выручки замедлились: годом ранее прирост за девять месяцев составлял 33%.

В компании указывают на охлаждение потребительского спроса и рекламного рынка, а также высокую базу сравнения. ИИ и автономные технологии остаются стратегическими направлениями.

Отдельный фактор — октябрьские атаки на дата-центры. Они произошли после окончания отчётного периода, поэтому их влияние в этих результатах ещё не отражено.

После атак Яндекс отозвал прогнозы по выручке и скорректированной EBITDA на 2026 год. Возобновить их публикацию компания рассмотрит со следующего квартала.

RSS: Новости на портале Anti-Malware.ru