



Стартовал поиск XSS в сервисах Яндекса в рамках Охоты за ошибками

Стартовал поиск XSS в сервисах Яндекса в рамках Охоты за ошибками

Стартовал поиск XSS в сервисах Яндекса в рамках Охоты за ошибками

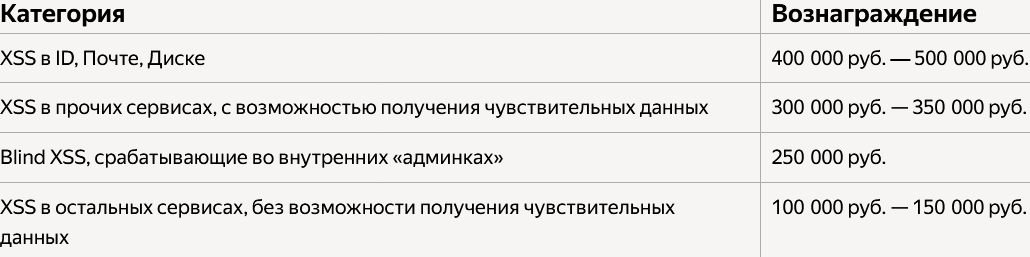
Компания «Яндекс» объявила новый конкурс в рамках программы «Охота за ошибками» (bug bounty). Участникам предстоит до 31 января искать XSS-уязвимости в различных сервисах; максимальный размер выплат за находки составит 500 тыс. рублей.

Злоумышленники обычно используют возможности XSS (межсайтового скриптинга) для обхода защиты, внедрения вредоносного кода в страницы сайтов, угона аккаунтов. В случае выявления такой уязвимости «Яндекс» обещает устранить ее в приоритетном порядке и в сжатые сроки.

Размеры выплат за XSS всех типов для конкурсантов увеличены в несколько раз. При этом, как и прежде, будут учитываться критичность уязвимости, сложность эксплойта и возможные последствия с точки зрения безопасности данных пользователей и партнеров.


Для поиска уязвимостей участники конкурса должны использовать исключительно собственные тестовые аккаунты. Пытаться получить доступ к данным других пользователей запрещено.

Объекты поиска и особенно интересующие «Яндекс» способы межсайтового скриптинга перечислены в новом разделе сайта «Охота за ошибками».

В минувшем августе в рамках bug bounty «Яндекса» был проведен конкурс на отлов уязвимостей типа IDOR (insecure direct object references, небезопасная прямая ссылка на объект) и технических ошибок, открывающих доступ к конфиденциальной информации. Суммы вознаграждений тоже были временно повышены — до 2,8 млн рублей.

Подпишитесь на новости

ИИ научился восстанавливать увиденные человеком изображения по данным МРТ

Учёные из израильского Института Вейцмана разработали Brain-IT — ИИ, который реконструирует изображения по данным функциональной МРТ. Человек смотрит на картинку, сканер фиксирует активность мозга, а алгоритм пытается восстановить увиденное.

Как рассказывают представители Института Вейцмана, система восстанавливает не только содержание сцены, но и её детали: цвета, расположение объектов и композицию.

Для адаптации к новому человеку, по словам разработчиков, достаточно примерно часа данных сканирования.

Главный трюк — связка двух моделей. Декодер превращает активность мозга в изображение, а энкодер делает обратное: предсказывает активность по картинке.

Их обучают вместе, используя в том числе изображения, которые никому не показывали внутри томографа. Это помогает обойти дефицит реальных снимков мозга.


Дальше команда хочет перейти к звукам и видео. Со снами сложнее: картинки в них меняются быстро, а фМРТ фиксирует данные примерно раз в две секунды. До записи ночных приключений на флешку ещё далеко.

Исследователи надеются, что такие технологии помогут изучать мозг и в перспективе дадут способ общения людям с синдромом «запертого человека». Но вместе с возможностями возникает вопрос конфиденциальности: кто сможет получать доступ к подобным данным и с чьего согласия?

Пока показана реконструкция увиденного в условиях эксперимента. До незаметного чтения чужих мыслей эта работа не добралась, хотя повод обсуждать защиту ментальной информации уже появился.

RSS: Новости на портале Anti-Malware.ru