



Функция проверки паролей в Google Chrome теперь будет работать в фоне

Функция проверки паролей в Google Chrome теперь будет работать в фоне

Функция проверки паролей в Google Chrome теперь будет работать в фоне

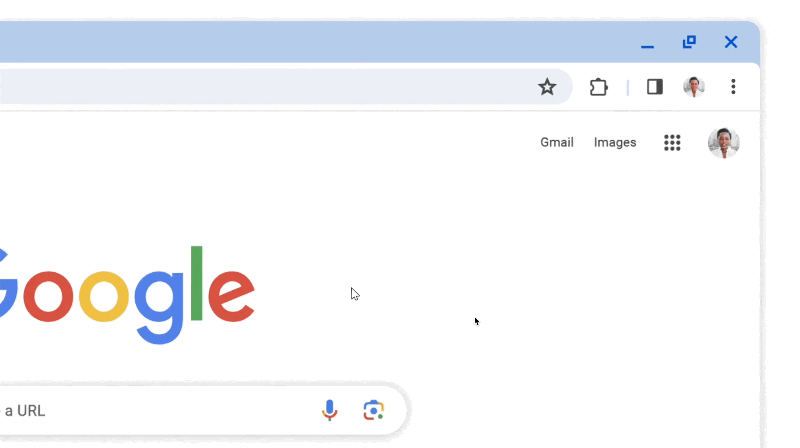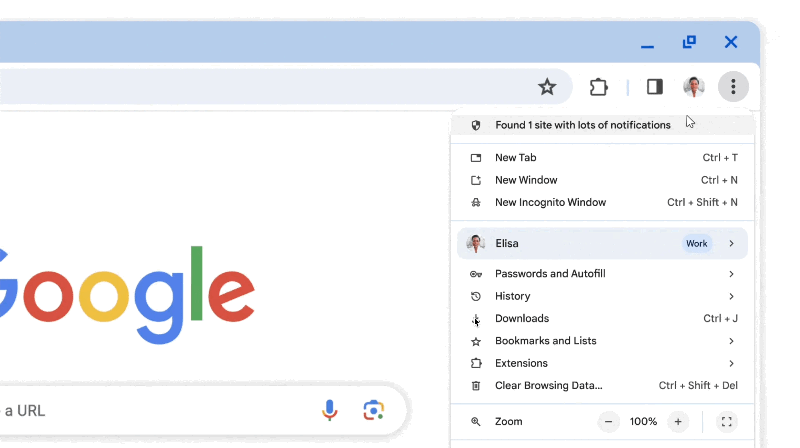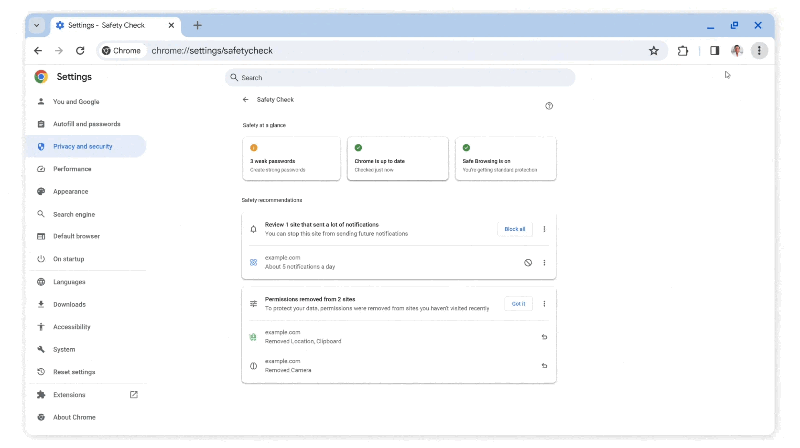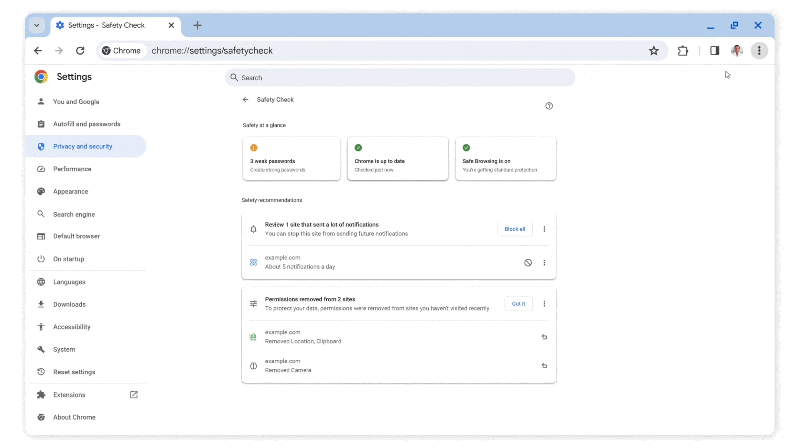
Теперь проверка слабых и скомпрометированных паролей, сохранённых в Chrome, станет более продуманной. По словам Google, функция Chrome Safety Check будет работать и проверять учётные данные пользователя в фоновом режиме.

Кроме того, браузер уведомит, если вы установили из Chrome Web Store потенциально опасное расширение, а также проверит, актуальна ли ваша версия Chrome и включён ли Safe Browsing.

«На десктопах Safety Check отныне будет запускаться автоматически и работать в фоновом режиме. Уведомления о рисках будут выводиться в меню Chrome (где три точки)», — пишет Сабина Борсай, менеджер по продукту в Chrome Group.

Google также доработала функциональность Safety Check, чтобы опасные разрешения — например, доступ к местоположению или микрофону — отзывались автоматически у тех сайтов, которые пользователь давно не посещал.

Более того, Safety Check будет проверять редко помещаемые ресурсы и частоту отображения уведомлений от них, что позволит быстро отключать навязчивые нотификации.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru