



Российский потребитель: наши WAF лучше зарубежных, а NGFW и UTM пока хуже

Российский потребитель: наши WAF лучше зарубежных, а NGFW и UTM пока хуже

Российский потребитель: наши WAF лучше зарубежных, а NGFW и UTM пока хуже

Эксперты группы компаний «Гарда» изучили отношение российских компаний к сетевой безопасности и практики снижения рисков. Исследование позволило выявить спрос на продукты, степень удовлетворения потребностей и в итоге приоритетные направления развития рынка.

За основу исследования были взяты результаты опроса, проведенного минувшим летом среди специалистов по ИТ и ИБ. В нем приняли участие более 500 представителей разных по профилю и величине компаний из Москвы (71%) , Санкт-Петербурга (10%), Самары, Нижнего Новгорода, Новосибирска и других крупных городов России.

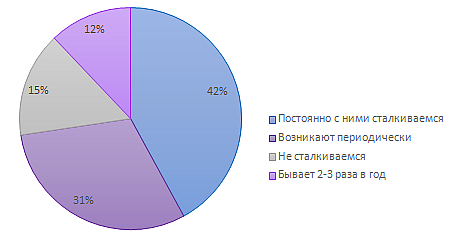
Судя по ответам респондентов, вопрос сетевой безопасности актуален для большинства российских организаций. Крупные компании (более 5 тыс. сотрудников) постоянно сталкиваются с такими угрозами (в 57% случаев), малый бизнес — реже (30%).


Отношение к сетевой безопасности в целом ответственное: компании принимают орг/тех-меры по предотвращению инцидентов и оперативному реагированию, используют специализированные решения и услуги. Примечательно, что возможность потери репутации беспокоит россиян больше, чем финансовые и производственные риски.

При выстраивании защиты техническими средствами 47% участников опроса для каждой задачи подбирают подходящий продукт. Почти столько же (42%) предпочитают коробочные решения с подключаемыми модулями, а 11% используют одно универсальное решение для всех задач.


Зависимость от импорта в этом сегменте пока еще велика. Почти половина (49%) опрошенных отметили, что все еще полагаются на иностранные разработки, 53% используют и зарубежные, и отечественные.

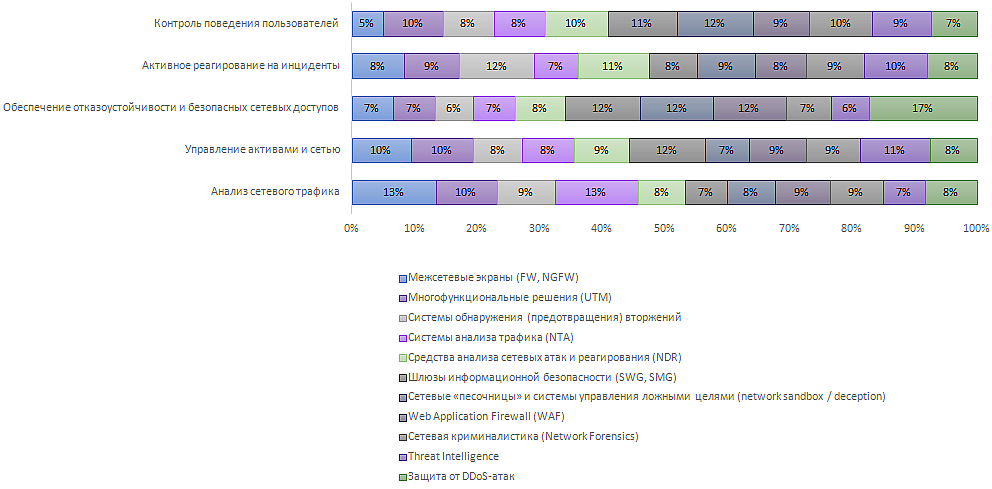
В целом больших проблем из-за сокращения импорта участники не видят. Российские NTA, по мнению 58% респондентов, полностью аналогичны зарубежным разработкам, а многие WAF даже их превосходят (21%). Из систем сетевой безопасности, пока уступающих импортным, 44% участников опроса назвали межсетевые экраны (FW, NGFW), 37% — UTM, 33% — шлюзы безопасности (SWG, SMG).

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru