



Россиян атакуют лотерейщики и криптоскамеры, действующие в рамках партнерок

Россиян атакуют лотерейщики и криптоскамеры, действующие в рамках партнерок

Россиян атакуют лотерейщики и криптоскамеры, действующие в рамках партнерок

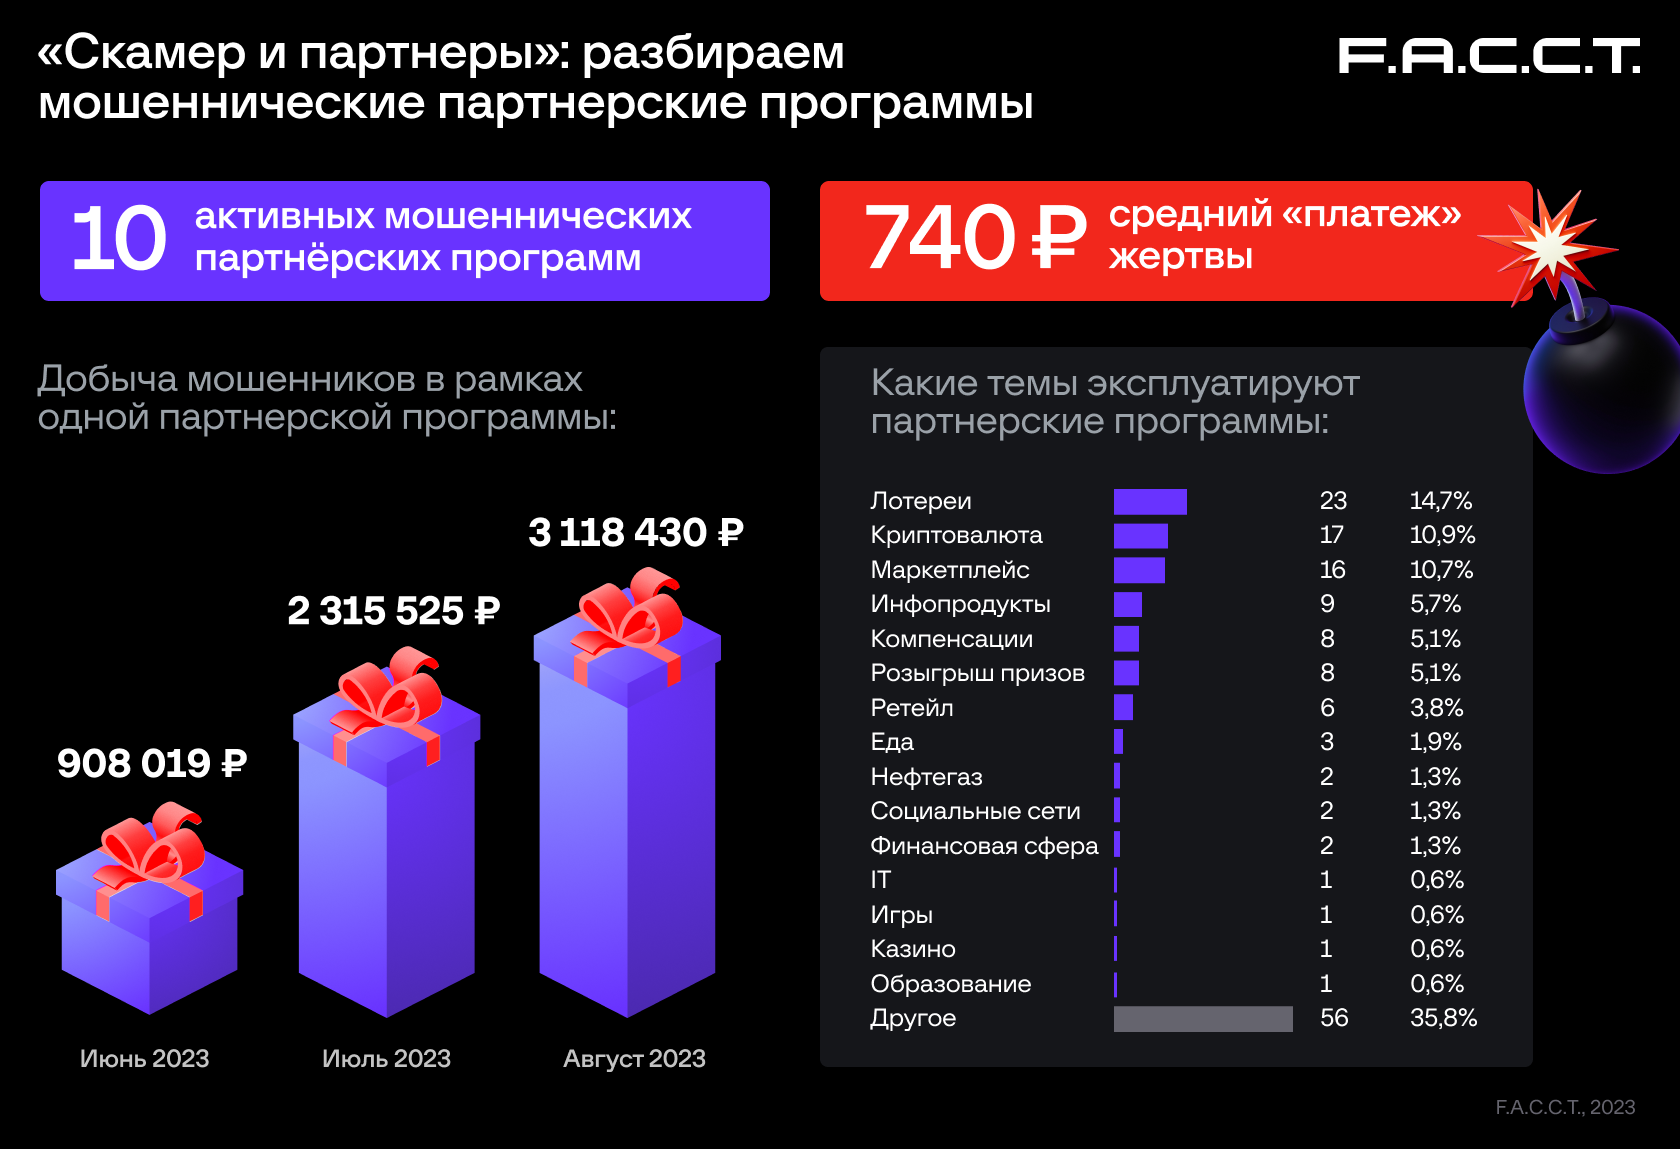
В этом году эксперты F.A.С.С.T. выявили 10 активных мошеннических партнёрских программ, участники которых атакуют в основном пользователей из России. Наибольшее распространение получили приманки в виде выигрышей в лотерею и криптоинвестиций.

Подобные партнерки позволяют злоумышленникам масштабировать свои операции, увеличить охват мишеней и повысить прибыль за счет разделения задач (привлечение трафика, создание фишинговых страниц, рассылка сообщений-ловушек). Готовые шаблоны, ресурсы, трафик можно приобрести на специализированных маркетплейсах и в закрытых телеграм-каналах.

Автор предложения (оффера) регистрирует домен, создает мошеннические страницы, размещает их на хостинге и выставляет оффер на платформе партнерской программы. В среднем на обнаруженных платформах размещалось по 156 активных офферов (зафиксированный максимум — 746).

По тематике поддельные ресурсы различны, но по большей части посвящены лотереям (популярен выбор коробочки с призом), инвестициям в криптовалюты, мифическим акциям маркетплейсов. Иногда посетителям предлагают купить «красивое» доменное имя для сайта.

Админы партнерок проверяют созданный в рамках оффера сайт и предоставляют фишинговые или платежные формы, которыми его можно дополнить. Исполнители выбирают оффер, получают реферальную ссылку и привлекают трафик, распространяя ее URL через имейл, СМС, в соцсетях и мессенджерах.

В 87% случаев такие рассылки были ориентированы на русскоязычных пользователей. Так, недавно подобные письма массово пришли на корпоративные ящики менеджмента Selectel — об этом вчера, 13 декабря, рассказал на пресс-конференции по итогам года директор по продуктам компании Константин Ансимов.

В среднем на платформах обнаруженных экспертами партнерок, размещалось по 156 активных предложений-офферов (в одном предложении — 746). Участие в таких программах обычно приносит порядка 4,3 млн рублей в месяц. При этом 60-90% украденных сумм получают партнеры, остальное — авторы офферов.

«Несмотря на то что партнерские программы существуют уже как минимум с 2018 года, подобные формы нелегального бизнеса в последнее время пользуются особой популярностью у злоумышленников, — отметил Евгений Егоров, ведущий аналитик департамента Digital Risk Protection компании F.A.C.C.T. — Количество используемых брендов в схемах активно расширяется, нанося как материальный ущерб жертвам схемы, так и репутационный — эксплуатируемым брендам».

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru