



В бетке iOS 17.3 нашли новые принципы защиты украденных iPhone

В бетке iOS 17.3 нашли новые принципы защиты украденных iPhone

В бетке iOS 17.3 нашли новые принципы защиты украденных iPhone

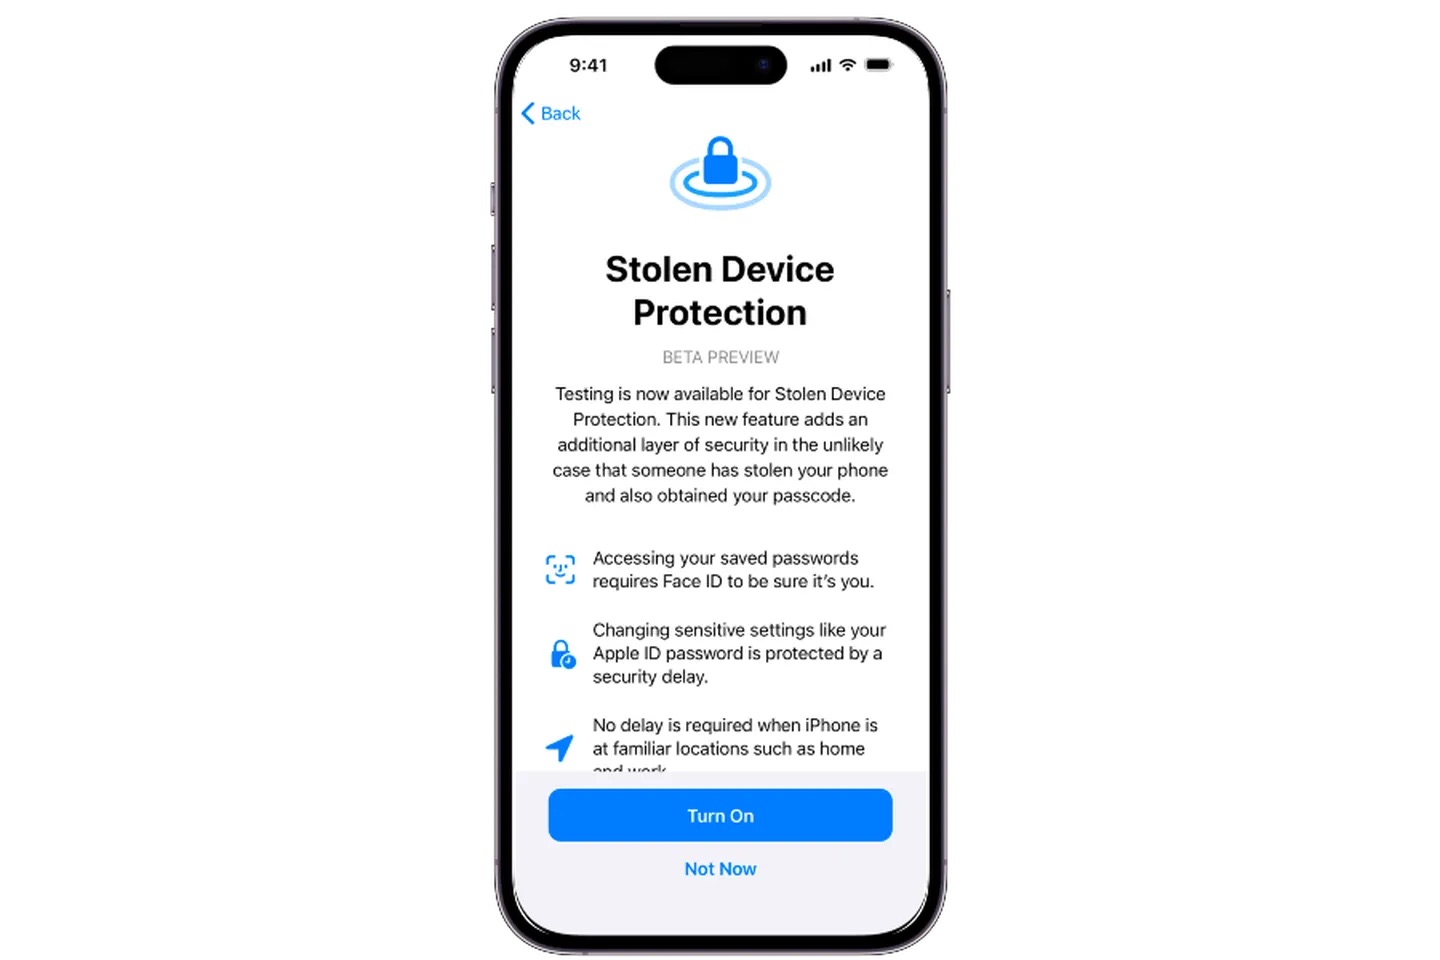
Apple на днях выпустила первую бетку iOS 17.3, в которой уже нашлись интересные нововведения по части конфиденциальности. На этот раз девелоперы уделили внимание защите украденного девайса: злоумышленник не сможет ввести пасскод для доступа к аккаунтам и паролям.

Новые защитные меры, которые пока тестируются в бета-версии, диктуют обязательное использование аутентификации по Face ID или Touch ID перед доступом к конфиденциальным настройкам и данным.

Например, чтобы просмотреть сохранённые в Safari пароли, придётся просканировать лицо или отпечаток пальца. Для этого в iOS 17.3 надо включить функцию «Защита украденных устройств» (Stolen Device Protection).


Как только вы активируете новые возможности, iPhone будет требовать биометрическую аутентификацию для доступа к связке паролей iCloud, отправки денег из Apple Cash и ряда других действий.

Таким образом, нововведения затруднят ворам смену паролей или получение важной информации, даже в том случае, если они знают код для разблокировки устройства.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru