



В даркнете продают клиентскую базу магазина спортивной снаряги Everlast

В даркнете продают клиентскую базу магазина спортивной снаряги Everlast

В даркнете продают клиентскую базу магазина спортивной снаряги Everlast

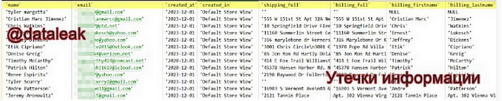
На одном из теневых форумов выставлена на продажу база данных пользователей сайта everlast.com. Судя по содержанию записей, владельцы аккаунтов в основном создают их для покупки спортивной экипировки бренда Everlast из первых рук.

О новой неприятной находке сообщил телеграм-канал «Утечки информации». Украденная база содержит 400 тыс. строк с такой информацией, как имя, пол, имейл, хеш пароля, адрес для доставки товаров, дата создания и активность аккаунта, ID группы пользователей, ID интернет-магазина, данные об использовании услуг (биллинг платежей).

Команда @dataleak проверила имейл-адреса из опубликованного фрагмента, используя функцию регистрации аккаунта на everlast.com. Оказалось, что их владельцы действительно числятся в базе сайта.


В начале этого года злоумышленники украли базу данных почитателей другого известного спортивного бренда — Puma. Выставленный на продажу SQL-дамп содержал около 330 тыс. записей с ПДн пользователей сайта ru.puma.com (закрылся еще в марте из-за прекращения поставок в Россию).

Вчера стало известно о еще одной утечке, затронувшей спортсменов и любителей. В Сеть слили базу данных участников акции «Зеленый марафон 2015». В открытый доступ попали 60 тыс. записей с ПДн бегунов, среди которых были также дети.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru