



Мошенники выставляют компаниям копеечные счета в надежде, что их оплатят

Мошенники выставляют компаниям копеечные счета в надежде, что их оплатят

Мошенники выставляют компаниям копеечные счета в надежде, что их оплатят

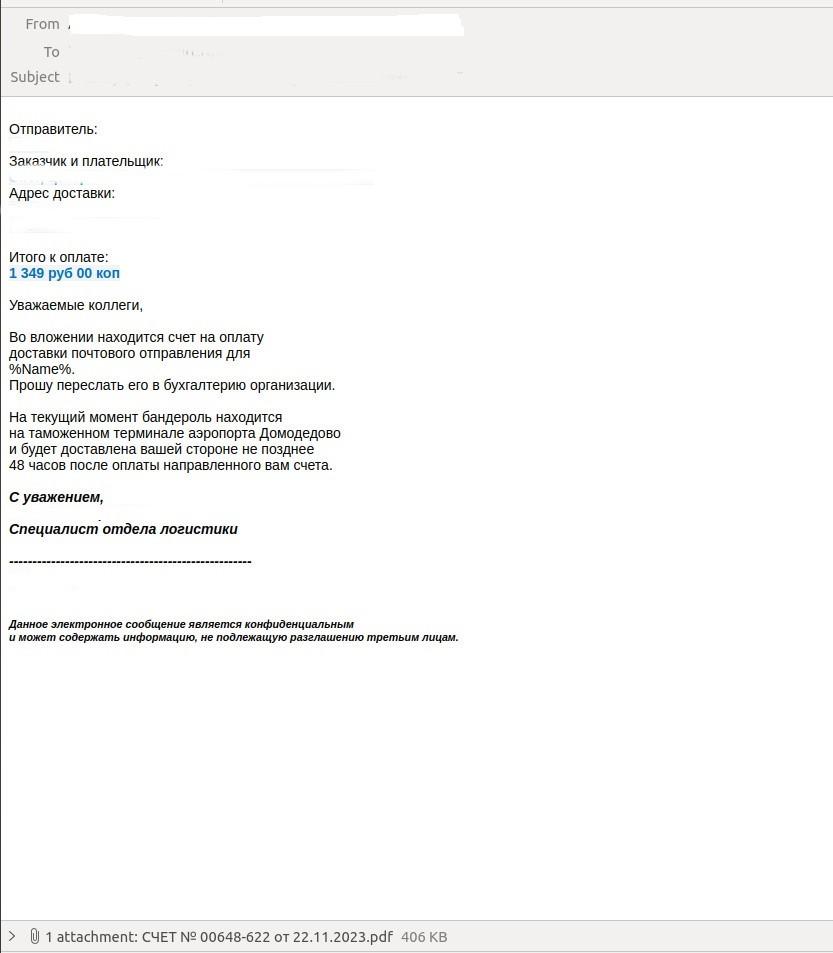
Эксперты «Лаборатории Касперского» зафиксировали всплеск мошеннических рассылок на имейл-адреса российских компаний. Получателей просят передать письмо в бухгалтерию для оплаты доставки почтового отправления.

По всей видимости, аферисты рассылают поддельные сообщения на те корпоративные адреса, которые удалось добыть. На прошлой неделе в Kaspersky регистрировали сотни таких писем в сутки.

Анализ показал, что вложенные документы PDF, как и заявлено, содержат счет за оказание услуг. Сумма при этом невелика: обманщики надеются, что из-за ее скромности в бухгалтерии не станут проверять счет и просто переведут деньги.


Для проведения рассылок используются недавно зарегистрированные домены; их имена обычно схожи с адресами известных перевозчиков и логистических компаний. Еще одним признаком подлога является тот факт, что вопрос, находящийся в ведении бухгалтерии, не направлен в подразделение напрямую.

«Схема существует не первый десяток лет, но злоумышленники продолжают её эксплуатировать, ведь люди по-прежнему оплачивают счета, которые им пересылают, — комментирует Андрей Ковтун, руководитель группы защиты от почтовых угроз в Kaspersky. — При этом счета могут выставляться не только за доставку, в них могут фигурировать и иные виды услуг. Поскольку речь идёт о сравнительно небольших по меркам компаний суммах, и письмо приходит в период, когда нагрузка на бухгалтерию возрастает, часто адресаты не проявляют должную бдительность. К сожалению, такие мошеннические письма не всегда получается превентивно заблокировать, поскольку внешне они ничем не отличаются от обычного делового письма».

Не попасть в сети мошенников помогут рекомендации экспертов:

  • не доверять сообщениям из незнакомых или неожиданных источников;
  • при получении писем финансового характера всегда проверять содержание и домен отправителя (поискать его в Сети или по базе Whois);
  • повышать киберграмотность персонала с помощью специализированных курсов и тренингов.
Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru