



Вредонос Lumma научился восстанавливать истекшие cookies Google-аккаунтов

Вредонос Lumma научился восстанавливать истекшие cookies Google-аккаунтов

Вредонос Lumma научился восстанавливать истекшие cookies Google-аккаунтов

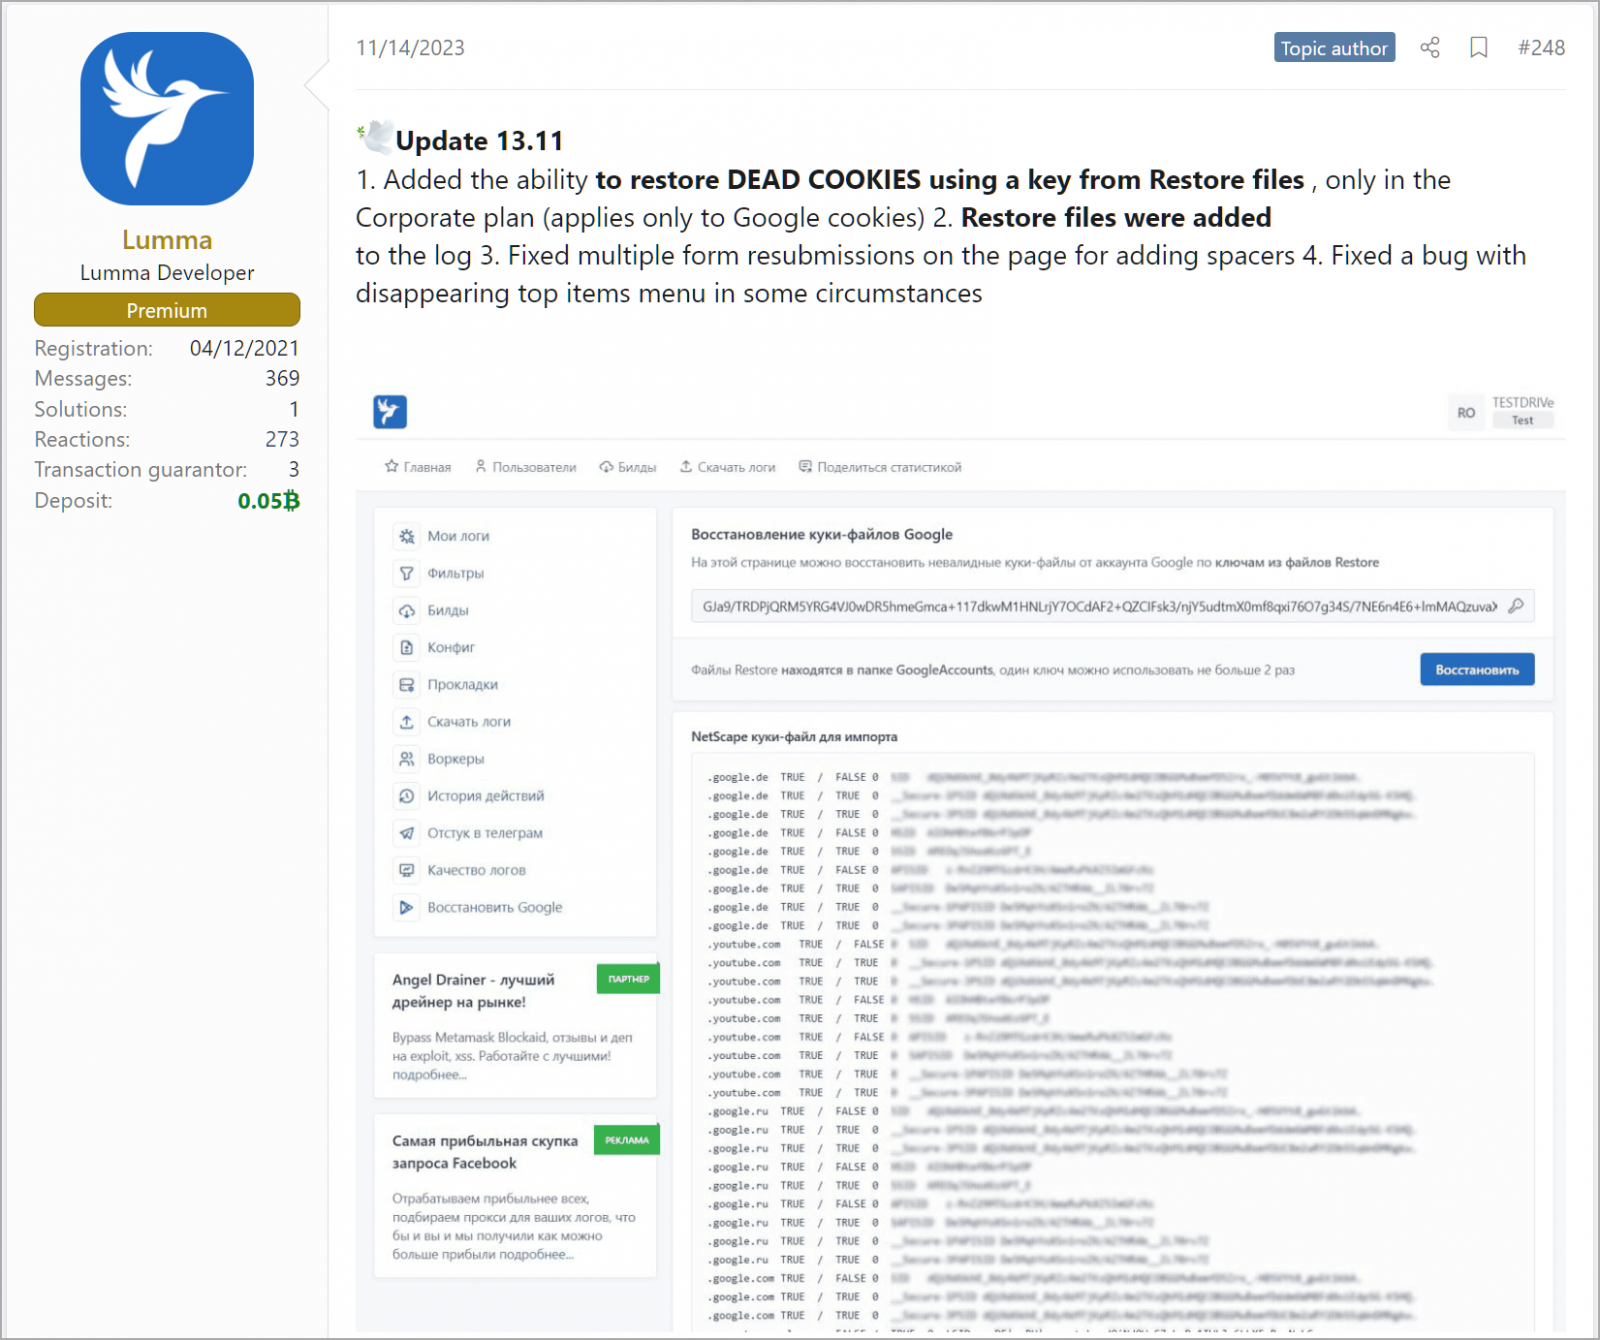
Вредоносная программа Lumma (она же LummaC2), предназначенная для кражи данных жертвы, готова похвастаться новой функциональностью: теперь зловред позволяет операторам восстановить cookies аутентификации Google с истекшим сроком действия.

С помощью таких файлов злоумышленники могут проникнуть в Google-аккаунты пользователей. Напомним, срок действия «печенек» ввели как раз для того, чтобы пресечь доступ посторонних лиц в учетные записи.

Если заверения авторов Lumma верны, и вредонос действительно может восстанавливать cookies, атакующие смогут входить в аккаунты жертв. Это сработает даже в том случае, если целевой пользователь вышел из учетки или его сессия истекла.

На новые возможности зловреда обратил внимание Алон Гал из Hudson Rock, первым заметивший пост разработчиков, в котором утверждалось, что «Lumma теперь может воскрешать мертвые cookies с помощью ключа из восстановленных файлов» (работает только с печеньками Google).

Источник: BleepingComputer


Новая функциональность доступна только подписчикам самого дорого плана — «Corporate» (тысяча долларов в месяц).

Буквально на днях мы писали про интересный трюк Lumma: вредоносный софт использует тригонометрию для детектирования песочниц.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru