



Вредонос LummaC2 использует тригонометрию для детектирования песочниц

Вредонос LummaC2 использует тригонометрию для детектирования песочниц

Вредонос LummaC2 использует тригонометрию для детектирования песочниц

Вредоносная программа LummaC2 (она же Lumma Stealer), ворующая данные пользователей, обзавелась новыми интересными функциями: для ухода от песочницы и извлечения конфиденциальной информации из хоста зловред использует тригонометрию.

Как отмечают исследователи из Outpost24, описанный метод помогает операторам заморозить активацию вредоноса до обнаружения активности мыши.

LummaC2, написанная на C, продается на форумах для киберпреступников с декабря 2022 года. Авторы трояна периодически расширяют его функциональные возможности. Особое внимание разработчики уделяют методам антианализа.

Текущая версия LummaC2, получившая номер v4.0, требует от операторов использования криптора в качестве дополнительной меры сокрытия. Это помогает бороться с утечкой кода вредоноса.

Кроме того, новый семпл продемонстрировал использование тригонометрии для обнаружения действия человека на атакованном хосте.

«Новая техника, которую задействует вредонос, полагается на позиции курсора мыши, которые вычисляются за короткий промежуток времени — это помогает выявить активность человека. Благодаря такому подходу зловред не активирует свои функции при работе в среде для анализа, которая, как правило, не очень реалистично эмулирует движения мышью», — объясняют специалисты.

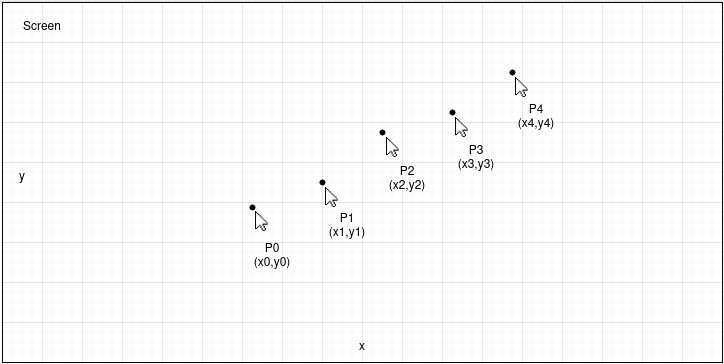
Для этого LummaC2 берет интервал в 300 миллисекунд и проверяет с такой периодичностью позицию курсора. Этот процесс будет повторяться до момента, пока пять последовательных позиций курсора (P0, P1, P2, P3 и P4) не будут отличаться.


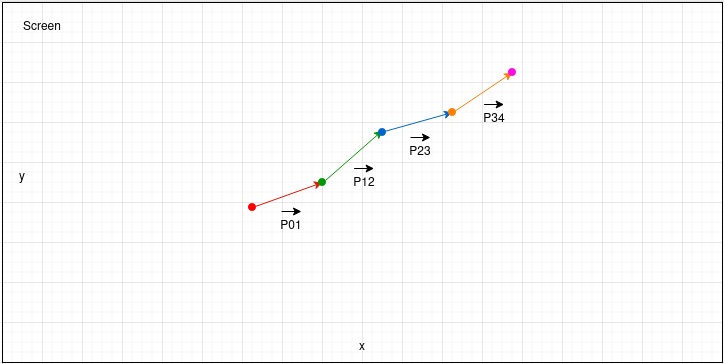
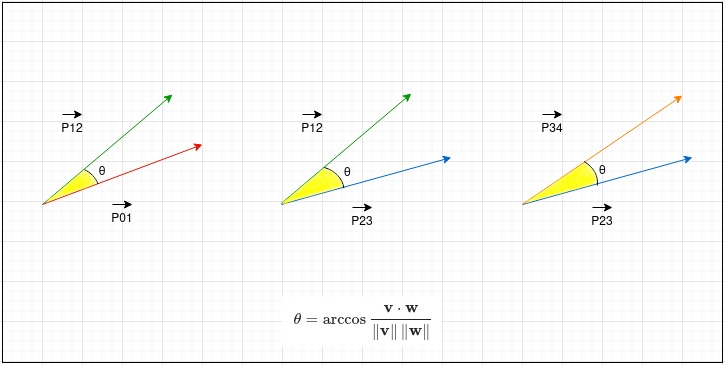
Положения курсора зловред рассматривает в качестве векторов, вычисляя угол, который получается между двумя последовательными векторами (P01-P12, P12-P23 и P23-P34).


«Если все высчитанные углы ниже 45 градусов, LummaC2 v4.0 убеждается в том, что мышью двигает человек. После этого активируются вредоносные функции», — подытоживают эксперты.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru