



Вредонос LummaC2 использует тригонометрию для детектирования песочниц

Вредонос LummaC2 использует тригонометрию для детектирования песочниц

Вредонос LummaC2 использует тригонометрию для детектирования песочниц

Вредоносная программа LummaC2 (она же Lumma Stealer), ворующая данные пользователей, обзавелась новыми интересными функциями: для ухода от песочницы и извлечения конфиденциальной информации из хоста зловред использует тригонометрию.

Как отмечают исследователи из Outpost24, описанный метод помогает операторам заморозить активацию вредоноса до обнаружения активности мыши.

LummaC2, написанная на C, продается на форумах для киберпреступников с декабря 2022 года. Авторы трояна периодически расширяют его функциональные возможности. Особое внимание разработчики уделяют методам антианализа.

Текущая версия LummaC2, получившая номер v4.0, требует от операторов использования криптора в качестве дополнительной меры сокрытия. Это помогает бороться с утечкой кода вредоноса.

Кроме того, новый семпл продемонстрировал использование тригонометрии для обнаружения действия человека на атакованном хосте.

«Новая техника, которую задействует вредонос, полагается на позиции курсора мыши, которые вычисляются за короткий промежуток времени — это помогает выявить активность человека. Благодаря такому подходу зловред не активирует свои функции при работе в среде для анализа, которая, как правило, не очень реалистично эмулирует движения мышью», — объясняют специалисты.

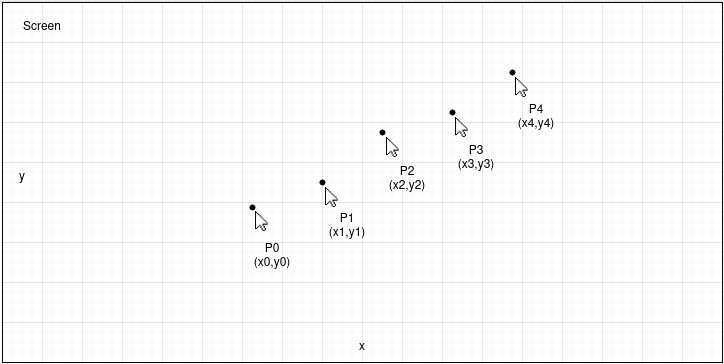
Для этого LummaC2 берет интервал в 300 миллисекунд и проверяет с такой периодичностью позицию курсора. Этот процесс будет повторяться до момента, пока пять последовательных позиций курсора (P0, P1, P2, P3 и P4) не будут отличаться.


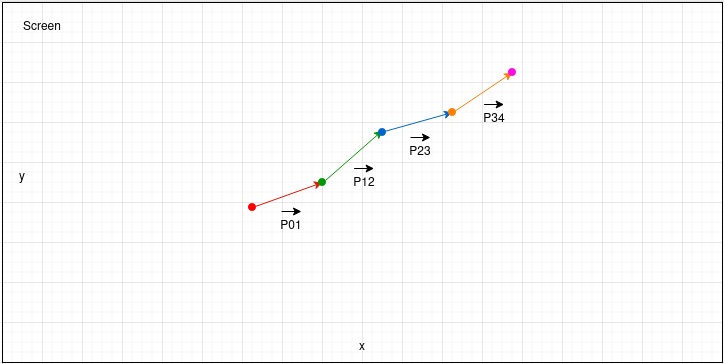
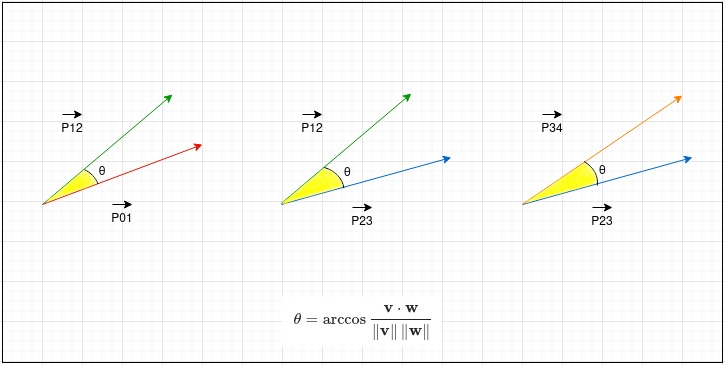
Положения курсора зловред рассматривает в качестве векторов, вычисляя угол, который получается между двумя последовательными векторами (P01-P12, P12-P23 и P23-P34).


«Если все высчитанные углы ниже 45 градусов, LummaC2 v4.0 убеждается в том, что мышью двигает человек. После этого активируются вредоносные функции», — подытоживают эксперты.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru