



Вредонос LummaC2 использует тригонометрию для детектирования песочниц

Вредонос LummaC2 использует тригонометрию для детектирования песочниц

Вредонос LummaC2 использует тригонометрию для детектирования песочниц

Вредоносная программа LummaC2 (она же Lumma Stealer), ворующая данные пользователей, обзавелась новыми интересными функциями: для ухода от песочницы и извлечения конфиденциальной информации из хоста зловред использует тригонометрию.

Как отмечают исследователи из Outpost24, описанный метод помогает операторам заморозить активацию вредоноса до обнаружения активности мыши.

LummaC2, написанная на C, продается на форумах для киберпреступников с декабря 2022 года. Авторы трояна периодически расширяют его функциональные возможности. Особое внимание разработчики уделяют методам антианализа.

Текущая версия LummaC2, получившая номер v4.0, требует от операторов использования криптора в качестве дополнительной меры сокрытия. Это помогает бороться с утечкой кода вредоноса.

Кроме того, новый семпл продемонстрировал использование тригонометрии для обнаружения действия человека на атакованном хосте.

«Новая техника, которую задействует вредонос, полагается на позиции курсора мыши, которые вычисляются за короткий промежуток времени — это помогает выявить активность человека. Благодаря такому подходу зловред не активирует свои функции при работе в среде для анализа, которая, как правило, не очень реалистично эмулирует движения мышью», — объясняют специалисты.

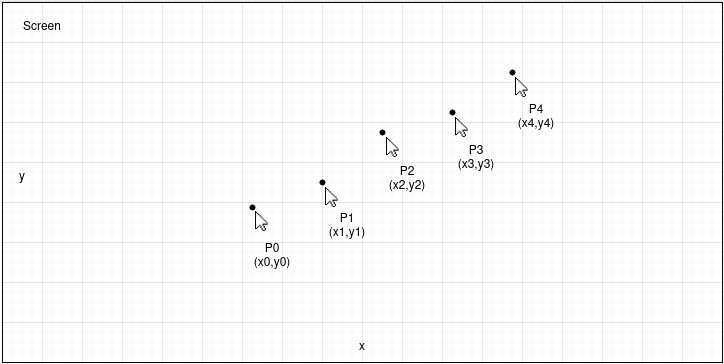
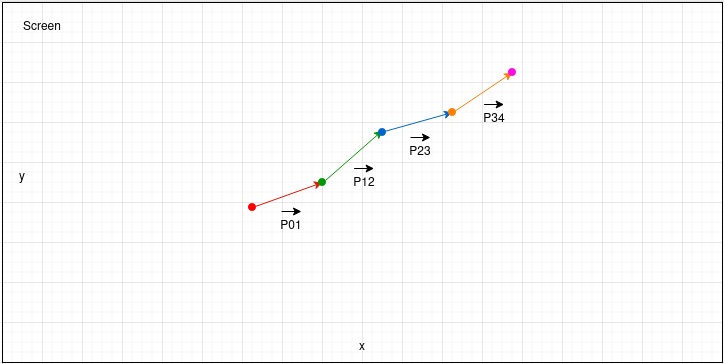
Для этого LummaC2 берет интервал в 300 миллисекунд и проверяет с такой периодичностью позицию курсора. Этот процесс будет повторяться до момента, пока пять последовательных позиций курсора (P0, P1, P2, P3 и P4) не будут отличаться.


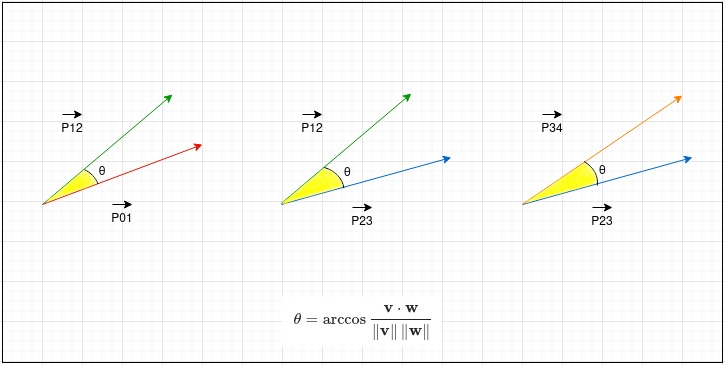
Положения курсора зловред рассматривает в качестве векторов, вычисляя угол, который получается между двумя последовательными векторами (P01-P12, P12-P23 и P23-P34).


«Если все высчитанные углы ниже 45 градусов, LummaC2 v4.0 убеждается в том, что мышью двигает человек. После этого активируются вредоносные функции», — подытоживают эксперты.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru