



Вредоносная реклама в Google доставляет вредонос под видом WinSCP

Вредоносная реклама в Google доставляет вредонос под видом WinSCP

Вредоносная реклама в Google доставляет вредонос под видом WinSCP

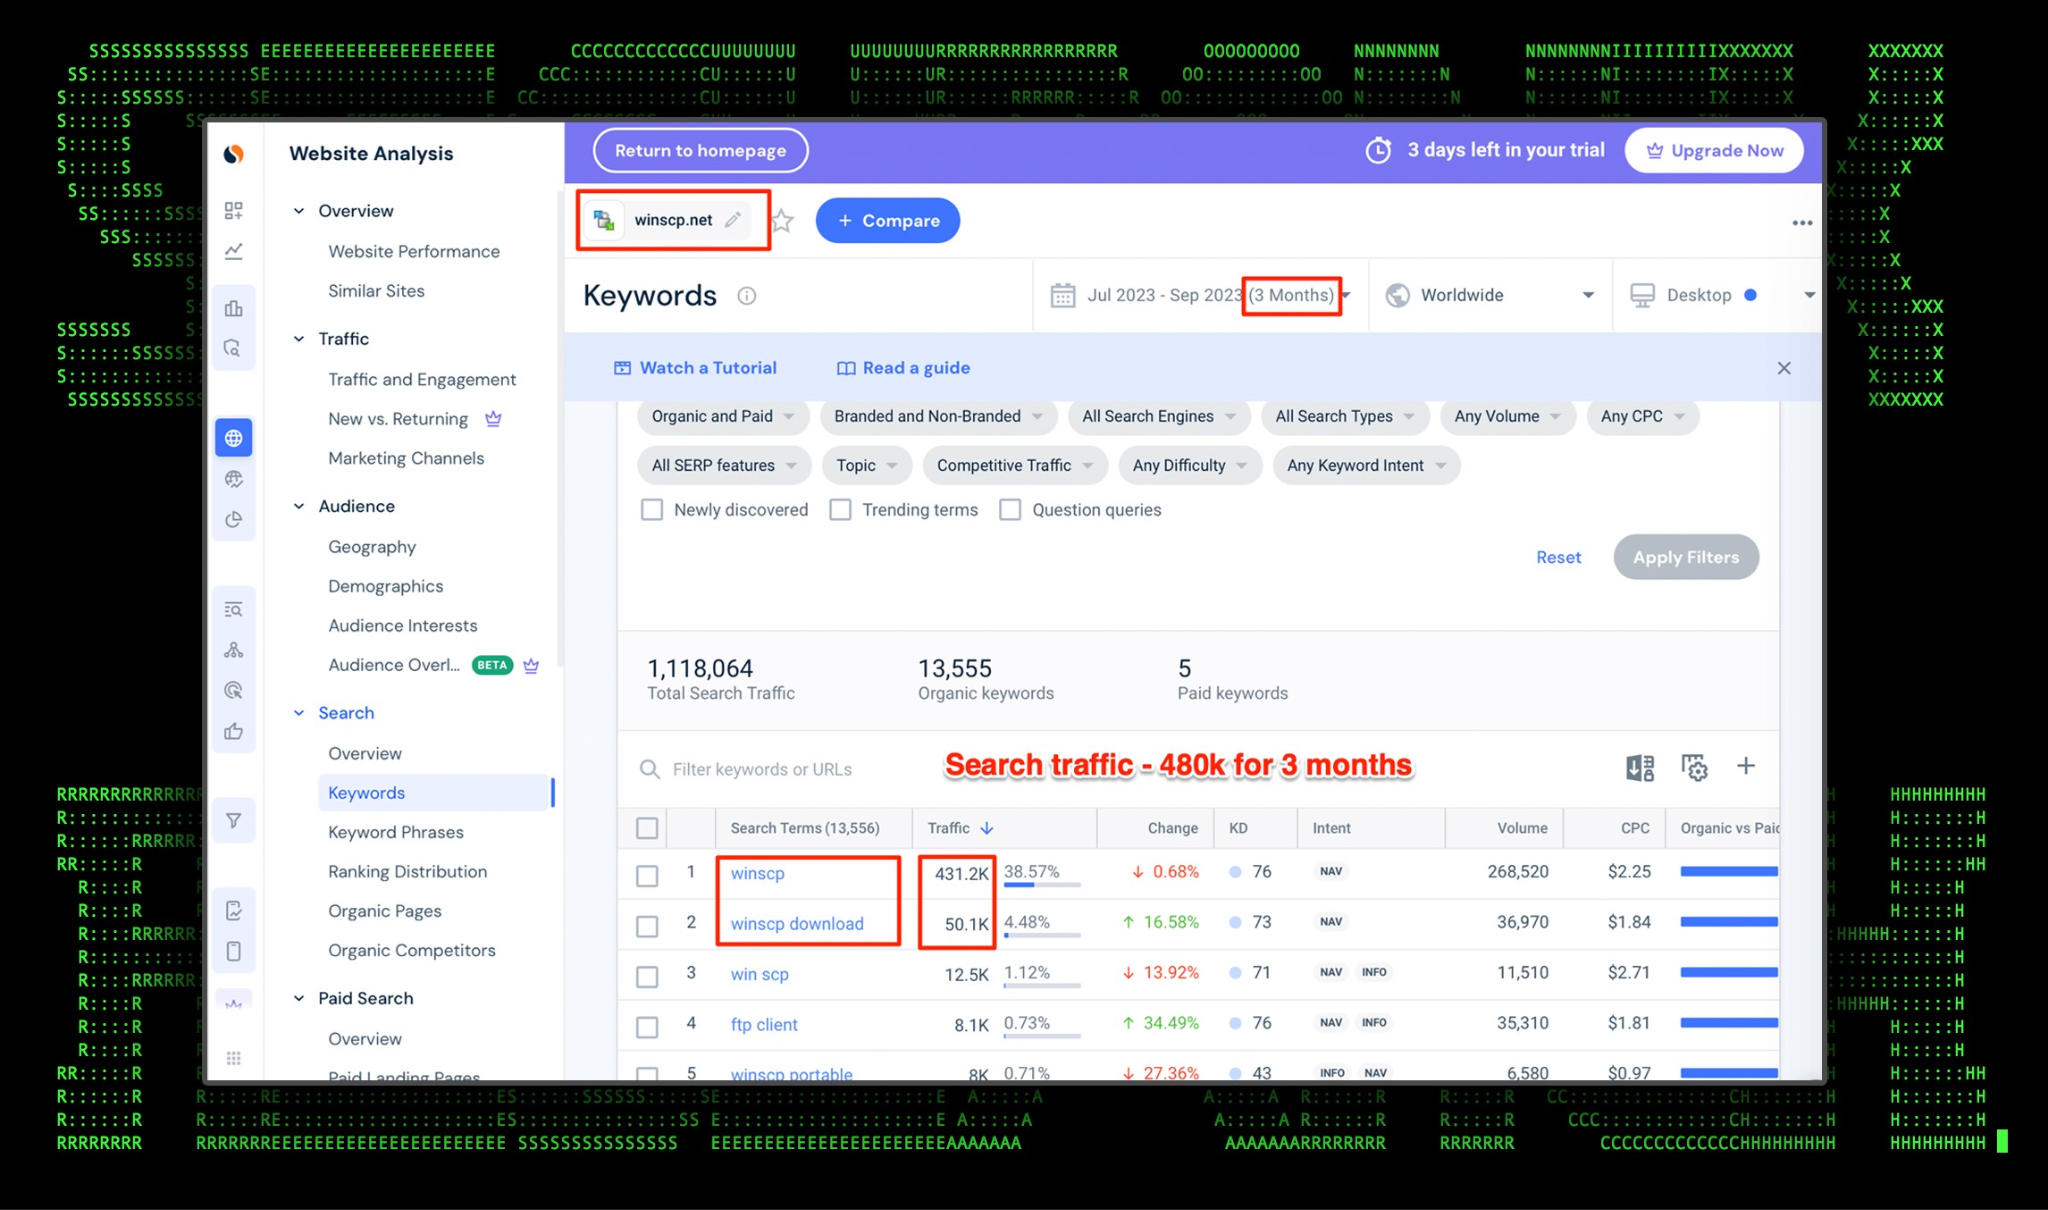
Киберпреступники пытаются манипулировать поисковой выдачей и рекламными объявлениями в Google, чтобы доставить вредоносную программу пользователям, пытающимся скачать клиент протоколов SFTP и SCP для Windows, — WinSCP.

Исследователи из компании Securonix назвали новую кампанию злоумышленников «SEO#LURKER». В отчёте специалисты объясняют:

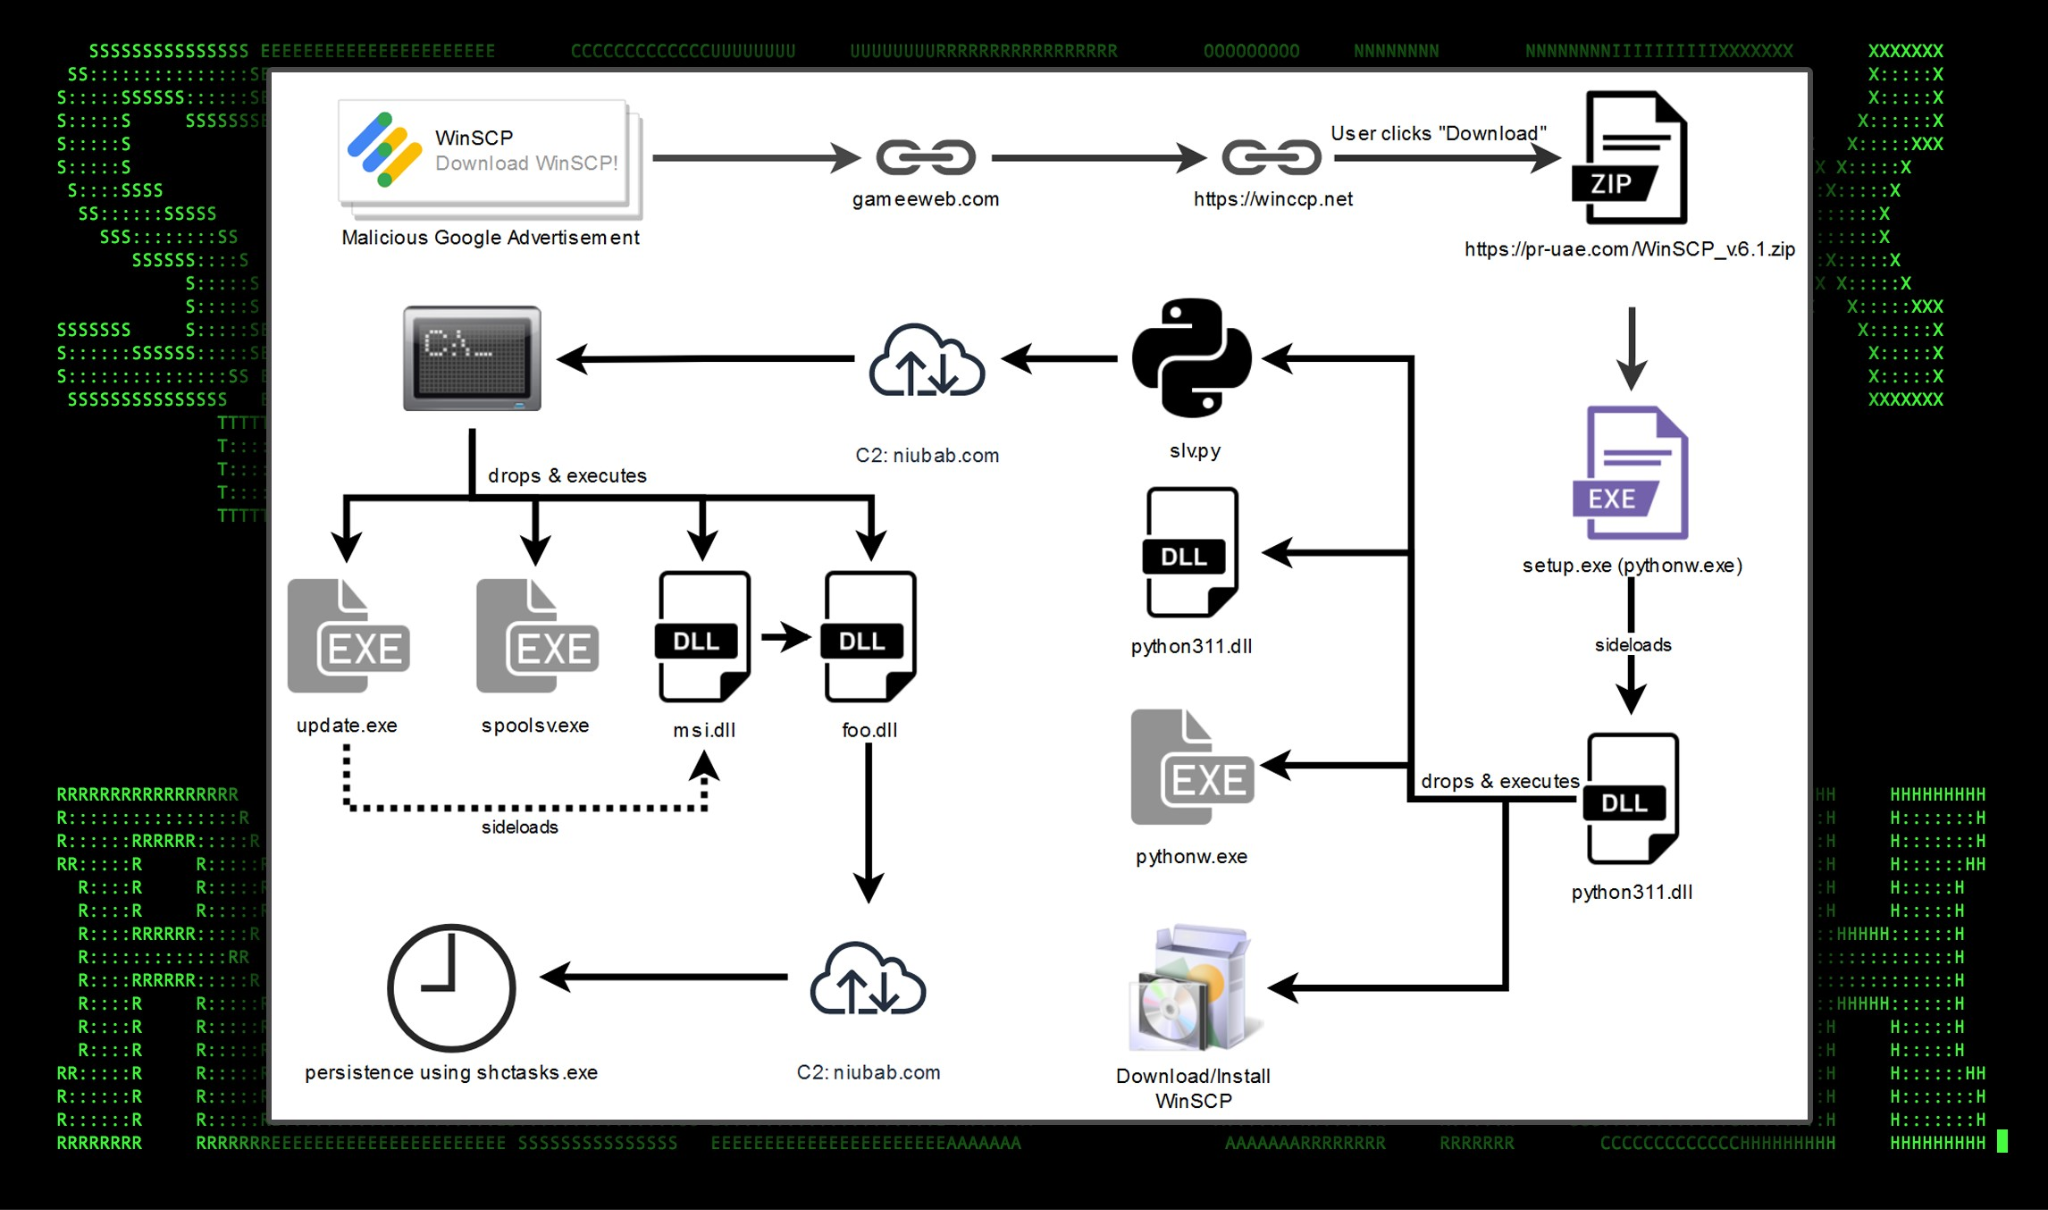
«Реклама киберпреступников отправляет пользователей на скомпрометированный WordPress-сайт — gameeweb[.]com, после чего происходит редирект на следующий фишинговый ресурс».

Есть мнение, что атакующие задействовали механизм Google Dynamic Search Ads (DSAs), который автоматически генерирует рекламу на основе контента сайта.


В конечном счёте жертву отправляют на winccp[.]net, замаскированный под официальный веб-сайт WinSCP. Там происходит загрузка вредоносной программы, похищающей данные пользователя.

Чтобы посетитель получил вредонос, его заголовок должен соответствовать. Если же хедер некорректен, посетителя отправляют смотреть знаменитый клип-мем Рика Эстли — так называемый Рикроллинг.

Конечный пейлоад извлекается из ZIP-архива «WinSCP_v.6.1.zip», после запуска которого происходит подмена библиотеки на злонамеренную python311.dll. Сама DLL отвечает за загрузку легитимного инсталлятора WinSCP и скрытую установку Python-скриптов «slv.py» и «wo15.py».

Оба упомянутых скрипта открывают соединение с командным сервером в фоне и получают инструкции от атакующего.

Подпишитесь на новости

Ростелеком усиливает защиту дата-центров во взаимодействии с ВС РФ

«Ростелеком» принимает меры по защите инфраструктуры на фоне атак на российские дата-центры. По словам президента компании Михаила Осеевского, используются средства пассивной защиты и взаимодействие с Вооружёнными силами. Одного резервного копирования против физической угрозы явно недостаточно.

О принятых мерах Осеевский рассказал журналистам. Технические подробности он раскрывать не стал, подчеркнув, что задачи решаются комплексно. 

Отдельно глава компании заявил, что массового перехода клиентов из дата-центров Яндекса и VK в ЦОДы «Ростелекома» не наблюдается. По его словам, коллеги оперативно восстанавливают инфраструктуру, а компании помогают друг другу специалистами и технологиями.

Таким образом, речь идёт об усилении защиты и отраслевой взаимопомощи. Заявления о том, что пострадавшие площадки массово теряют заказчиков в пользу «Ростелекома», Осеевский не подтвердил.

На фоне октябрьских атак вопрос устойчивости ЦОДов стал буквально вопросом сохранности зданий и оборудования. Защищать теперь приходится и данные, и место, где они физически находятся.

RSS: Новости на портале Anti-Malware.ru