



Появилась Windows-версия вайпера BiBi, затирающая файлы в C:\Users

Появилась Windows-версия вайпера BiBi, затирающая файлы в C:\Users

Появилась Windows-версия вайпера BiBi, затирающая файлы в C:\Users

На ландшафте киберугроз появилась Windows-версия печально известного вредоноса BiBi, который ранее использовался в атаках на Linux. Это классический пример вайпера — деструктивной программы, уничтожающей данные и систему жертвы.

Специалисты BlackBerry назвали новую версию BiBi-Windows Wiper. По словам исследователей, его Linux-версия ранее использовалась в атаках на Израиль, за которыми якобы стоял ХАМАС.

«Появление Windows-версии вайпера даёт нам понять, что автор продолжает развивать свою разработку. Судя по всему, его задача — расширить возможности для атак на разные платформы», — пишут эксперты в отчёте.

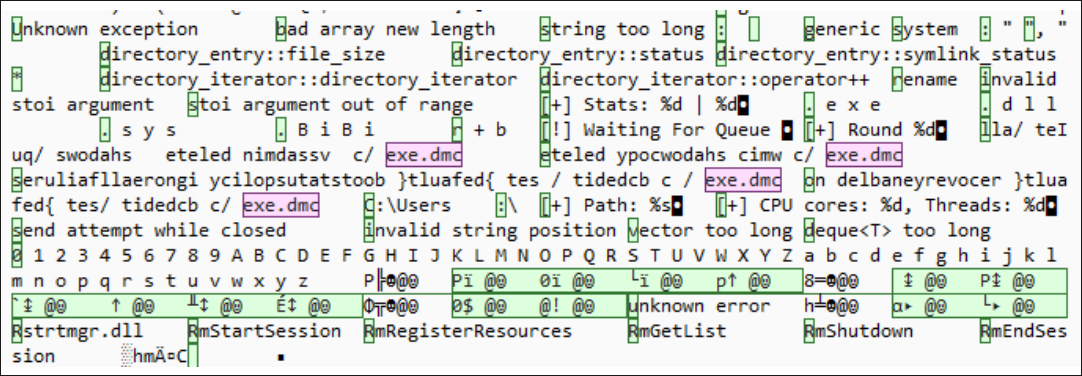
ESET называет стоящего за вайпером киберпреступника (или группу киберпреступников) BiBiGun и отмечает, что Windows-вариант — bibi.exe — рекурсивно перезаписывает мусором данные в директории  C:\Users, добавляя расширение .BiBi к именам файлов.

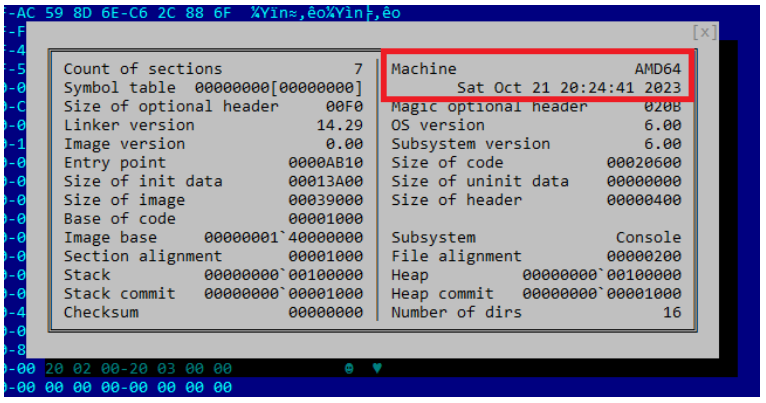
Попавший в руки исследователей образец BiBi-Windows Wiper был скомпилирован 21 октября 2023 года. Точный метод доставки вредоноса в систему пока неизвестен.


При этом вайпер пытается добраться не только до файлов с расширениями .exe, .dll и .sys, но и удалить теневые копии, чтобы жертва не смогла восстановить утерянное.


«BiBi-Windows Wiper пытается выполнить деструктивные действия как можно быстрее, для чего зловред запускает 12 потоков, использующих восемь ядер процессора», — подчёркивают в BlackBerry.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru