



OpenAI: ChatGPT упал из-за DDoS. Ответственность взяла Anonymous Sudan

OpenAI: ChatGPT упал из-за DDoS. Ответственность взяла Anonymous Sudan

OpenAI: ChatGPT упал из-за DDoS. Ответственность взяла Anonymous Sudan

В последние дни OpenAI боролась c периодическими сбоями в работе ChatGPT и связанного API. Оказалось, что проблемы в работе сервисов вызвали DDoS-атаки, запущенные группой Anonymous Sudan.

Изначально корпорация не раскрывала причину сбоев, однако позже представители OpenAI заявили, что системы подверглись DDoS.

«Мы боремся с периодическими сбоями, вызванными аномальным трафиком из-за DDoS-атаки. Продолжаем работать над устранением последствий киберинцидента», — сообщили в OpenAI.

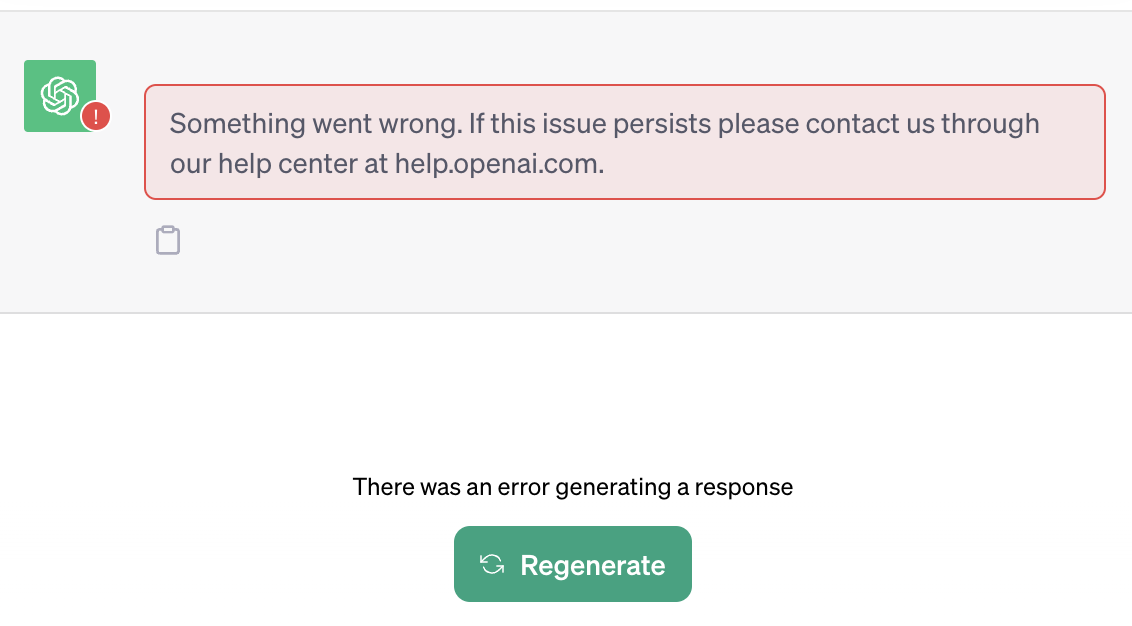
Заставшие сбой пользователи, согласно сообщениям, видели ошибки вида «Что-то пошло не так». При этом ChatGPT также не мог сгенерировать ответ на запросы юзеров.

Источник: BleepingComputer


Ответственно за DDoS взяла на себя кибергруппировка Anonymous Sudan. Ее участники заявили, что причина атаки кроется в позиции OpenAI по поводу израильско-палестинского конфликта.

«Посмотрим, признает ли компаниям удачную DDoS-атаку на свои системы», — пишет группировка.

Интересно, что буквально на этой же неделе ChatGPT сталкивался с другими проблемами, которые приводили к неработоспособности API. Тогда все списали на слишком большое число запросов.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru