



Вредоносные пакеты BlazeStealer в PyPI маскируются под обфускаторы

Вредоносные пакеты BlazeStealer в PyPI маскируются под обфускаторы

Вредоносные пакеты BlazeStealer в PyPI маскируются под обфускаторы

В репозиторий Python Package Index (PyPI) проник новый набор вредоносных Python-пакетов, авторы которых хотят стащить конфиденциальную информацию с устройств разработчиков софта. Зловредов объединили под общим именем BlazeStealer.

По словам специалистов Checkmarx, обнаруживших киберугрозу, пакеты замаскированы под безопасные с виду инструменты для обфускации.

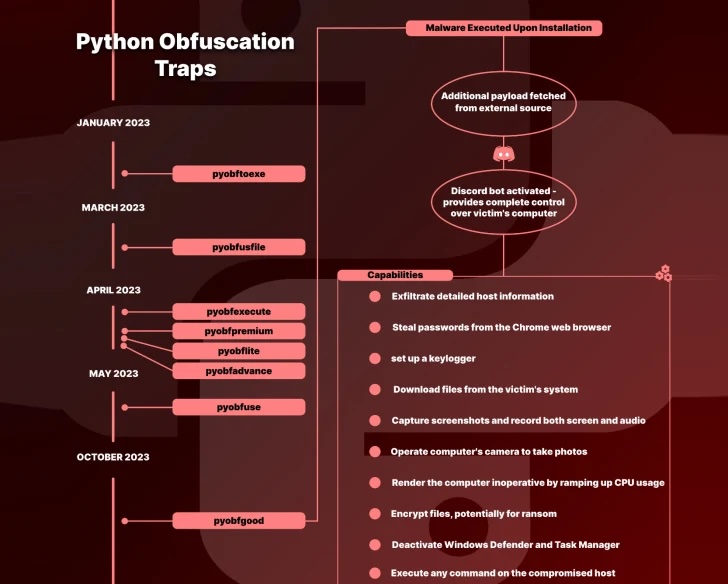
«BlazeStealer способны загружать дополнительный вредоносный скрипт из стороннего источника. Этот скрипт активирует Discord-бот, открывающий атакующему полный доступ к компьютеру жертвы», — пишут исследователи в отчете.

Судя по всему, эта кампания стартовала в январе 2023 года, в ней участвуют в общей сложности восемь пакетов: Pyobftoexe, Pyobfusfile, Pyobfexecute, Pyobfpremium, Pyobflite, Pyobfadvance, Pyobfuse и pyobfgood. Последний датируется уже октябрем.

В каждом из таких пакетов есть файлы setup.py и init.py, задача которых — вытащить скрипт Python, размещенный на transfer[.]sh. После установки этот скрипт сразу выполняется.

Как уже отмечалось выше, BlazeStealer задействуют бот Discord и позволяют авторам собирать целый спектр важных данных (включая пароли из браузеров), снимать скриншоты, выполнять произвольные команды, шифровать файлы и даже отключать встроенный в Windows антивирус Microsoft Defender.


Более того, вредонос может серьезно затруднить или сделать невозможной работу с компьютером за счет неадекватного потребления ресурсов центрального процессора, а также поместить Batch-скрипт в директорию автозапуска для выключения устройства и даже вызвать синий экран смерти (BSoD).

В общей сложности пакеты загрузили 2438 раз, наибольшее число скачиваний отмечено из Китая, России, Ирландии, Гонконга, Хорватии, Франции и Испании.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru