



Вредоносные пакеты BlazeStealer в PyPI маскируются под обфускаторы

Вредоносные пакеты BlazeStealer в PyPI маскируются под обфускаторы

Вредоносные пакеты BlazeStealer в PyPI маскируются под обфускаторы

В репозиторий Python Package Index (PyPI) проник новый набор вредоносных Python-пакетов, авторы которых хотят стащить конфиденциальную информацию с устройств разработчиков софта. Зловредов объединили под общим именем BlazeStealer.

По словам специалистов Checkmarx, обнаруживших киберугрозу, пакеты замаскированы под безопасные с виду инструменты для обфускации.

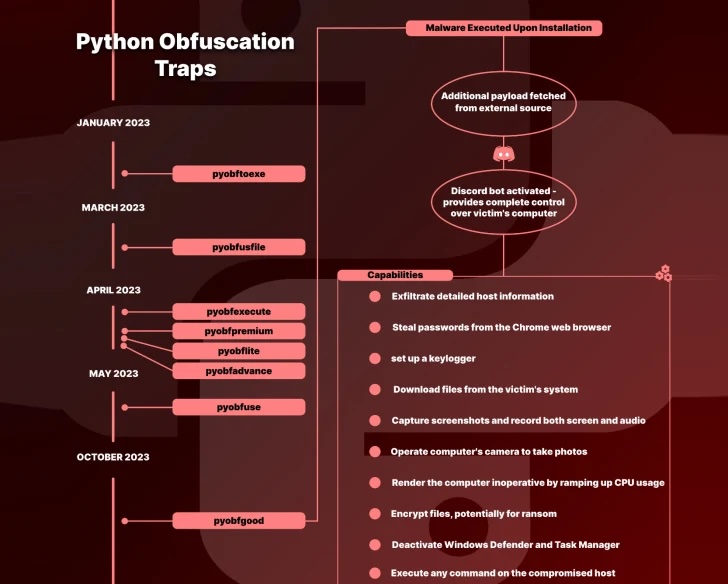
«BlazeStealer способны загружать дополнительный вредоносный скрипт из стороннего источника. Этот скрипт активирует Discord-бот, открывающий атакующему полный доступ к компьютеру жертвы», — пишут исследователи в отчете.

Судя по всему, эта кампания стартовала в январе 2023 года, в ней участвуют в общей сложности восемь пакетов: Pyobftoexe, Pyobfusfile, Pyobfexecute, Pyobfpremium, Pyobflite, Pyobfadvance, Pyobfuse и pyobfgood. Последний датируется уже октябрем.

В каждом из таких пакетов есть файлы setup.py и init.py, задача которых — вытащить скрипт Python, размещенный на transfer[.]sh. После установки этот скрипт сразу выполняется.

Как уже отмечалось выше, BlazeStealer задействуют бот Discord и позволяют авторам собирать целый спектр важных данных (включая пароли из браузеров), снимать скриншоты, выполнять произвольные команды, шифровать файлы и даже отключать встроенный в Windows антивирус Microsoft Defender.


Более того, вредонос может серьезно затруднить или сделать невозможной работу с компьютером за счет неадекватного потребления ресурсов центрального процессора, а также поместить Batch-скрипт в директорию автозапуска для выключения устройства и даже вызвать синий экран смерти (BSoD).

В общей сложности пакеты загрузили 2438 раз, наибольшее число скачиваний отмечено из Китая, России, Ирландии, Гонконга, Хорватии, Франции и Испании.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru