



Локатор от Apple можно использовать для передачи украденных паролей

Локатор от Apple можно использовать для передачи украденных паролей

Локатор от Apple можно использовать для передачи украденных паролей

Злоумышленники могут использовать сервис для поиска устройств «Локатор» («Find My») от Apple для незаметной передачи конфиденциальной информации, похищенной кейлогерами, которые могут быть установлены в сторонние клавиатуры.

Сеть «Локатор» и соответствующее приложение используется для поиска «яблочных» устройств, которые владелец мог забыть в общественном месте. «Локатор» поможет найти iPhone, iPad, macOS-компьютеров, Apple Watch, AirPod и Apple Tag.

Для корректного функционирования сервису необходимы данные GPS и Bluetooth, которые собираются с миллионов устройств Apple. Именно так пользователи могут отследить даже те девайсы, которые отключены от Сети.

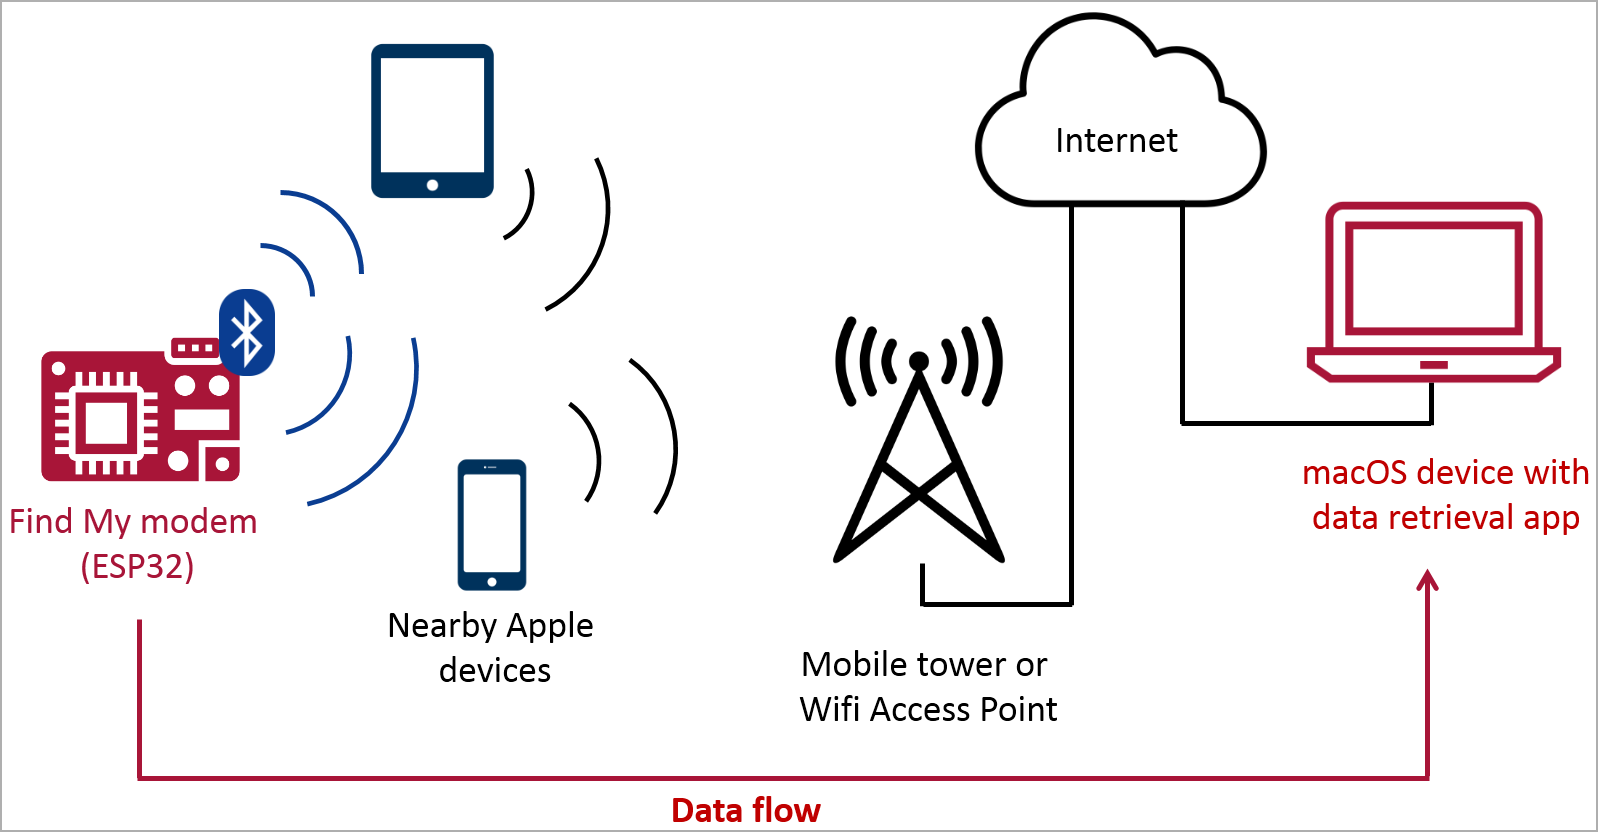
Утерянные устройства постоянно отправляют сигналы Bluetooth, перехватываемые находящимися рядом Apple-девайсами. Последние потом обезличенно отправляют геолокацию через сеть «Локатора».

Первой на возможность передачи произвольных данных с помощью «Локатора» обратила внимание команда исследователей из Positive Security. Два года назад специалисты даже опубликовали на GitHub PoC-утилиту «Send My». Считалось, что Apple с тех пор устранила проблему, однако на деле всё оказалось несколько сложнее.

Немецкие эксперты, выводы которых публикует Heise, разработали демонстрационный эксплойт в аппаратном виде. Специальное устройство должно продемонстрировать всем риски сети «Локатор».

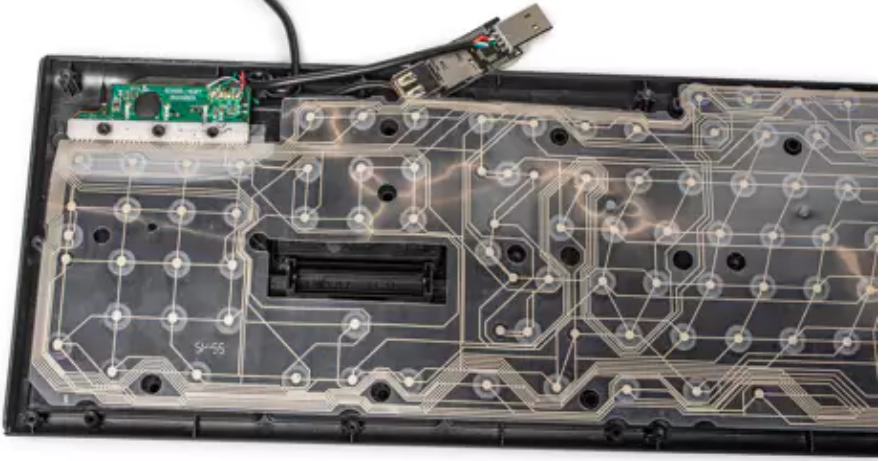
Фактически исследователи интегрировали кейлогер с Bluetooth-передатчиком ESP32 в USB-клавиатуру, чтобы показать запись вводимых паролей и их последующую передачу по Bluetooth через «Локатор».


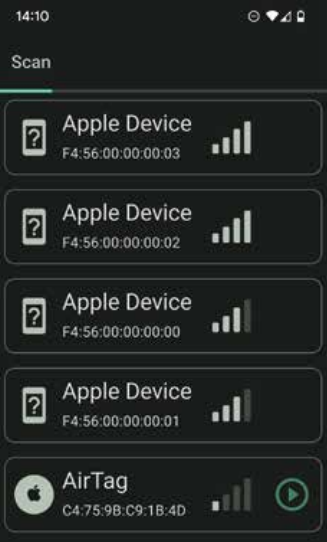
Передача данных по Bluetooth считается более незаметной, а «Локатор» в этом случае выступает отличным прикрытием для условных злоумышленников. Причём необязательно даже использовать AirTag или поддерживаемый чип, так как «яблочные» девайсы будут отвечать на любое Bluetooth-сообщение.


Отправителю придётся создать множество слегка отличающихся открытых ключей шифрования, которые будут имитировать определённое количество AirTag. Произвольные данные они будут шифровать в ключи и присваивать конкретные биты выделенным частям ключей.

Стоимость всей этой затеи, по словам специалистов, будет составлять около 50 долларов (4618 по текущему курсу).


Скорость передачи данных составила 26 символов в секунду.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru