



Локатор от Apple можно использовать для передачи украденных паролей

Локатор от Apple можно использовать для передачи украденных паролей

Локатор от Apple можно использовать для передачи украденных паролей

Злоумышленники могут использовать сервис для поиска устройств «Локатор» («Find My») от Apple для незаметной передачи конфиденциальной информации, похищенной кейлогерами, которые могут быть установлены в сторонние клавиатуры.

Сеть «Локатор» и соответствующее приложение используется для поиска «яблочных» устройств, которые владелец мог забыть в общественном месте. «Локатор» поможет найти iPhone, iPad, macOS-компьютеров, Apple Watch, AirPod и Apple Tag.

Для корректного функционирования сервису необходимы данные GPS и Bluetooth, которые собираются с миллионов устройств Apple. Именно так пользователи могут отследить даже те девайсы, которые отключены от Сети.

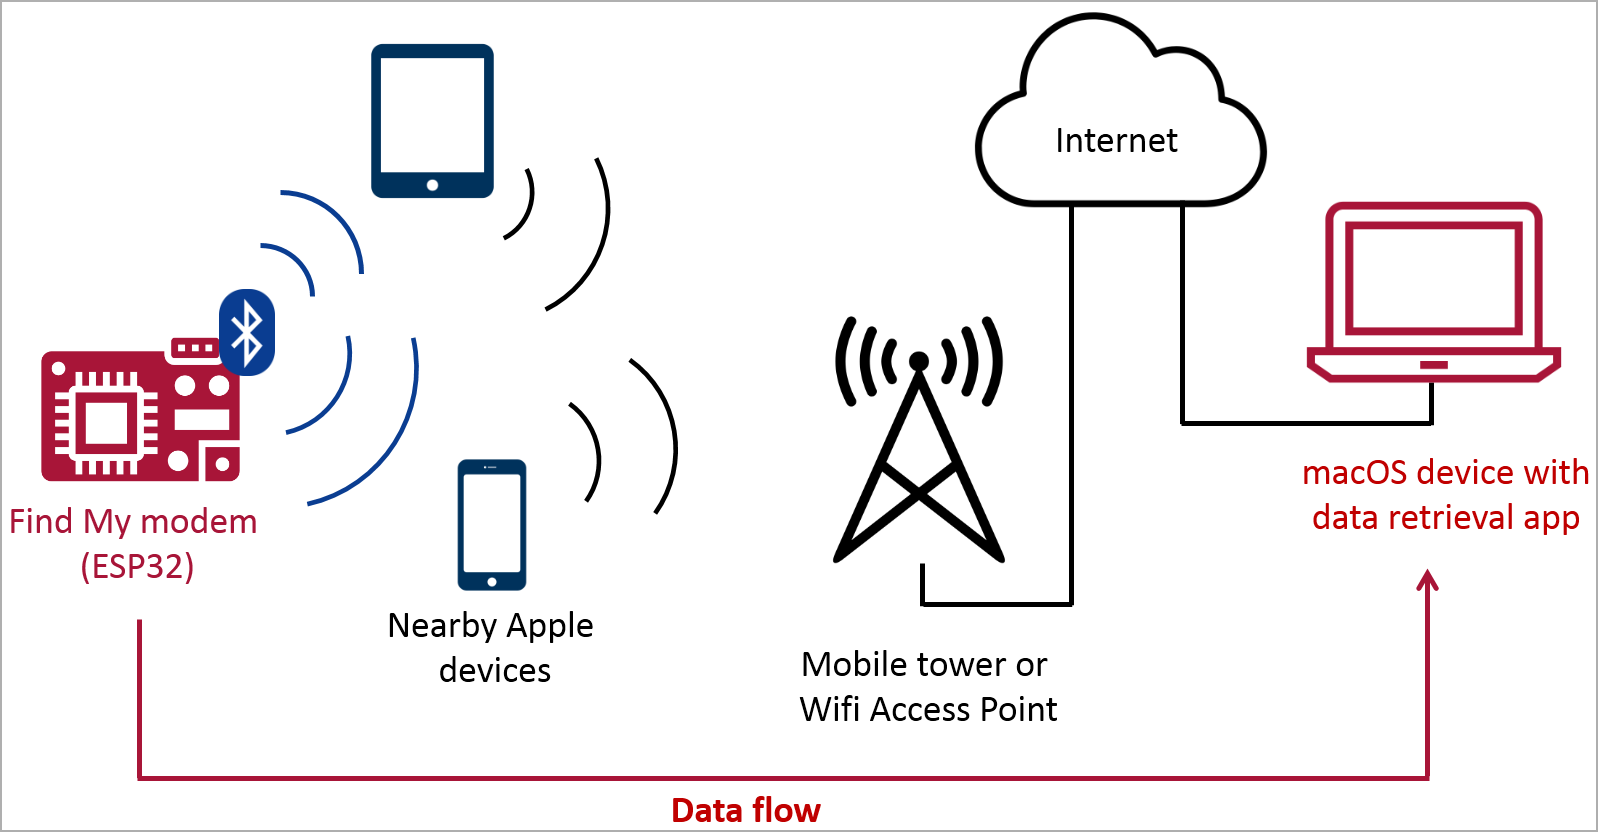
Утерянные устройства постоянно отправляют сигналы Bluetooth, перехватываемые находящимися рядом Apple-девайсами. Последние потом обезличенно отправляют геолокацию через сеть «Локатора».

Первой на возможность передачи произвольных данных с помощью «Локатора» обратила внимание команда исследователей из Positive Security. Два года назад специалисты даже опубликовали на GitHub PoC-утилиту «Send My». Считалось, что Apple с тех пор устранила проблему, однако на деле всё оказалось несколько сложнее.

Немецкие эксперты, выводы которых публикует Heise, разработали демонстрационный эксплойт в аппаратном виде. Специальное устройство должно продемонстрировать всем риски сети «Локатор».

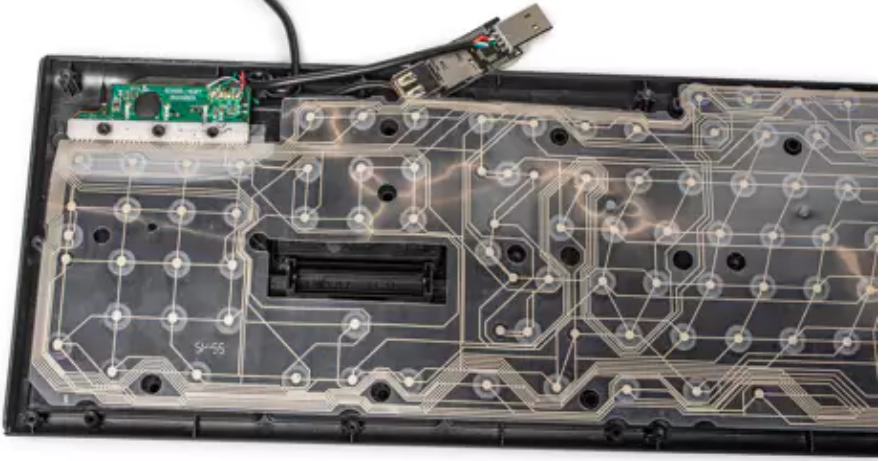
Фактически исследователи интегрировали кейлогер с Bluetooth-передатчиком ESP32 в USB-клавиатуру, чтобы показать запись вводимых паролей и их последующую передачу по Bluetooth через «Локатор».


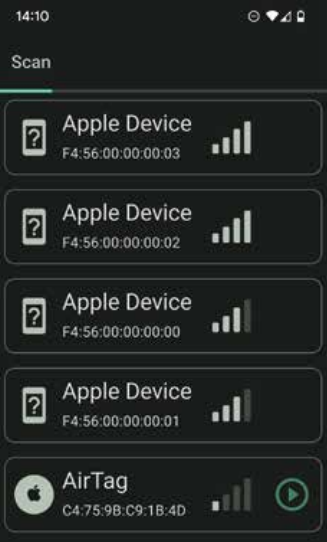
Передача данных по Bluetooth считается более незаметной, а «Локатор» в этом случае выступает отличным прикрытием для условных злоумышленников. Причём необязательно даже использовать AirTag или поддерживаемый чип, так как «яблочные» девайсы будут отвечать на любое Bluetooth-сообщение.


Отправителю придётся создать множество слегка отличающихся открытых ключей шифрования, которые будут имитировать определённое количество AirTag. Произвольные данные они будут шифровать в ключи и присваивать конкретные биты выделенным частям ключей.

Стоимость всей этой затеи, по словам специалистов, будет составлять около 50 долларов (4618 по текущему курсу).


Скорость передачи данных составила 26 символов в секунду.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru