



Обнаружен сервис проверки номеров телефонов на привязку к банковским счетам

Обнаружен сервис проверки номеров телефонов на привязку к банковским счетам

Обнаружен сервис проверки номеров телефонов на привязку к банковским счетам

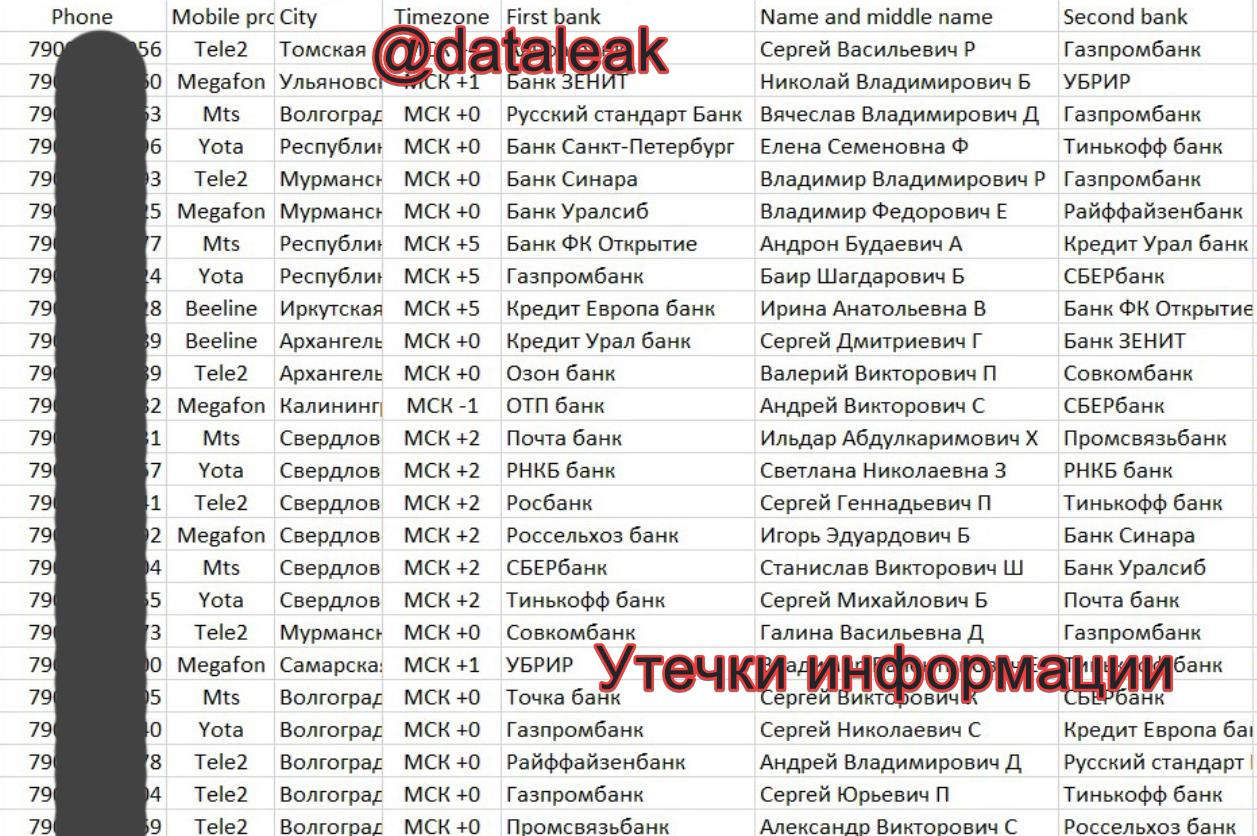
На одном из теневых форумов продают услугу проверки баз телефонов через систему быстрых платежей. Результаты позволяют выявить наличие счетов в банках, подключенных к СБП.

Продавец взимает $150 за 10 тыс. номеров. Судя по образцам, опубликованным в телеграм-канале «Утечки информации», чекер по номеру телефона возвращает название банка (банков), имя, отчество и первую букву фамилии.


Таким образом, злоумышленники, собравшие или купившие базу данных владельцев телефонов, смогут обогатить ее, добавив финансовую информацию. Подобное подспорье расширяет возможности для реализации мошеннических схем.

Так, например, обманщики смогут проводить обзвоны от имени банков, предлагая подтвердить запрос на смену номера, якобы поступивший из личного кабинета или приложения, и заодно раскрыть конфиденциальную информацию. Согласно статистике Kaspersky, в период с января по март 2023 года число жалоб на подобный развод возросло на 43%.

Мошенники также смогут повысить эффективность сценария сбора конфиденциальных данных, который в качество элемента социальной инженерии использует угрозу блокировки некоего единого счета в Банке России. Такие звонки можно адресовать только владельцам банковских счетов, среди которых наверняка найдутся несведущие и легковерные люди.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru