



Злоумышленники проносят троян SeroXen в NuGet-пакетах

Злоумышленники проносят троян SeroXen в NuGet-пакетах

Злоумышленники проносят троян SeroXen в NuGet-пакетах

Исследователи в области кибербезопасности из компании ReversingLabs наткнулись на новый набор вредоносных пакетов, опубликованных в менеджере NuGet с открытым исходным кодом.

Специалисты считают, что эти хорошо скоординированные атаки идут с начала августа 2023-го и распространяют троян SeroXen, открывающий операторам удалённый доступ к скомпрометированному устройству.

«Киберпреступники действуют достаточно настойчиво, пытаясь протащить вредонос в репозиторий NuGet. При этом они с завидным упорством публикуют новые злонамеренные пакеты», — пишет в отчёте Карло Занки, один из экспертов ReversingLabs.

Вот имена некоторых из таких пакетов:

  • Pathoschild.Stardew.Mod.Build.Config
  • KucoinExchange.Net
  • Kraken.Exchange
  • DiscordsRpc
  • SolanaWallet
  • Monero
  • Modern.Winform.UI
  • MinecraftPocket.Server
  • IAmRoot
  • ZendeskApi.Client.V2
  • Betalgo.Open.AI
  • Forge.Open.AI
  • Pathoschild.Stardew.Mod.BuildConfig
  • CData.NetSuite.Net.Framework
  • CData.Salesforce.Net.Framework
  • CData.Snowflake.API

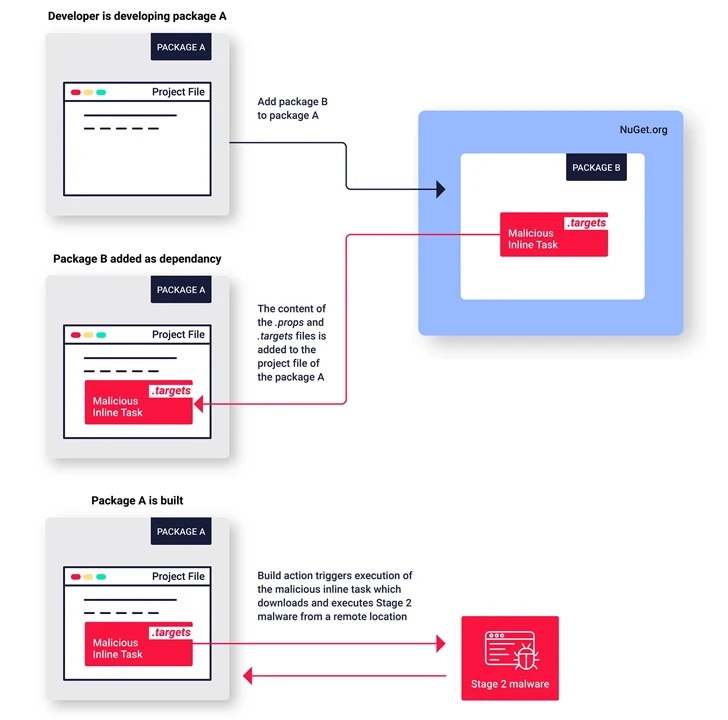
Как видно, злоумышленники пытаются имитировать популярные пакеты и задействуют функцию интеграции MSBuild для помещения вредоносного кода, а также функцию встроенных задач MSBuild для его выполнения.


Занки отметил, что это первая группировка, помещающая вредонос в NuGet с помощью вышеупомянутых функциональных возможностей.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru