



Рекламные Android-вредоносы из Play Store проникли на 2 млн устройств

Рекламные Android-вредоносы из Play Store проникли на 2 млн устройств

Рекламные Android-вредоносы из Play Store проникли на 2 млн устройств

Несколько вредоносных Android-приложений, размещённых в Google Play Store, пробрались более чем на два миллиона мобильных устройств. Их задача — демонстрировать навязчивую рекламу, скрывая своё присутствие в системе.

О свежем наборе адваре рассказали специалисты компании «Доктор Веб». По их словам, эти приложения относятся к известным семействам мобильных вредоносов: FakeApp, Joker и HiddenAds.

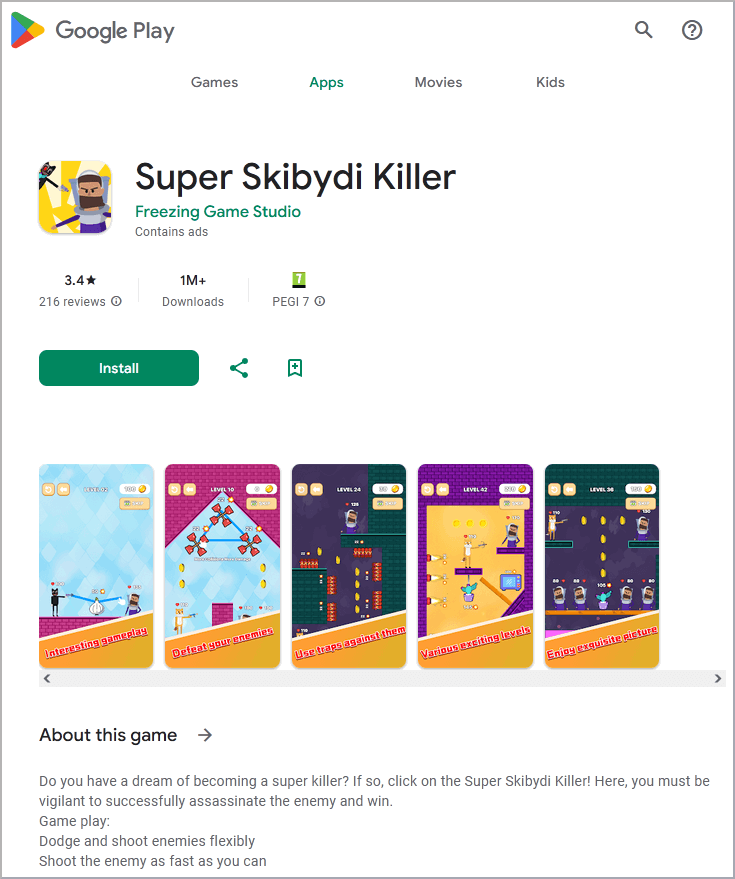
Особый интерес у исследователей вызвали четыре программы, замаскированные под игры (относятся к HiddenAds):

  • Super Skibydi Killer — 1 млн загрузок.
  • Agent Shooter — 500 тысяч загрузок.
  • Rainbow Stretch — 50 тысяч загрузок.
  • Rubber Punch 3D — 500 тысяч загрузок.


Сразу после установки адваре маскирует свою иконку под Google Chrome или прячет её с помощью прозрачного изображения. Зловреды пытаются незаметно работать в фоновом режиме и приносить прибыль операторам с помощью навязчивой рекламы.

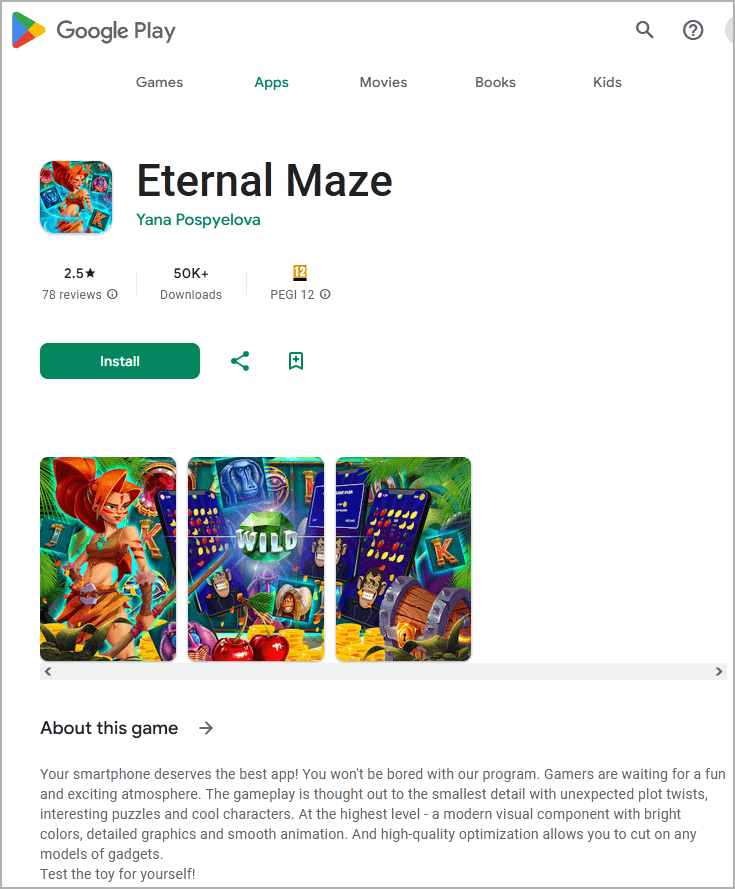
В «Доктор Веб» отметили связь приложений семейства FakeApp с мошенническими инвестиционными веб-проектами, а также с онлайн-казино. Среди них:

  • Eternal Maze (Yana Pospyelova) – 50 000 загрузок.
  • Jungle Jewels (Vaibhav Wable) – 10 000 загрузок.
  • Stellar Secrets (Pepperstocks) – 10 000 загрузок.
  • Fire Fruits (Sandr Sevill) – 10 000 загрузок.
  • Cowboy's Frontier (Precipice Game Studios) – 10 000 загрузок.
  • Enchanted Elixir (Acomadyi) – 10 000 загрузок.


Что касается семейства Joker, софт этого класса пытается подсунуть владельцам мобильных устройств подписки на платные сервисы:

  • Love Emoji Messenger (Korsinka Vimoipan) – 50 000 загрузок.
  • Beauty Wallpaper HD (fm0989184) – 1 000 загрузок.
Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru