



Рекламные Android-вредоносы из Play Store проникли на 2 млн устройств

Рекламные Android-вредоносы из Play Store проникли на 2 млн устройств

Рекламные Android-вредоносы из Play Store проникли на 2 млн устройств

Несколько вредоносных Android-приложений, размещённых в Google Play Store, пробрались более чем на два миллиона мобильных устройств. Их задача — демонстрировать навязчивую рекламу, скрывая своё присутствие в системе.

О свежем наборе адваре рассказали специалисты компании «Доктор Веб». По их словам, эти приложения относятся к известным семействам мобильных вредоносов: FakeApp, Joker и HiddenAds.

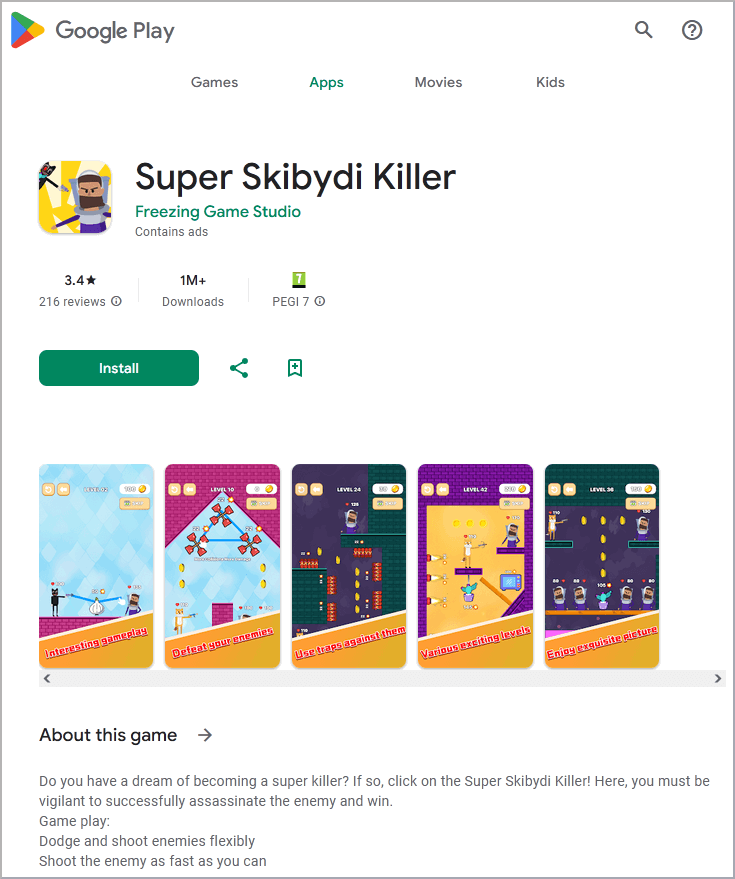
Особый интерес у исследователей вызвали четыре программы, замаскированные под игры (относятся к HiddenAds):

  • Super Skibydi Killer — 1 млн загрузок.
  • Agent Shooter — 500 тысяч загрузок.
  • Rainbow Stretch — 50 тысяч загрузок.
  • Rubber Punch 3D — 500 тысяч загрузок.


Сразу после установки адваре маскирует свою иконку под Google Chrome или прячет её с помощью прозрачного изображения. Зловреды пытаются незаметно работать в фоновом режиме и приносить прибыль операторам с помощью навязчивой рекламы.

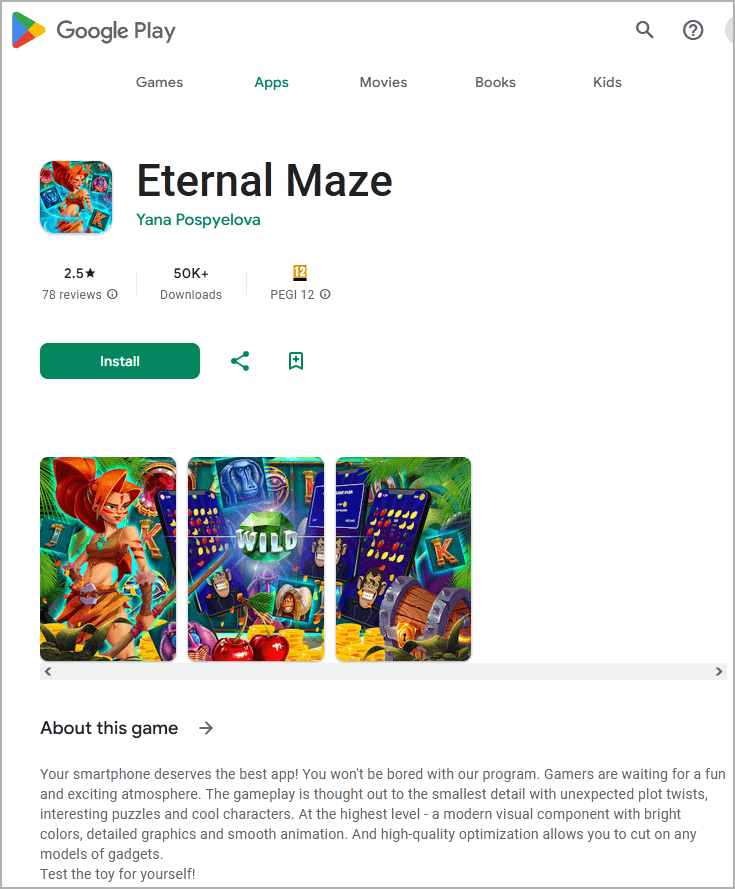
В «Доктор Веб» отметили связь приложений семейства FakeApp с мошенническими инвестиционными веб-проектами, а также с онлайн-казино. Среди них:

  • Eternal Maze (Yana Pospyelova) – 50 000 загрузок.
  • Jungle Jewels (Vaibhav Wable) – 10 000 загрузок.
  • Stellar Secrets (Pepperstocks) – 10 000 загрузок.
  • Fire Fruits (Sandr Sevill) – 10 000 загрузок.
  • Cowboy's Frontier (Precipice Game Studios) – 10 000 загрузок.
  • Enchanted Elixir (Acomadyi) – 10 000 загрузок.


Что касается семейства Joker, софт этого класса пытается подсунуть владельцам мобильных устройств подписки на платные сервисы:

  • Love Emoji Messenger (Korsinka Vimoipan) – 50 000 загрузок.
  • Beauty Wallpaper HD (fm0989184) – 1 000 загрузок.
Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru