



Рекламные Android-вредоносы из Play Store проникли на 2 млн устройств

Рекламные Android-вредоносы из Play Store проникли на 2 млн устройств

Рекламные Android-вредоносы из Play Store проникли на 2 млн устройств

Несколько вредоносных Android-приложений, размещённых в Google Play Store, пробрались более чем на два миллиона мобильных устройств. Их задача — демонстрировать навязчивую рекламу, скрывая своё присутствие в системе.

О свежем наборе адваре рассказали специалисты компании «Доктор Веб». По их словам, эти приложения относятся к известным семействам мобильных вредоносов: FakeApp, Joker и HiddenAds.

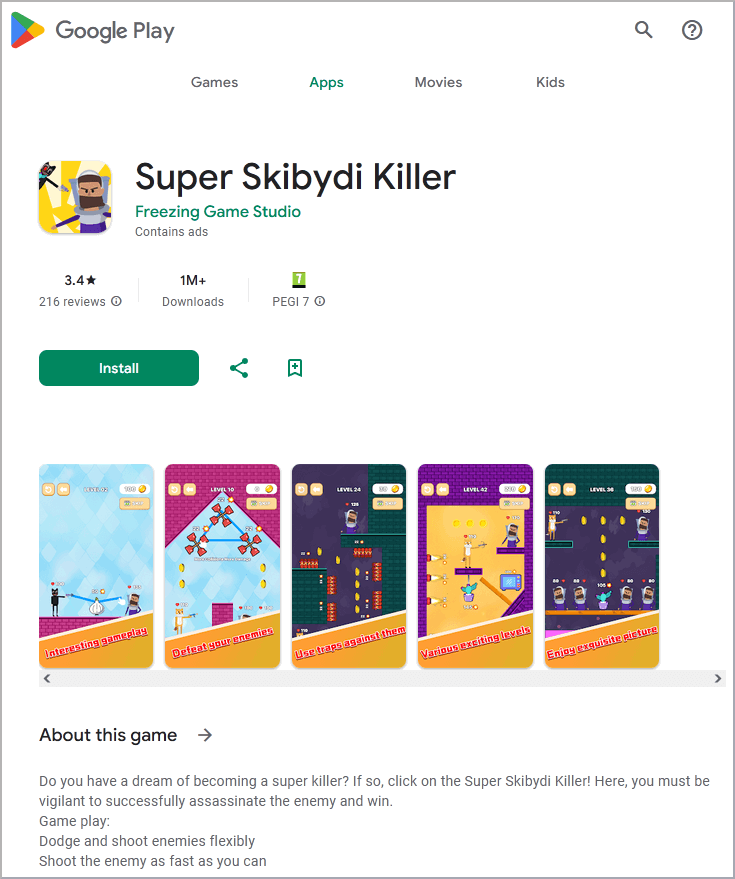
Особый интерес у исследователей вызвали четыре программы, замаскированные под игры (относятся к HiddenAds):

  • Super Skibydi Killer — 1 млн загрузок.
  • Agent Shooter — 500 тысяч загрузок.
  • Rainbow Stretch — 50 тысяч загрузок.
  • Rubber Punch 3D — 500 тысяч загрузок.


Сразу после установки адваре маскирует свою иконку под Google Chrome или прячет её с помощью прозрачного изображения. Зловреды пытаются незаметно работать в фоновом режиме и приносить прибыль операторам с помощью навязчивой рекламы.

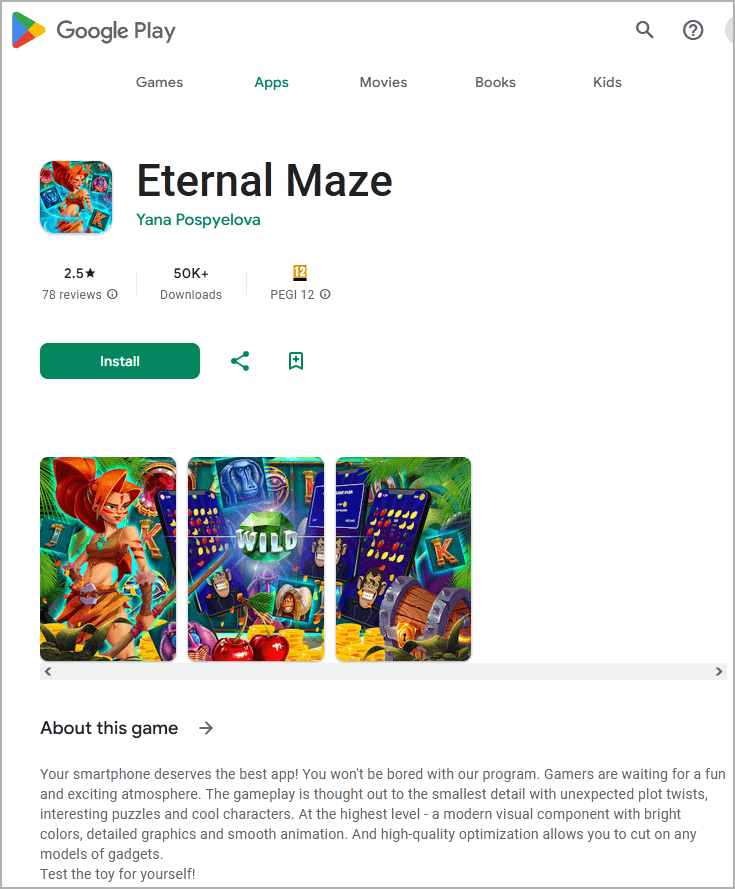
В «Доктор Веб» отметили связь приложений семейства FakeApp с мошенническими инвестиционными веб-проектами, а также с онлайн-казино. Среди них:

  • Eternal Maze (Yana Pospyelova) – 50 000 загрузок.
  • Jungle Jewels (Vaibhav Wable) – 10 000 загрузок.
  • Stellar Secrets (Pepperstocks) – 10 000 загрузок.
  • Fire Fruits (Sandr Sevill) – 10 000 загрузок.
  • Cowboy's Frontier (Precipice Game Studios) – 10 000 загрузок.
  • Enchanted Elixir (Acomadyi) – 10 000 загрузок.


Что касается семейства Joker, софт этого класса пытается подсунуть владельцам мобильных устройств подписки на платные сервисы:

  • Love Emoji Messenger (Korsinka Vimoipan) – 50 000 загрузок.
  • Beauty Wallpaper HD (fm0989184) – 1 000 загрузок.
Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru