



Google Play Protect отметил Android-приложения Samsung опасными

Google Play Protect отметил Android-приложения Samsung опасными

Google Play Protect отметил Android-приложения Samsung опасными

Официальные приложения Samsung Messages и Samsung Wallet для Android вызвали подозрения встроенной защитной системы Google Play Protect и были отмечены опасными. Позже, само собой, ошибку исправили.

Задача Google Play Protect — защищать мобильные устройства на Android от вредоносного софта, особенно если он был загружен из сторонних источников или даже предустановлен на смартфоне.

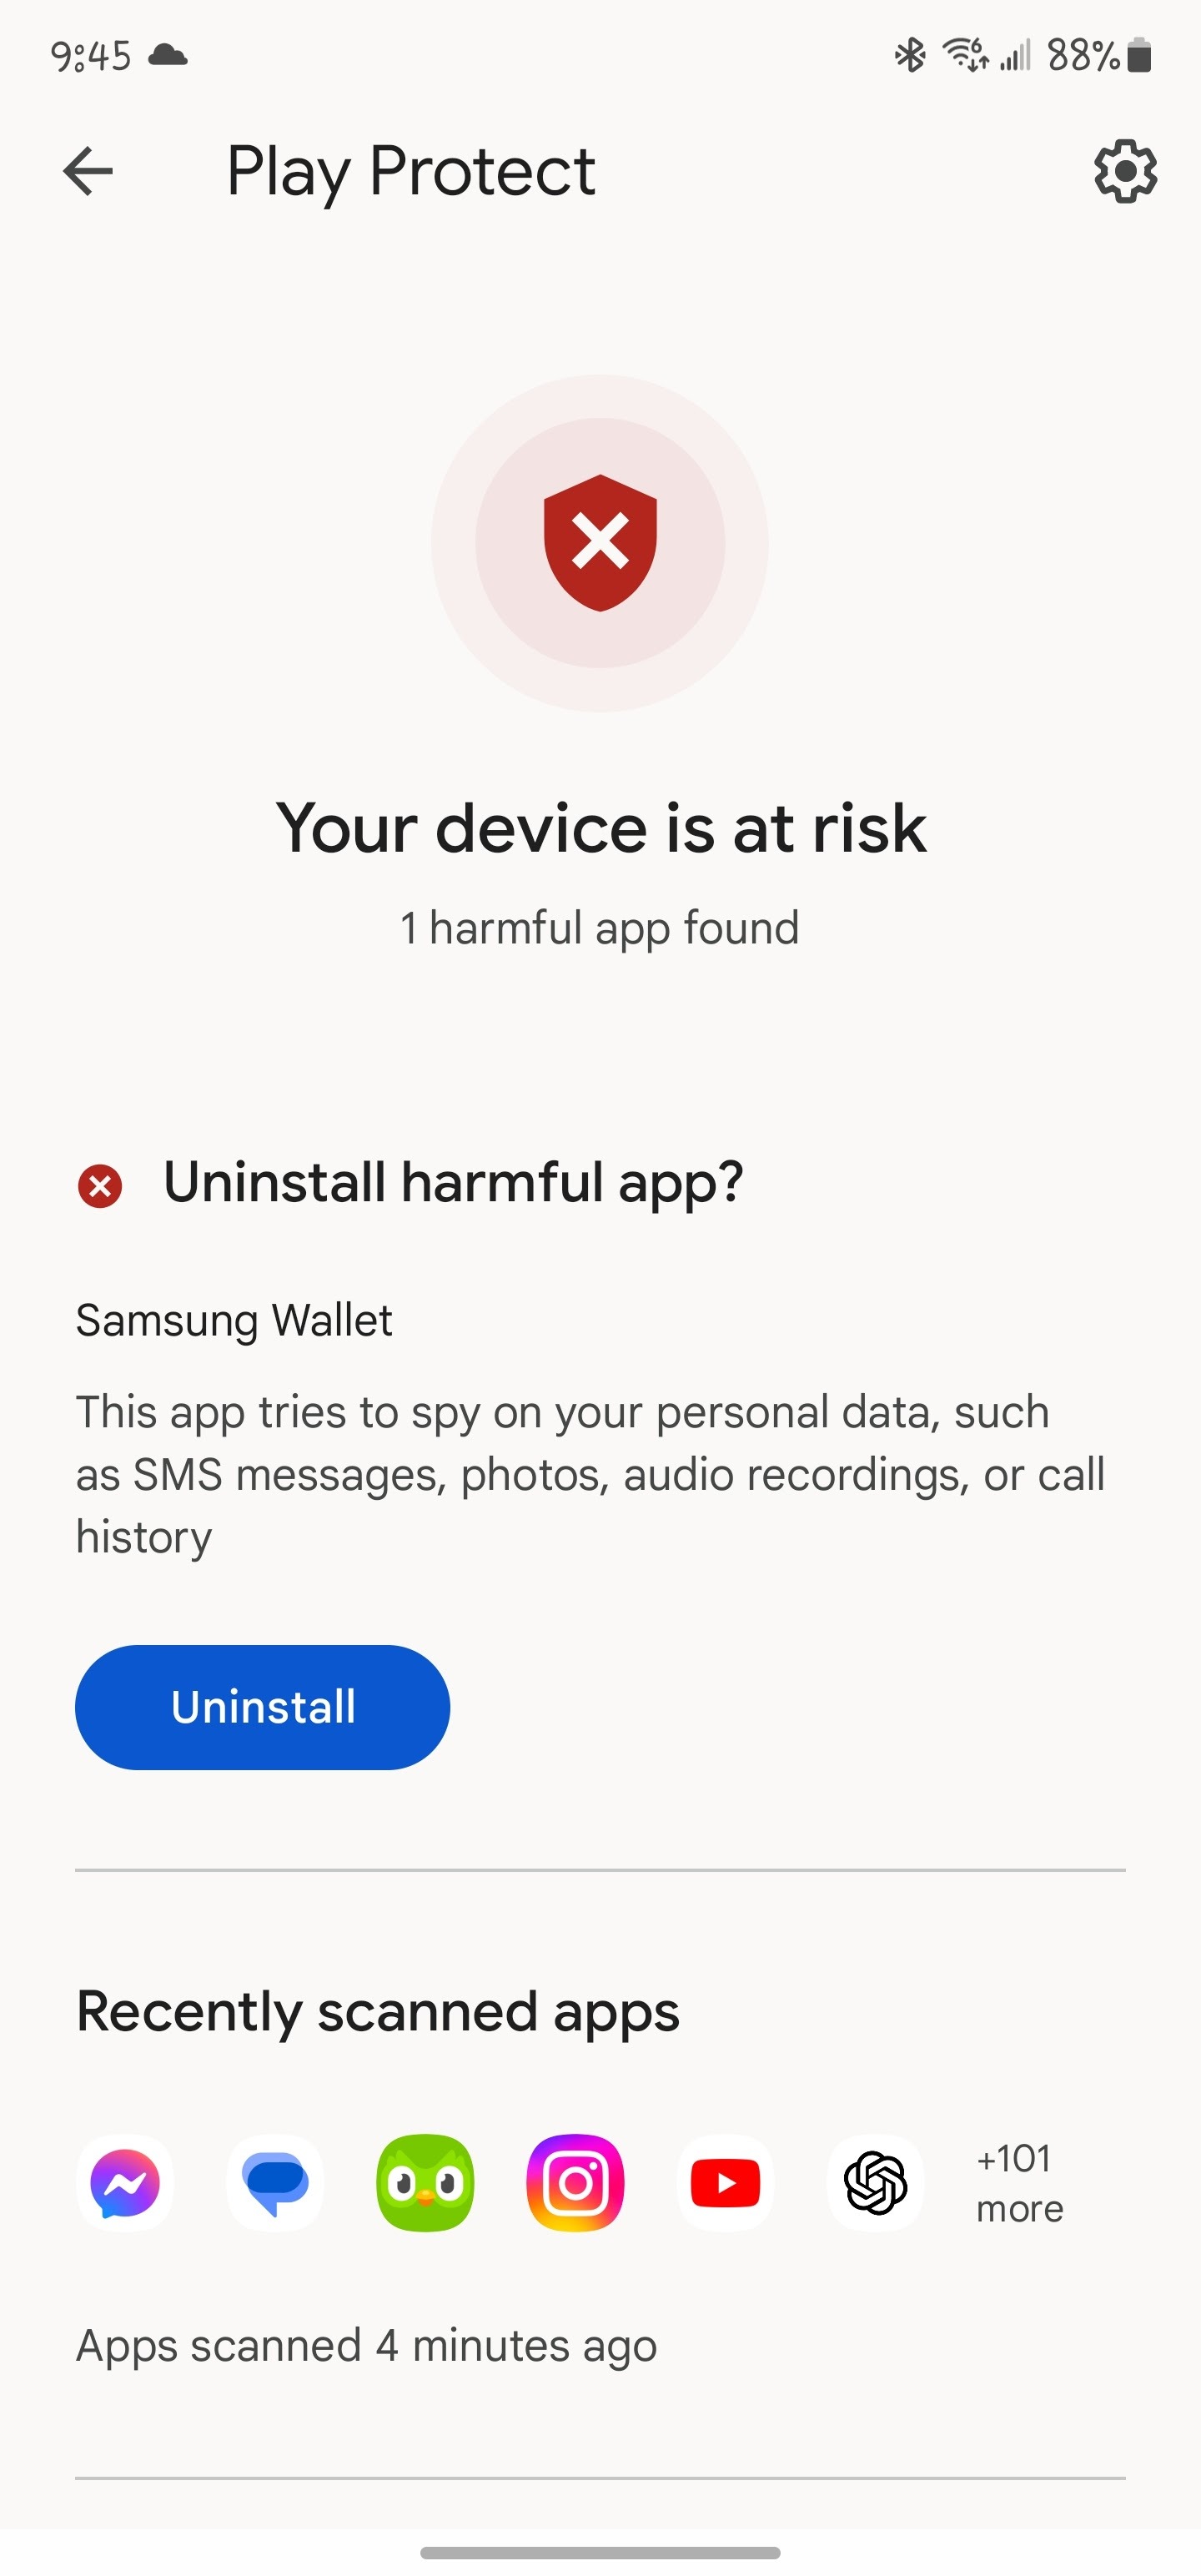
Тем не менее Play Protect иногда даёт сбои, об одном из которых пользователи сообщили на днях. Приложения Samsung Messages и Samsung Wallet, несмотря на их легитимный статус, были отмечены опасными.

В основном люди жаловались на «детект» Wallet, о чём сообщали через формы Google. Как пишет издание 9to5Google, в магазине Play Store всплывало окно, сообщающее об угрозе. Владельцам Android-девайсов советовали удалить программы.

Samsung опубликовала заметку, в которой объяснялось, что проблема вызвана «временным сбоем на стороне Google». Пользователям рекомендуют повторно включить или переустановить Messages и Wallet, если их удалил Play Protect.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru