



Google Play Protect отметил Android-приложения Samsung опасными

Google Play Protect отметил Android-приложения Samsung опасными

Google Play Protect отметил Android-приложения Samsung опасными

Официальные приложения Samsung Messages и Samsung Wallet для Android вызвали подозрения встроенной защитной системы Google Play Protect и были отмечены опасными. Позже, само собой, ошибку исправили.

Задача Google Play Protect — защищать мобильные устройства на Android от вредоносного софта, особенно если он был загружен из сторонних источников или даже предустановлен на смартфоне.

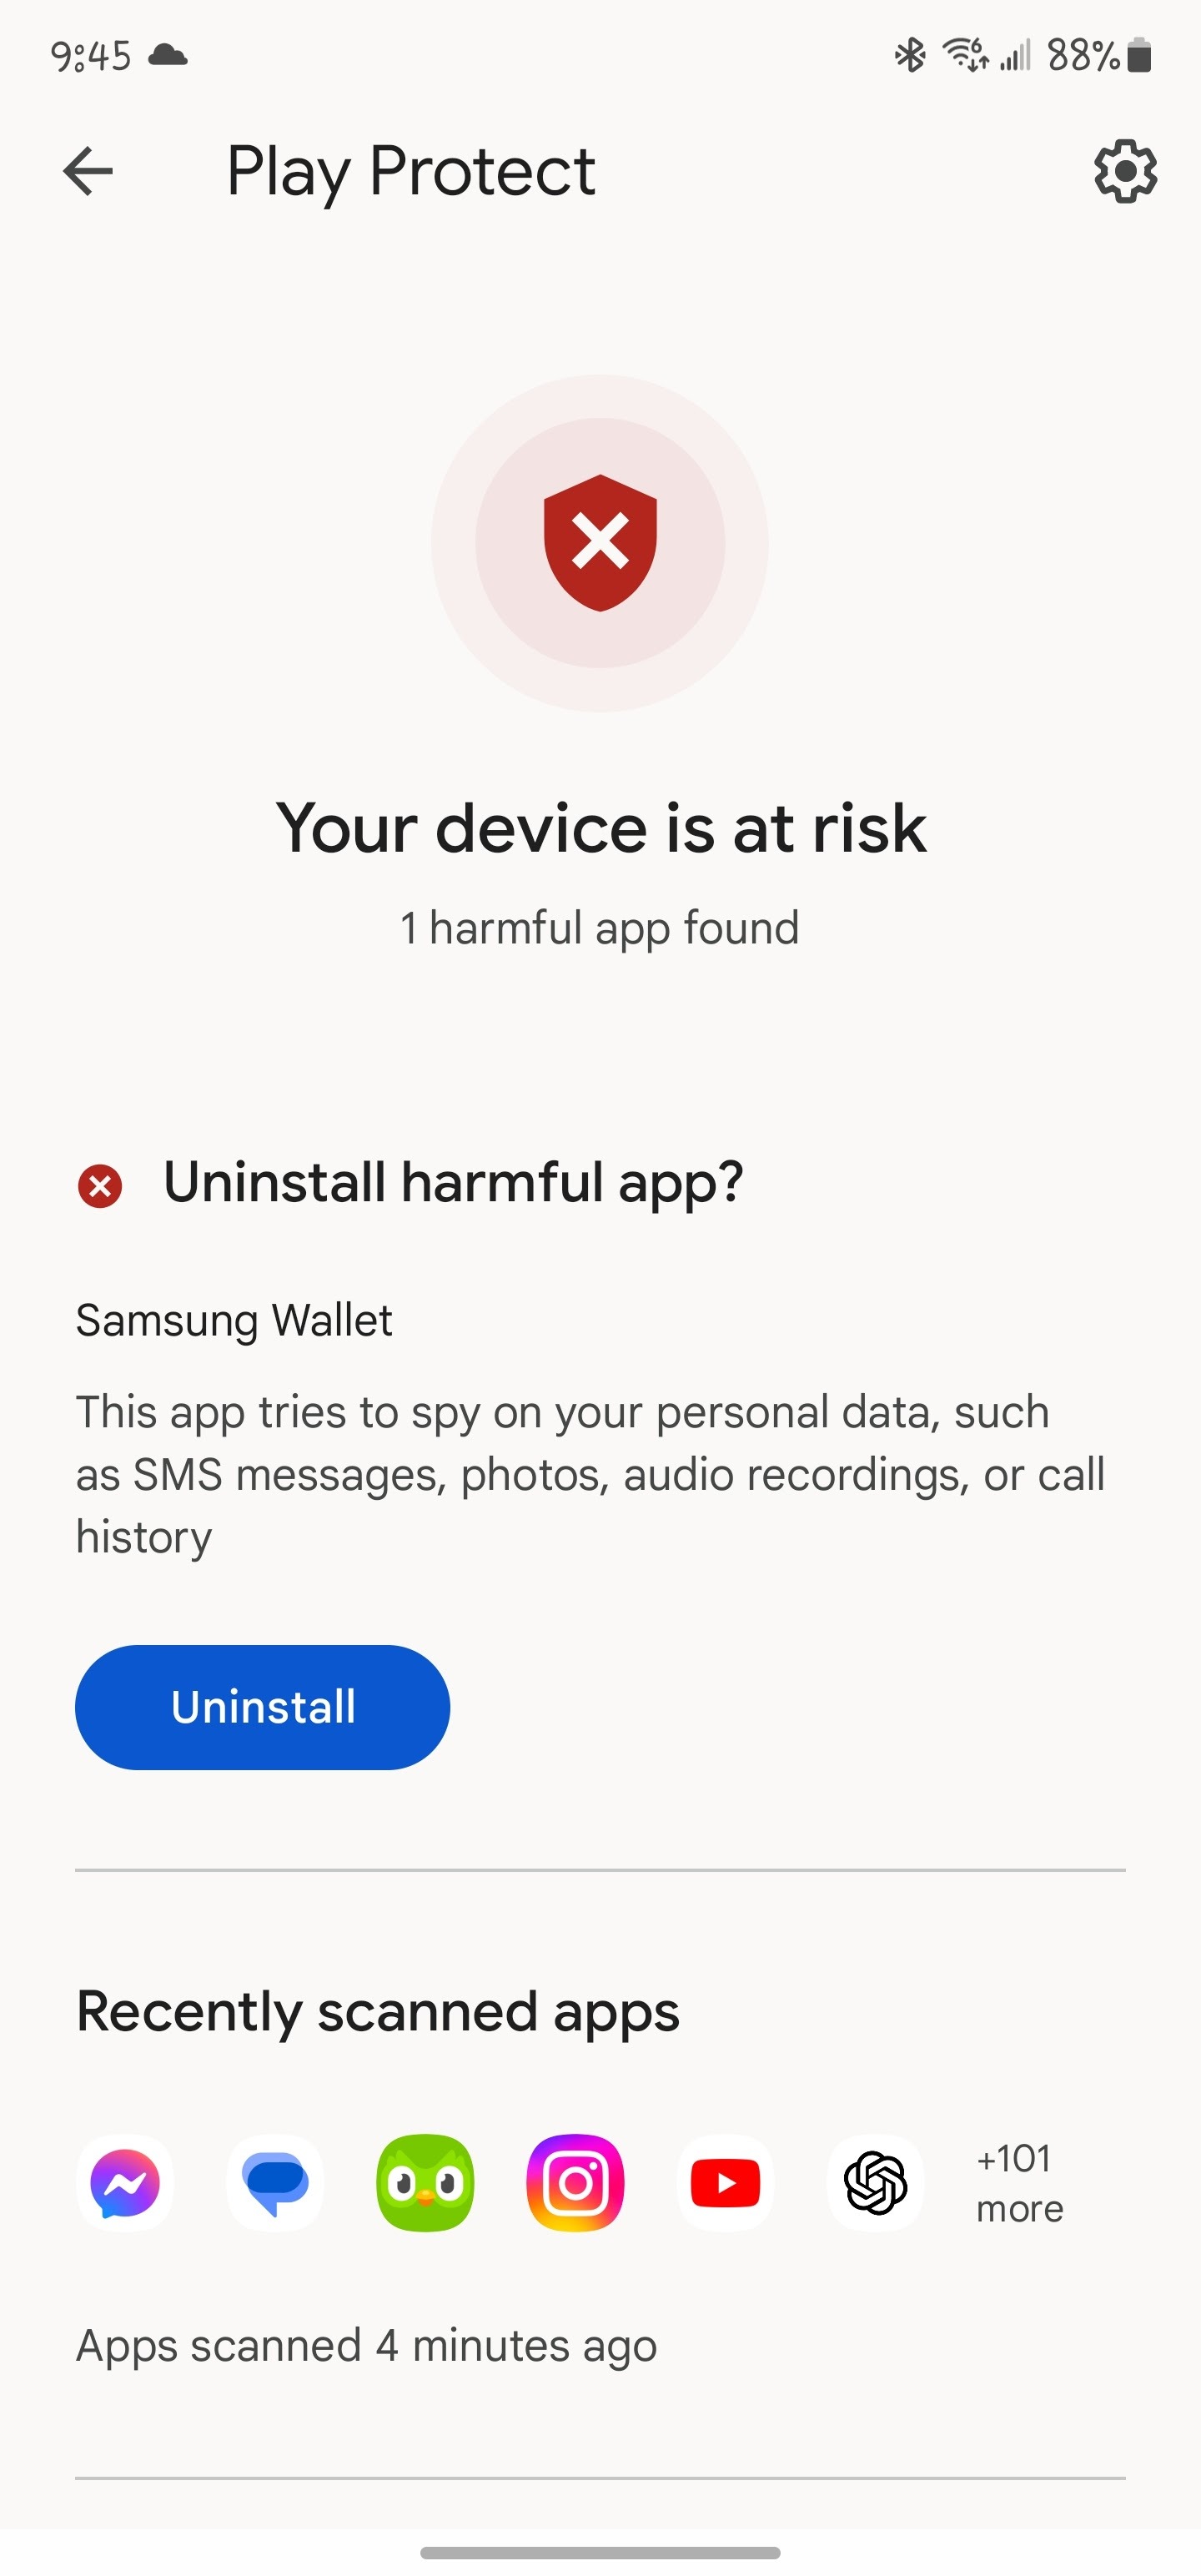
Тем не менее Play Protect иногда даёт сбои, об одном из которых пользователи сообщили на днях. Приложения Samsung Messages и Samsung Wallet, несмотря на их легитимный статус, были отмечены опасными.

В основном люди жаловались на «детект» Wallet, о чём сообщали через формы Google. Как пишет издание 9to5Google, в магазине Play Store всплывало окно, сообщающее об угрозе. Владельцам Android-девайсов советовали удалить программы.

Samsung опубликовала заметку, в которой объяснялось, что проблема вызвана «временным сбоем на стороне Google». Пользователям рекомендуют повторно включить или переустановить Messages и Wallet, если их удалил Play Protect.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru