



Telegram до сих пор сливает ваш реальный IP-адрес контактам

Telegram до сих пор сливает ваш реальный IP-адрес контактам

Telegram до сих пор сливает ваш реальный IP-адрес контактам

Специалисты утверждают, что популярный мессенджер Telegram продолжает сливать IP-адреса пользователей. Для эксплуатации этой лазейки условному злоумышленнику достаточно добавиться в контакты жертвы и заставить её принять входящий вызов.

О возможной утечке IP-адреса рассказал Денис Симонов, исследователь в области кибербезопасности, также известный под онлайн-псевдонимом n0a.

Более того, Симонов даже написал специальный инструмент, демонстрирующий эксплуатацию бреши в Telegram. Изданию TechCrunch удалось подтвердить наличие проблемы: журналисты добавили Симонова в список контактов нового аккаунта и приняли от него входящий вызов.

В результате n0a сразу после звонка предоставил сотрудникам TechCrunch их реальный IP-адрес. Странно, что разработчики мессенджера, учитывая его пользовательскую базу, не устранили этот недочёт, ведь ранее эксперты уже поднимали вопрос защищённости пользователей Telegram.

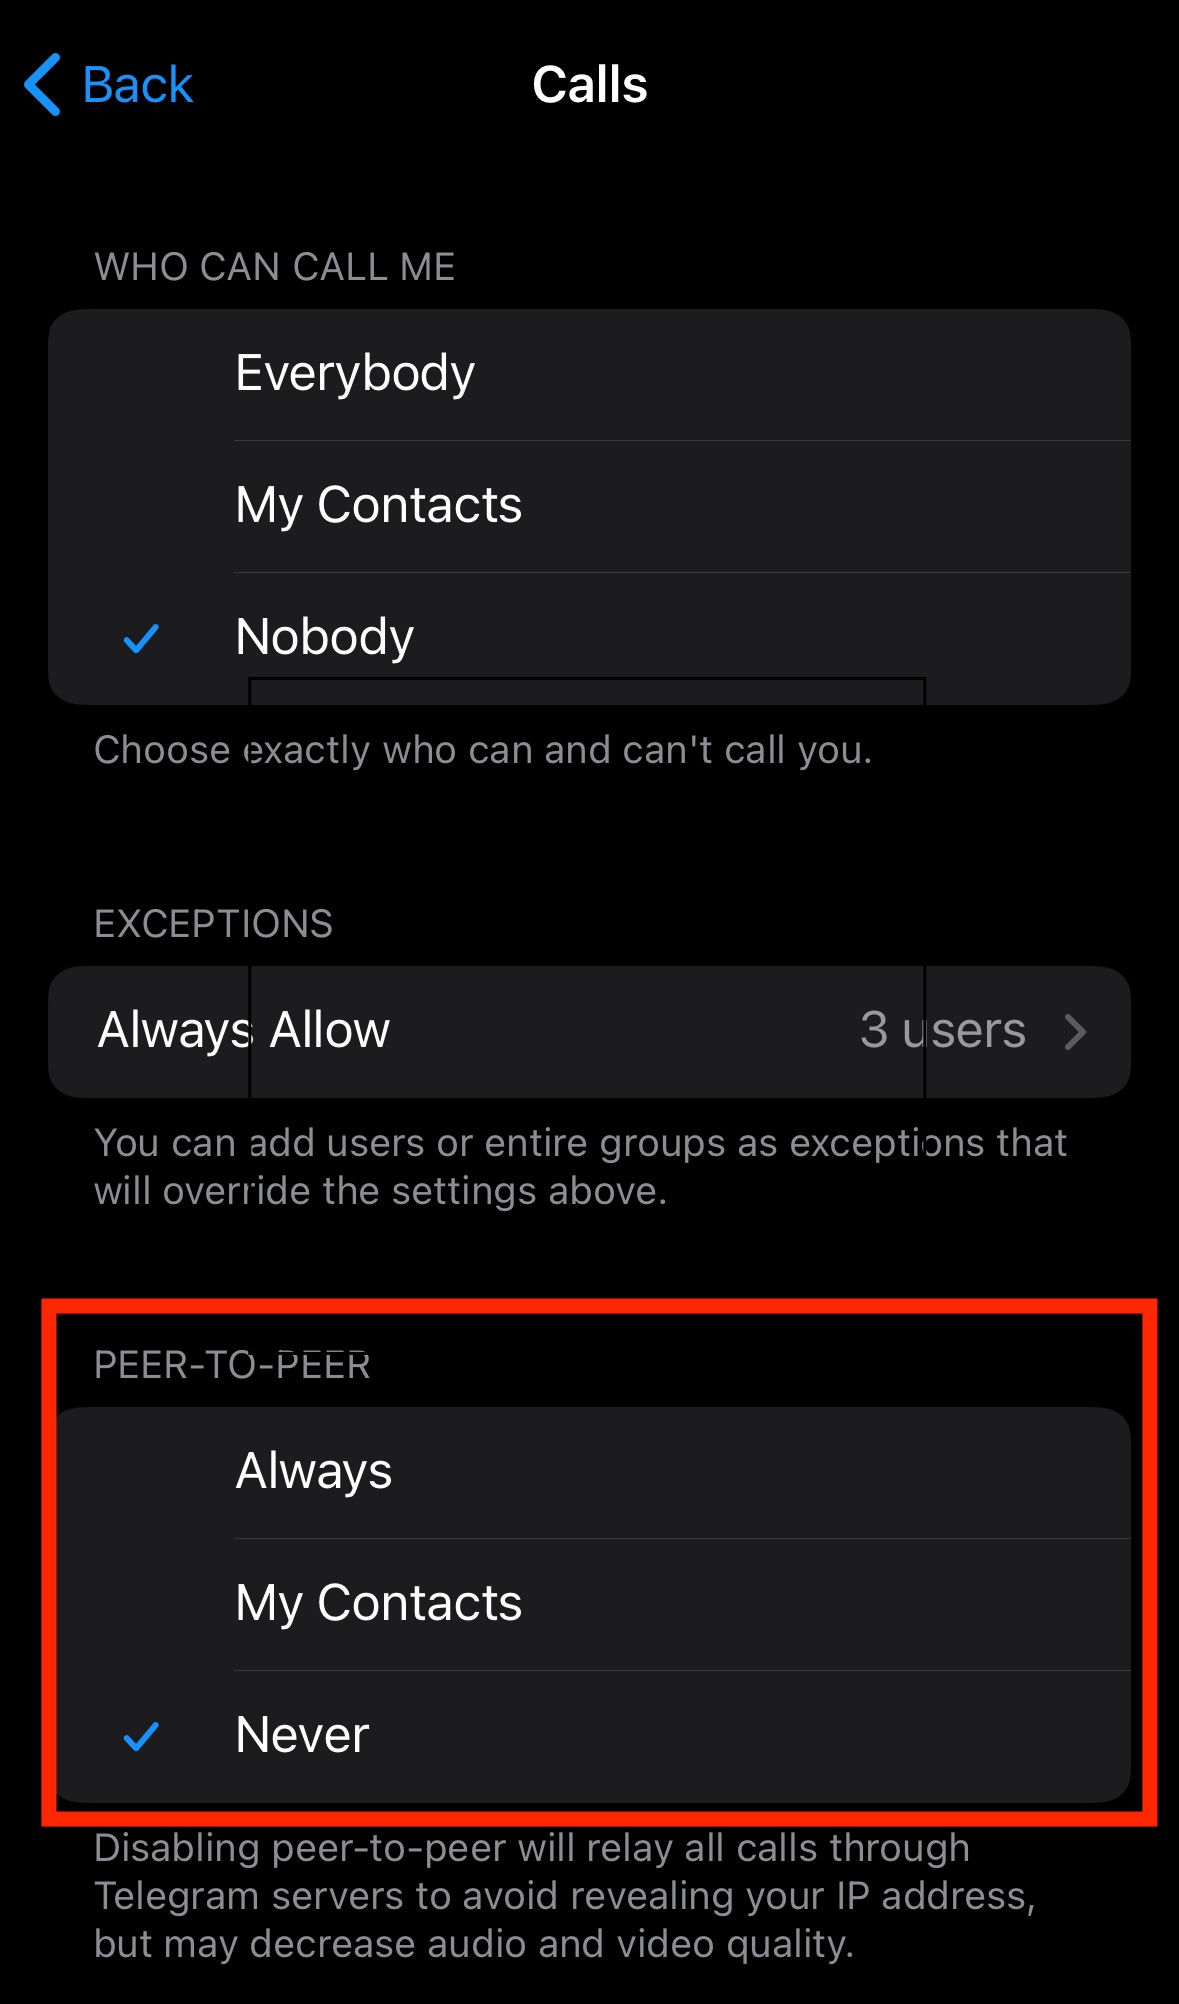
Причина «слива» IP-адреса заключается в настройках мессенджера по умолчанию: он открывает P2P-соединение между собеседниками «для лучшего качества связи».

Чтобы защититься от такого, можно в настройках приватности и безопасности найти пункт «Звонки» и поставить в разделе «Peer-to-Peer» — «Никогда».

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru