



Telegram до сих пор сливает ваш реальный IP-адрес контактам

Telegram до сих пор сливает ваш реальный IP-адрес контактам

Telegram до сих пор сливает ваш реальный IP-адрес контактам

Специалисты утверждают, что популярный мессенджер Telegram продолжает сливать IP-адреса пользователей. Для эксплуатации этой лазейки условному злоумышленнику достаточно добавиться в контакты жертвы и заставить её принять входящий вызов.

О возможной утечке IP-адреса рассказал Денис Симонов, исследователь в области кибербезопасности, также известный под онлайн-псевдонимом n0a.

Более того, Симонов даже написал специальный инструмент, демонстрирующий эксплуатацию бреши в Telegram. Изданию TechCrunch удалось подтвердить наличие проблемы: журналисты добавили Симонова в список контактов нового аккаунта и приняли от него входящий вызов.

В результате n0a сразу после звонка предоставил сотрудникам TechCrunch их реальный IP-адрес. Странно, что разработчики мессенджера, учитывая его пользовательскую базу, не устранили этот недочёт, ведь ранее эксперты уже поднимали вопрос защищённости пользователей Telegram.

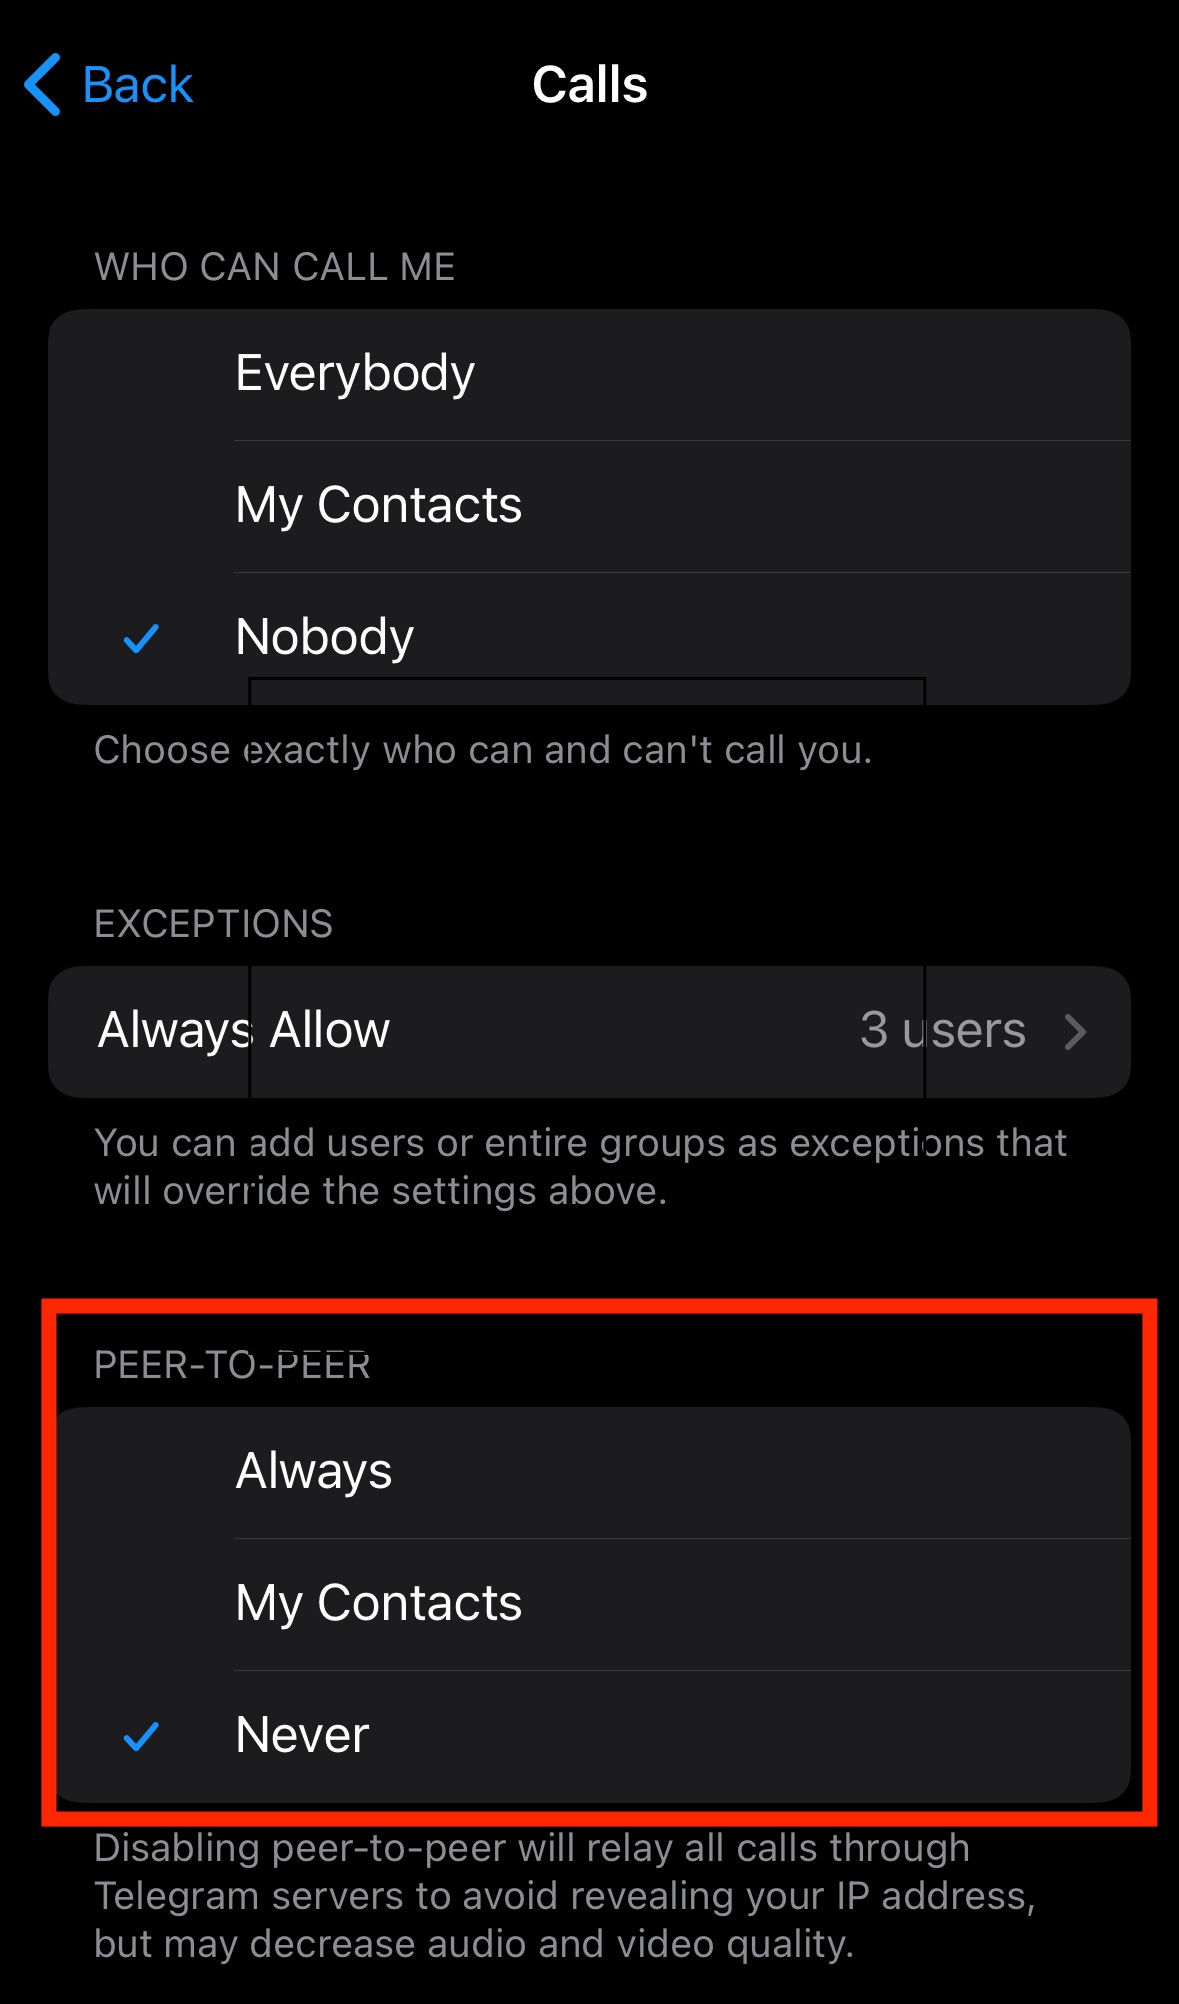
Причина «слива» IP-адреса заключается в настройках мессенджера по умолчанию: он открывает P2P-соединение между собеседниками «для лучшего качества связи».

Чтобы защититься от такого, можно в настройках приватности и безопасности найти пункт «Звонки» и поставить в разделе «Peer-to-Peer» — «Никогда».

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru