



Атака RowPress пробивает защиту DDR4 от проброса битов

Атака RowPress пробивает защиту DDR4 от проброса битов

Атака RowPress пробивает защиту DDR4 от проброса битов

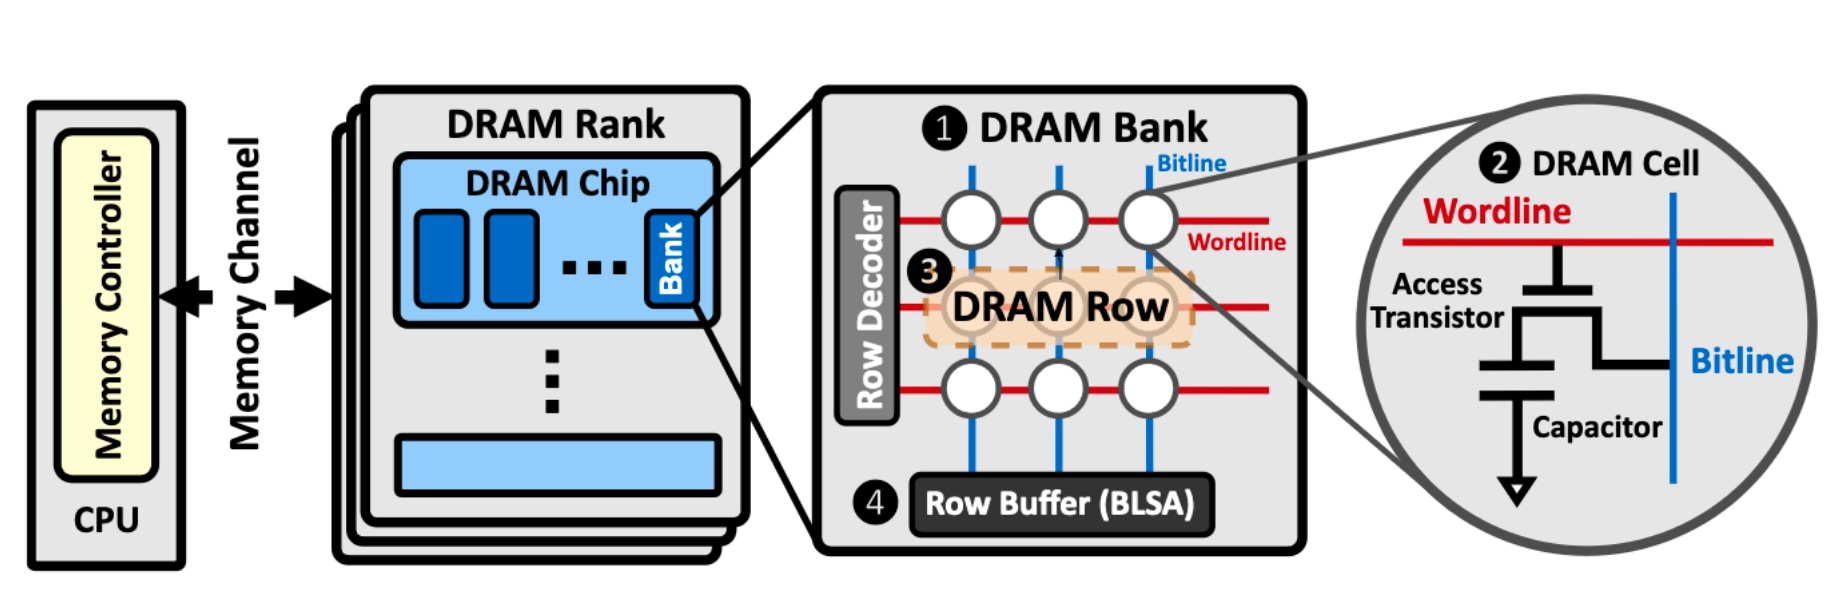
Исследователи выявили новую вариацию атаки, основанной на пробросе битов, которая на данный момент работает против четвёртого поколения оперативной памяти — DDR4 (славится защитой от RowHammer). Вектор получил имя RowPress.

Отличие RowPress заключается в том, что техника работает не классическим повторным «забиванием» тщательно выбранных участков, а за счёт того, что эти области остаются дольше открытыми.

Таким образом, RowPress по-новому раскрывает уязвимость DDR4-чипов. Если объединить проброс битов RowPress с RowHammer, атаку можно усилить. Повышение температуры чипа также влияет на результативность.

Онур Мутлу, специалист из Швейцарской высшей технической школы Цюриха, выступил одним из авторов исследования «RowPress: Amplifying Read Disturbance in Modern DRAM Chips» (PDF). В отчёте эксперты пишут:

«Мы показали демонстрационный эксплойт RowPress, который можно использовать для проброса битов в реальных системах с защитой от атак вида RowHammer».

«Обращаем ваше внимание, что это не сама по себе кибератака, но хорошая демонстрация многих возможностей проброса битов, которые могут стать основой уже для реальной атаки».


Исследователи также отметили, что RowPress может осуществить проброс битов даже при наличии защиты Target Row Refresh (TRR), то есть способна отработать там, где бессильна RowHammer.

Подпишитесь на новости

В Cursor нашли расширение Claude Code с SSH-бэкдором: до 5000 жертв

Вместо помощника для написания кода некоторые пользователи получили попытку открыть посторонним доступ к компьютеру. В каталоге расширений Cursor обнаружили вредоносную версию Claude Code 2.1.313. Она распространялась 29 октября примерно 11 часов и могла затронуть до 5000 пользователей.

Об инциденте сообщила команда Cursor. В компании подчеркнули: Anthropic эту вредоносную сборку не разрабатывала.

Расширение собирало сведения о компьютере и пользователе, включая IP-адрес и почту из настроек Git. Затем добавляло SSH-ключ злоумышленника и пыталось запустить удалённый доступ с механизмами закрепления в системе.

Часть пользователей спасли ошибки самих атакующих: без административных прав схема подключения обычно не срабатывала. Но чужой ключ, фоновые скрипты и отправка сведений о машине всё равно оставались проблемой.

Cursor удалил пакет, проверил остальные расширения и добился отключения сервера атакующих. Пострадавшим рекомендуют убрать следы бэкдора и изменить учётные данные с доверенного устройства. Просто удалить расширение недостаточно, поскольку оставленные им скрипты могут продолжить работу.

RSS: Новости на портале Anti-Malware.ru