



Услуга обработки ключей шифрования для ОРИ доступна от DDoS-Guard

Услуга обработки ключей шифрования для ОРИ доступна от DDoS-Guard

Услуга обработки ключей шифрования для ОРИ доступна от DDoS-Guard

На рынке появилась новая услуга обработки ключей шифрования для организаторов распространения информации (ОРИ). Её запустила компания DDoS-Guard, специализирующаяся на защите компаний от DDoS-атак.

В категорию ОРИ, как известно, попадают не только крупные СМИ, но и мессенджеры, соцсети, сайты знакомств и другие веб-ресурсы, где пользователи могут оставлять комментарии.

Роскомнадзор в настоящее время продолжает пополнять список сайтов, попадающих под понятие ОРИ, поэтому многим интернет-проектам нужно быть готовыми к выполнению определённых требований.

Именно поэтому специалисты DDoS-Guard решили разработать решение, способное помочь организаторам распространения информации максимально эффективно соблюсти требования регуляторов.

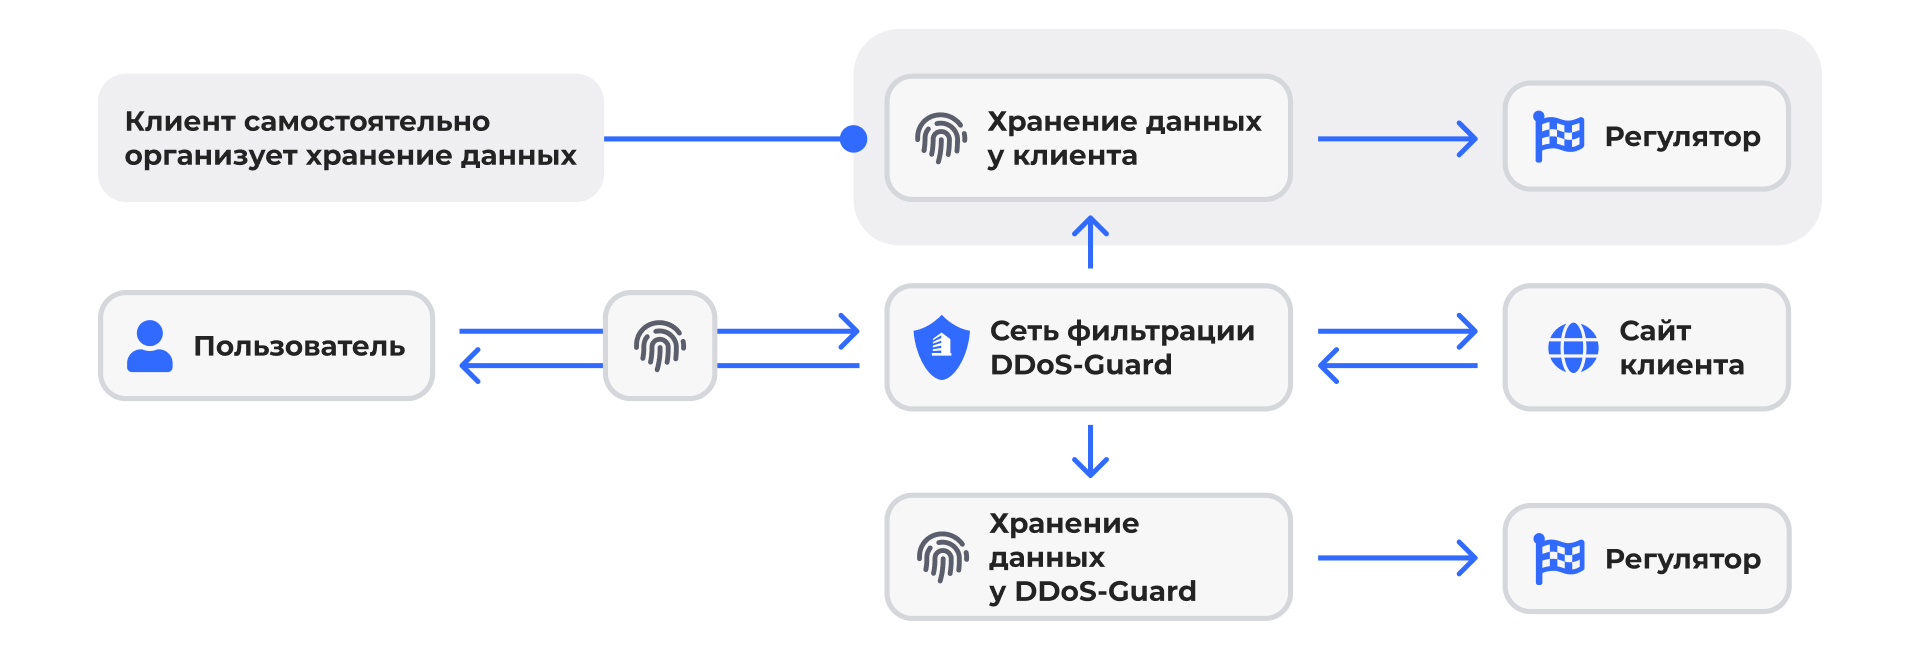
Власти требуют от ОРИ не только хранить данные пользователей на территории России, но и создать собственную информационную систему, которая будет обрабатывать, хранить и передавать эти сведения регулятору. Среди такой информации, например, ключи шифрования электронных сообщений.

Проблема в том, что отдельные компании не могут самостоятельно выполнить требования, поскольку это требует мощных ресурсов для хранения сведений. Здесь DDoS-Guard готова прийти на помощь и наладить необходимый процесс.


Учитывая данные о ключах шифрования, система DDoS-Guard рассчитает примерные объёмы данных для расшифровки, обеспечит их сбор и хранение, а также реализует процесс передачи в режиме реального времени.

В DDoS-Guard подчёркивают удалённый характер своего решения, называя такую реализацию уникальной.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru