



В даркнете продают аккаунты с доступом к ПДн юзеров Facebook* и Instagram*

В даркнете продают аккаунты с доступом к ПДн юзеров Facebook* и Instagram*

В даркнете продают аккаунты с доступом к ПДн юзеров Facebook* и Instagram*

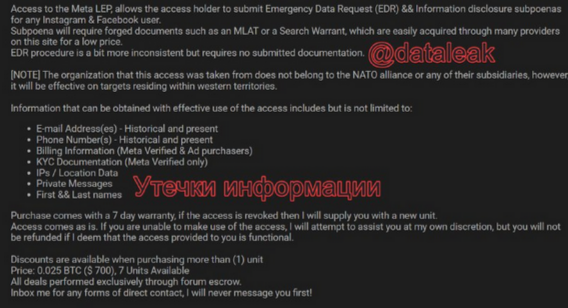
На одном из теневых форумов размещено объявление о продаже доступа к порталу LEP (Law Enforcement Portal) компании Meta (в России признана экстремистской организацией, ее деятельность запрещена).

Площадка предоставляет правоохране возможность подавать запросы на предоставление информации о профилях в социальных сетях Facebook и Instagram, в том числе в формате EDR (Emergency Data Request, подается в тех случаях, когда ситуация требует быстрого реагирования и времени на получение ордера нет).

По данным телеграм-канала «Утечки информации», некий продавец предлагает ключи от семи аккаунтов по цене 0,025 BTC ($700), обещая скидки за опт. Все учетные записи, если верить объявлению, принадлежат одному и тому же органу правоохраны, не связанному с НАТО.

Покупатель LEP-аккаунта сможет от имени владельца подавать EDR-запросы и получать информацию о пользователях соцсетей, проживающих в странах Западной Европы, — такую как имя и фамилия, адрес имейл, номер телефона, IP-адрес и местоположение, выписка со счета, дата присоединения к сообществу, активность в личке.

Продавец предлагает также услуги по изготовлению поддельных документов, необходимых для подачи официального запроса. Покупателям обещают семь дней гарантии на доступ; в случае блокировки продавец произведет замену. Тем, кто не сможет самостоятельно воспользоваться доступом, будет оказана помощь.


* Facebook и Instagram признаны экстремистскими в России, их деятельность запрещена

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru