



Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Популярная модель расширителя диапазона Wi-Fi — D-Link DAP-X1860 уязвима перед атаками, приводящими к отказу в обслуживании (DoS), а также к удалённой инъекции команд.

У D-Link DAP-X1860 есть тысячи отзывов на Amazon, устройство пользуется немалой популярностью. На официальном сайте D-Link расширитель диапазона Wi-Fi доступен для заказа.

Команда немецких исследователей выявила уязвимость, впоследствии получившую идентификатор CVE-2023-45208. Несмотря на постоянные попытки уведомить вендора о проблеме, реакции от D-Link, как и соответствующего патча, дождаться не удалось.

Корень бреши кроется в функциональности D-Link DAP-X1860, отвечающей за сетевое сканирование. Если точнее, устройство не может корректно парсить идентификаторы SSID, содержащие символ «‘» в имени, принимая эти имена за команды.

Дыра присутствует в функции parsing_xml_stasurvey библиотеки libcgifunc.so. Из-за неправильной обработки SSID условный злоумышленник может провести DoS-атаку или внедрить команду.

Для эксплуатации атакующему придётся создать точку Wi-Fi, чьё имя будет похоже на рядом расположенную легитимную сеть. Разница будет заключаться лишь в наличии символа «‘».

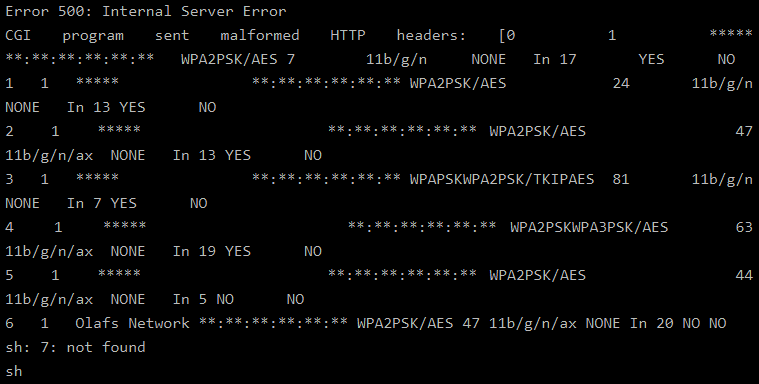
При попытке устройства подключиться к вредоносному SSID пользователь получит Error 500: Internal Server Error.


А если киберпреступник добавит SSID вторую секцию, которая уже будет содержать шелл-команды, разделённые «&&», D-Link DAP-X1860 будет вынужден выполнить эти команды.

К сожалению, расширитель диапазона Wi-Fi до сих пор уязвим, поскольку патча пока нет. Пользователям рекомендуют ограничить сетевое сканирование и выключать устройство, когда в его работе нет необходимости.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru