



Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Расширитель диапазона Wi-Fi D-Link допускает инъекцию команды и DoS-атаку

Популярная модель расширителя диапазона Wi-Fi — D-Link DAP-X1860 уязвима перед атаками, приводящими к отказу в обслуживании (DoS), а также к удалённой инъекции команд.

У D-Link DAP-X1860 есть тысячи отзывов на Amazon, устройство пользуется немалой популярностью. На официальном сайте D-Link расширитель диапазона Wi-Fi доступен для заказа.

Команда немецких исследователей выявила уязвимость, впоследствии получившую идентификатор CVE-2023-45208. Несмотря на постоянные попытки уведомить вендора о проблеме, реакции от D-Link, как и соответствующего патча, дождаться не удалось.

Корень бреши кроется в функциональности D-Link DAP-X1860, отвечающей за сетевое сканирование. Если точнее, устройство не может корректно парсить идентификаторы SSID, содержащие символ «‘» в имени, принимая эти имена за команды.

Дыра присутствует в функции parsing_xml_stasurvey библиотеки libcgifunc.so. Из-за неправильной обработки SSID условный злоумышленник может провести DoS-атаку или внедрить команду.

Для эксплуатации атакующему придётся создать точку Wi-Fi, чьё имя будет похоже на рядом расположенную легитимную сеть. Разница будет заключаться лишь в наличии символа «‘».

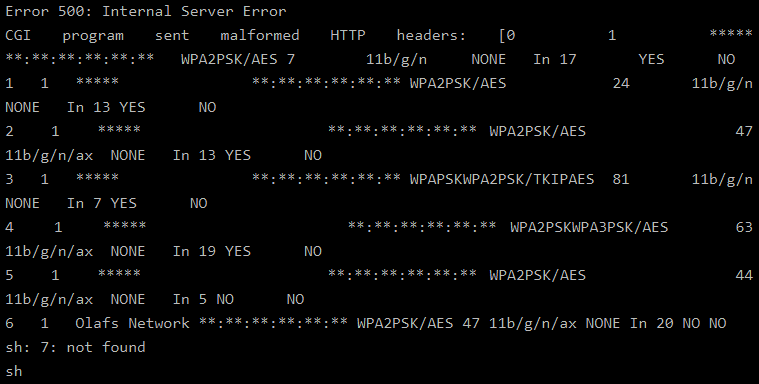
При попытке устройства подключиться к вредоносному SSID пользователь получит Error 500: Internal Server Error.


А если киберпреступник добавит SSID вторую секцию, которая уже будет содержать шелл-команды, разделённые «&&», D-Link DAP-X1860 будет вынужден выполнить эти команды.

К сожалению, расширитель диапазона Wi-Fi до сих пор уязвим, поскольку патча пока нет. Пользователям рекомендуют ограничить сетевое сканирование и выключать устройство, когда в его работе нет необходимости.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru