



Новые уязвимости в Supermicro BMC поставили тысячи серверов под удар

Новые уязвимости в Supermicro BMC поставили тысячи серверов под удар

Новые уязвимости в Supermicro BMC поставили тысячи серверов под удар

Компания Supermicro выпустила обновления, чтобы закрыть семь уязвимостей в прошивках IPMI. Одна из них позволяет через инъекцию команд получить root-доступ и полностью скомпрометировать BMC-систему.

Проблема, обнаруженная, как и остальные, экспертами Binarly, получила идентификатор CVE-2023-40289. Эксплойт требует аутентификации и прав администратора; в случае успеха злоумышленник сможет закрепиться в системе и развить атаку, продвигаясь вширь по сети.

Степень опасности уязвимости Supermicro оценила в 7,2 балла по шкале CVSS — как высокую. Авторы находки сочли дыру критической (9,1 балла CVSS).

Остальные проблемы (с CVE-2023-40284 по CVE-2023-40288 и CVE-2023-40290) представляют собой возможность межсайтового скриптинга; эксплойт во всех случаях осуществляется через отправку вредоносной ссылки, которую админ должен кликнуть после входа в BMC Web UI, и позволяет выполнить произвольный JavaScript-код в контексте текущего пользователя.

Все XSS разработчик оценил в 8,3 балла CVSS, хотя в двух случаях эксплойт требует создания нового юзер-аккаунта, а в одном возможен лишь при использовании Windows IE11. В Binarly три XSS-проблемы признали критическими (по 9,6 балла), так как особые условия для эксплойта не нужны; к тому же их можно объединить с инъекцией команд (CVE-2023-40289), и необходимость в аутентификации для root-доступа отпадет.

Согласно Supermicro, выявленные уязвимости актуальны для некоторых моделей материнских плат B11, CMM, H11, H12, M11 и X11. Данных об использовании какой-либо дыры в атаках пока нет.

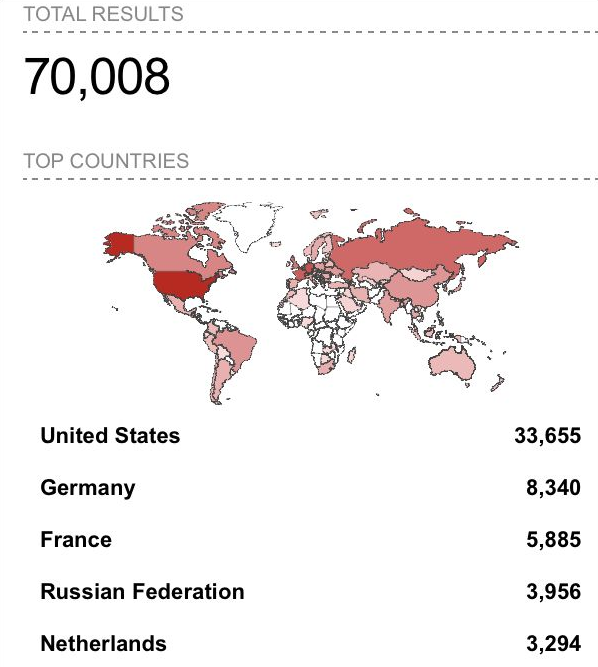
В Binarly провели поиск по Shodan и обнаружили в интернете более 70 тыс. экземпляров веб-интерфейса Supermicro IPMI.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru