



Вышли эксплойты для Looney Tunables, открывающей root в Linux

Вышли эксплойты для Looney Tunables, открывающей root в Linux

Вышли эксплойты для Looney Tunables, открывающей root в Linux

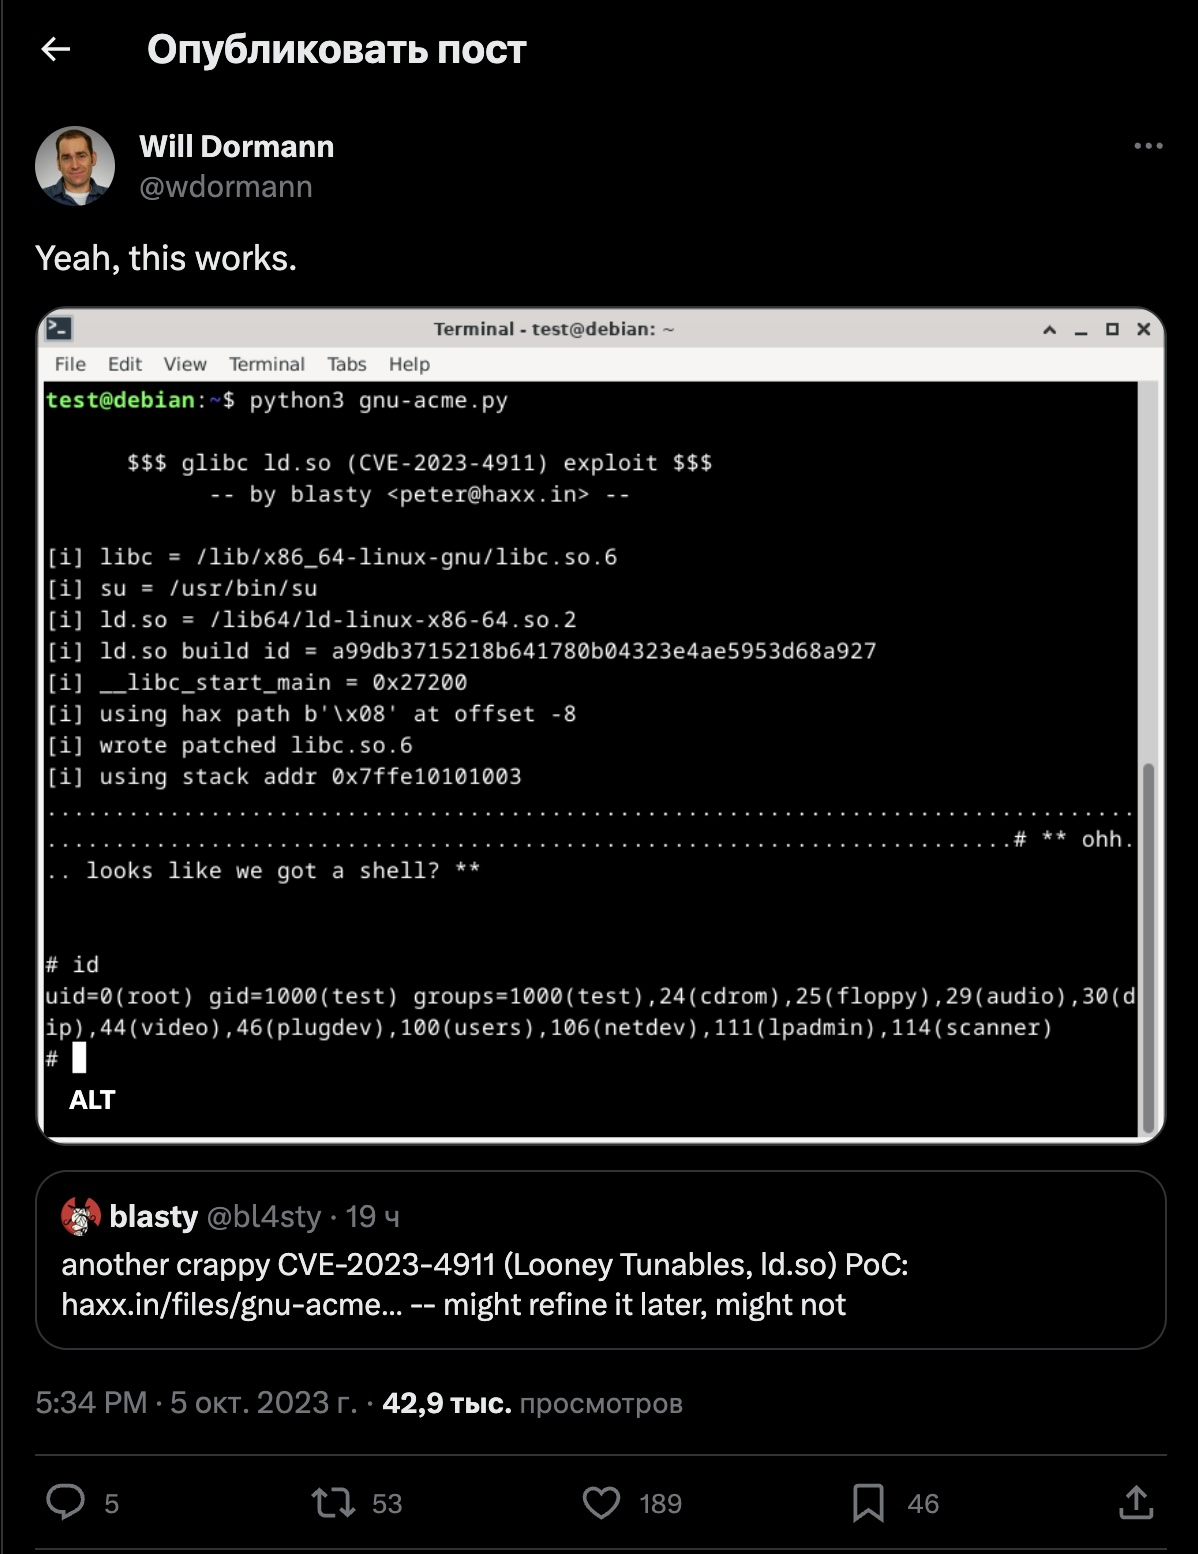
В Сети появились демонстрационные эксплойты для опасной уязвимости «Looney Tunables», с помощью которой атакующий может получить root-доступ в популярных дистрибутивах Linux. Специалисты Qualys на днях предупреждали о таком развитии событий.

Напомним, Looney Tunables затрагивает динамический загрузчик библиотеки GNU C. Эта проблема может угрожать пользователям Debian 12 и 13, Ubuntu 22.04 и 23.04, Fedora 37 и 38.

Специалисты Qualys Threat Research Unit, рассказав об этой бреши, подчеркнули, что в скором времени в общем доступе могут появиться эксплойты. Действительно, спустя всего пару суток ряд исследователей выложили proof-of-concept.

Например, Уилл Дорманн поделился своим PoC, и несмотря на то что эксплойт действует против ограниченного числа целей, в него включены инструкции, расширяющие функциональность.


Системным администраторам следует внимательно отнестись к киберугрозе Looney Tunables, поскольку она затрагивает актуальные версии Linux-дистрибутивов Fedora, Ubuntu и Debian.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru