



Персональные данные клиентов страховой компании ОСК утекли в Сеть

Персональные данные клиентов страховой компании ОСК утекли в Сеть

Персональные данные клиентов страховой компании ОСК утекли в Сеть

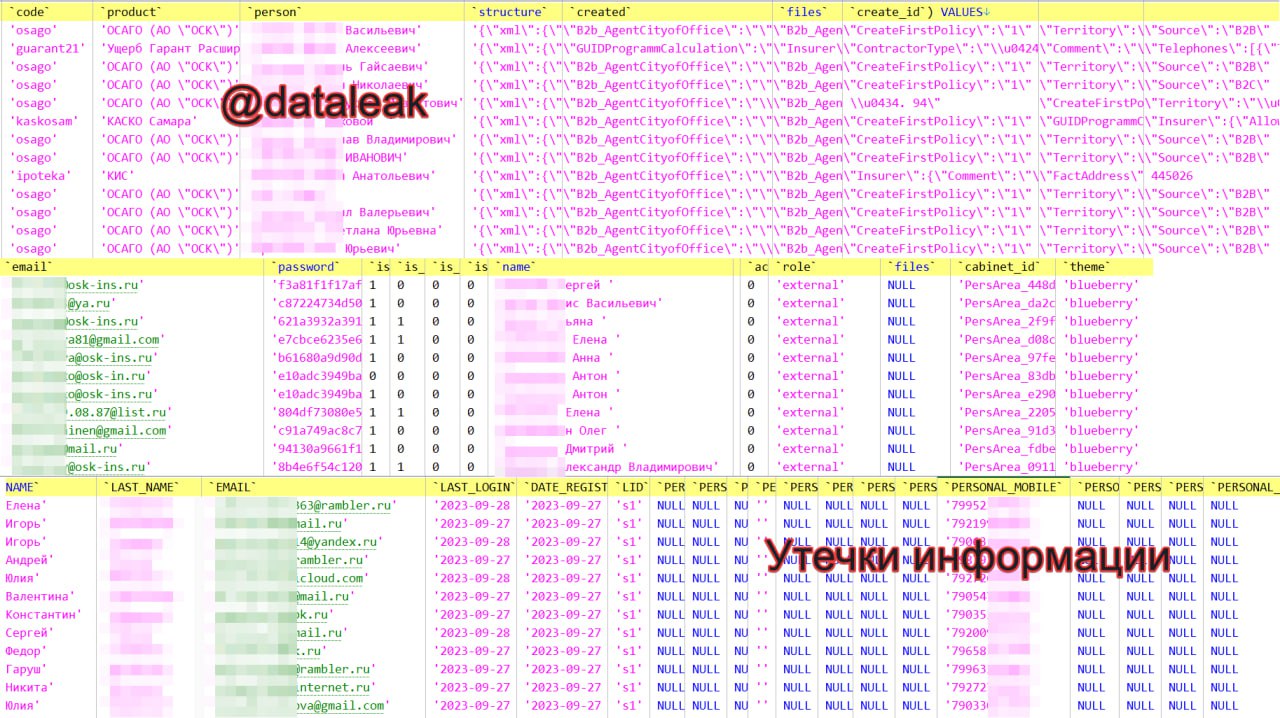
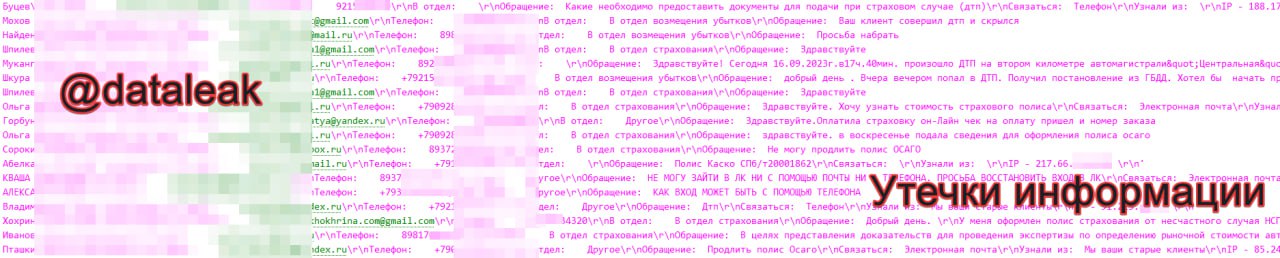
Киберпреступная группировка UHG утверждает, что ей удалось добраться до внутренних данных страховой компании «ОСК». Всего было выложено несколько дампов БД, где содержатся сведения о клиентах.

Проанализировавшие данные «Утечки информации» пишут, что в дампах удалость найти:

  • Полные имена;
  • Хешированные пароли (MD5 с солью и без);
  • Телефонные номера (400 тыс. уникальных);
  • Адреса электронной почты (1,2 млн уникальных);
  • Пол;
  • Даты рождения;
  • Серии и номера паспортов, данные водительских удостоверений и полисов страхования;
  • Государственные номера автомобилей и VIN;
  • IP-адреса, использованные для оформления заявок с сайта.


При этом стоит отметить, что это достаточно свежая информация: дамп датируется 01 октября 2023 года. Специалисты также указали на временную недоступность веб-ресурса «ОСК» (osk-ins.ru), который потом начал выводить заглушку.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru