



За полгода шифровальщик LostTrust проник в сети 53 организаций

За полгода шифровальщик LostTrust проник в сети 53 организаций

За полгода шифровальщик LostTrust проник в сети 53 организаций

Аналитики полагают, что шифровальщик LostTrust — это просто переименованный MetaEncryptor. Об этом свидетельствует сходство шифраторов и onion-сайтов для публикации списка жертв, отказавшихся платить выкуп.

Вредонос LostTrust объявился в интернете в марте этого года, но широкую известность приобрел только в прошлом месяце, когда начал использовать собственный сайт утечек в сети Tor. Заражению подвергаются сети Windows; способен ли зловред шифровать данные на Linux-машинах, пока неясно.

Запуск MetaEncryptor, по всей видимости, состоялся в августе 2022 года. За год он успел поразить 12 организаций; последние два месяца список жертв на его сайте утечек не обновляется.

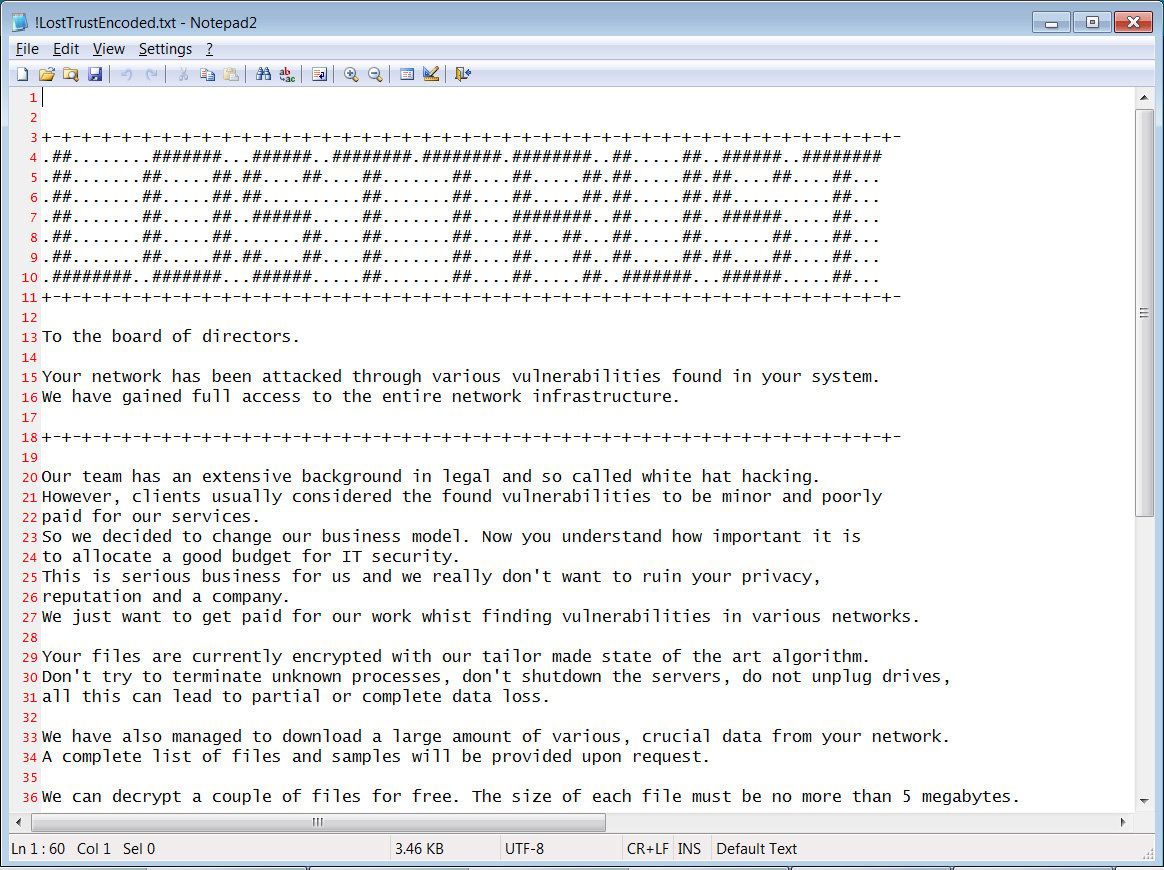
Проведенный в BleepingComputer анализ обоих зловредов показал, что шифраторы почти идентичны и заимствуют код SFile2 (использует SHA-512, AES-256 и RSA-2048). На родство преемников указывает строка METAENCRYPTING, отображаемая в консоли при исполнении LostTrust.

Чтобы охватить максимально возможное количество целевых файлов, новобранец принудительно завершает мешающие ему службы Windows. После шифрования к имени файла добавляется расширение .losttrustencoded.

В создаваемой вредоносом записке сказано, что его операторы таким образом привлекают внимание к брешам в ИТ-инфраструктуре, на защиту которой нельзя жалеть средств.


Здесь же приведена персональная ссылка на onion-сайт для переговоров о выкупе. Эта площадка, по словам экспертов, почти пуста и предоставляет лишь функции чата. По имеющимся данным, у жертв требуют от $100 тыс. до миллионов за дешифратор.

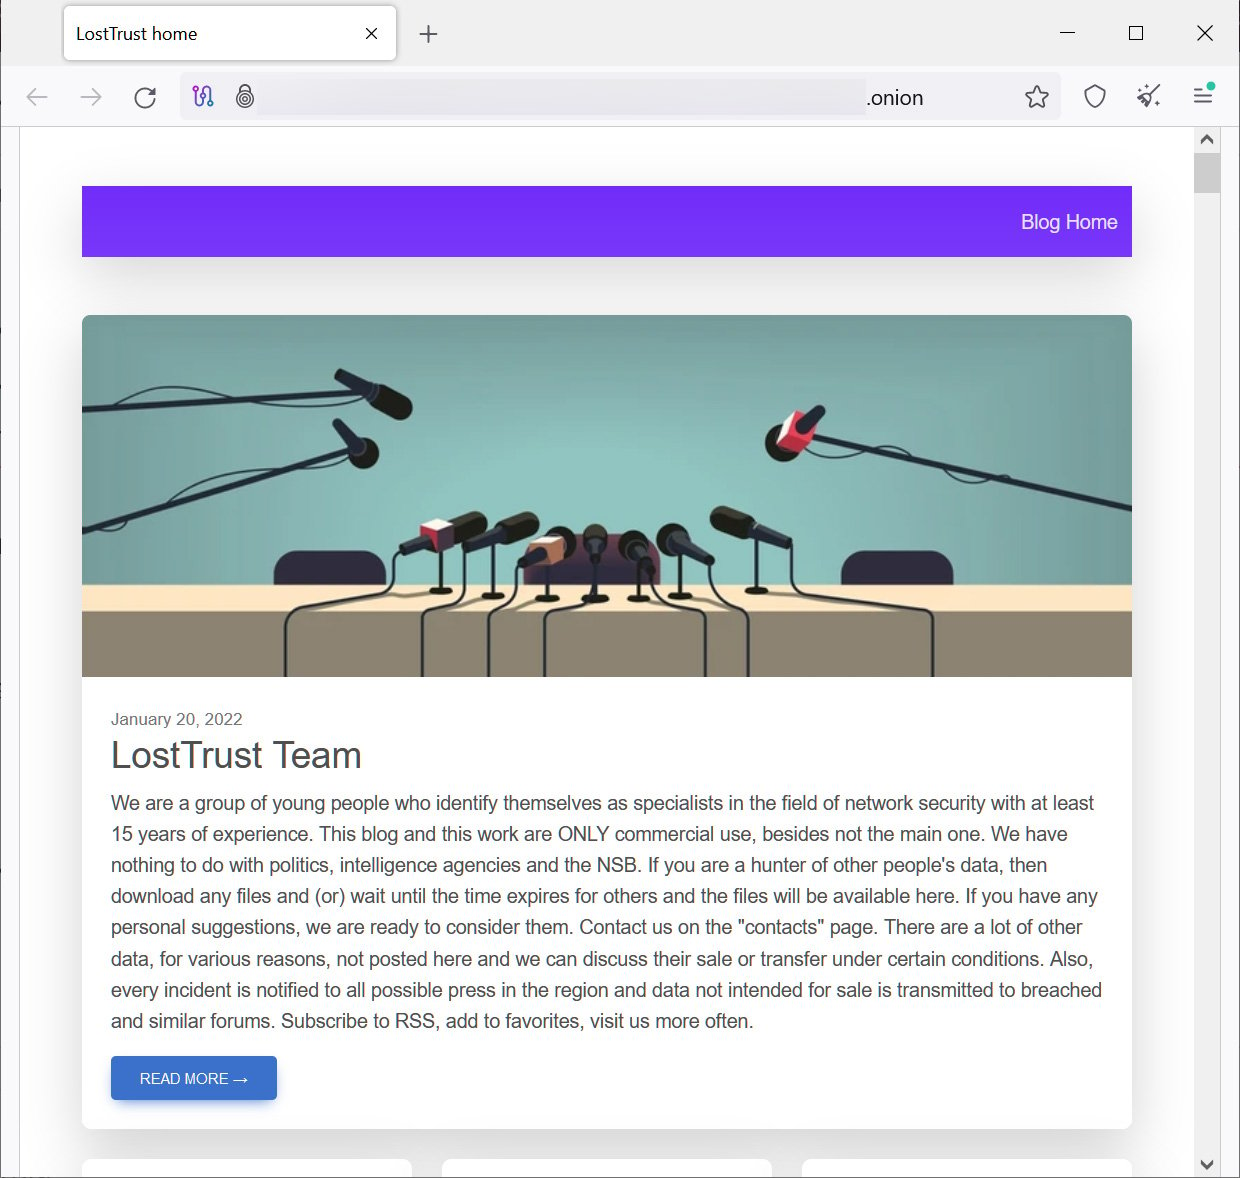
Сайт утечек LostTrust использует шаблон MetaEncryptor. В настоящее время на нем числятся 53 жертвы заражения. Информация, украденная у неплательщиков, попадает в паблик; удаляют ли ее, получив выкуп, неизвестно, отзывов об оплаченном дешифраторе тоже пока нет.

Подпишитесь на новости

VK Tech обновил VK AI Space для работы ИИ-агентов без интернета

VK Tech выпустила версию 26.3 платформы корпоративного ИИ VK AI Space. Она объединяет семь модулей для подключения моделей, работы с базами знаний и создания ИИ-агентов. Платформу можно развернуть на оборудовании заказчика и использовать без доступа к интернету.

Агенты могут выполнять действия в корпоративных системах: обращаться к API и базам данных, работать с файлами и другими инструментами.

Платформа поддерживает многошаговые сценарии с участием нескольких агентов. Её компоненты можно использовать вместе или по отдельности.

Заказчикам доступны проверка ответов на тестовых наборах данных и ограничения на действия агентов. Можно настроить проверку запросов, ответов и вызовов инструментов. Если операция требует согласования, агент приостанавливает выполнение и запрашивает подтверждение сотрудника.

Для контроля использования платформы предусмотрены ролевое управление доступом, квоты и журнал аудита. По данным VK Tech, версия 26.3 прошла испытания по утверждённой программе и методике, включая проверку работы без внешнего сетевого доступа.

В платформе также доступны многоуровневая память, библиотеки готовых компонентов и хуки — контрольные точки для настройки поведения агентов.

RSS: Новости на портале Anti-Malware.ru