



В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

В Exim уже год не могут пропатчить критическую уязвимость исполнения кода

На прошлой неделе стало известно о четырех RCE-уязвимостях в Exim, из-за которых сотни тысяч почтовых серверов больше года находятся под угрозой атаки. Степень опасности одной из дыр 0-day оценена как критическая.

Участники проекта Zero Day Initiative (ZDI) сообщили разработчикам софта об опасных проблемах еще в июне прошлого года. Поскольку патчи так и не появились, было решено обнародовать угрозу.

Эксплойт уязвимости во всех случаях не требует аутентификации и позволяет выполнить вредоносный код с привилегиями запущенной SMTP-службы (по умолчанию порт 25):

  • CVE-2023-42115 (9,8 балла CVSS) классифицируется как запись за границами буфера и вызвана неадекватной проверкой данных, вводимых пользователем;
  • CVE-2023-42116 (8,1 балла) — переполнение буфера в стеке, вызвано отсутствием проверки размера пользовательского ввода в ходе NTLM-аутентификации;
  • CVE-2023-42117 (8,1 балла) — неадекватная санация пользовательского ввода, из-за которой может произойти нарушение целостности данных в памяти;
  • CVE-2023-42118 (7,5 балла) — целочисленное переполнение в libspf2, проявляющееся при разборе макросов SPF.

За отсутствием патчей единственной мерой, позволяющей снизить риск эксплойта, является ограничение взаимодействия с уязвимым приложением.

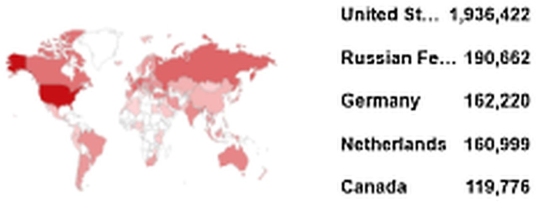
Поиск по Shodan показал, что в Сети присутствуют более 3,5 млн серверов Exim, половина из них находятся в США. Порт 25 открыт в 421 тыс. случаев.


Update. Сегодня, 2 октября, вышло долгожданное обновление с патчами — Exim 4.96.1. Устранены уязвимости CVE-2023-42115 и CVE-2023-42116, остальные из приведенного выше списка пока не закрыты (TXT).

В MAX хотят запустить покупку билетов на все виды транспорта

Минтранс работает над расширением транспортных функций в мессенджере MAX. В перспективе пользователи смогут составлять маршруты и покупать билеты на городской транспорт, поезда, самолёты, а также морские и речные суда в одном приложении.

О разработке рассказал первый заместитель главы Минтранса Константин Пашков.

По его словам, через MAX уже предусмотрено подтверждение права на льготный проезд и работа с проездными документами, а теперь ведомство намерено расширить набор сервисов.

Однако билет в мессенджере — лишь промежуточная остановка. В дальнейшем Минтранс рассчитывает активнее использовать биометрию: пассажир будет заранее строить маршрут и оплачивать поездку в цифровой платформе, а при посадке его сможет распознать камера. Показывать QR-код, распечатку или документ в таком сценарии не потребуется.

Пашков считает, что MAX поможет пассажирам постепенно перейти к новой системе. Резкого отказа от привычных способов оплаты пока не планируется: речь идёт о расширении доступных инструментов, а не об их обязательной замене.

Часть транспортной инфраструктуры уже готова к такому переходу. В городском транспорте многих регионов работает бесконтактная оплата, а авиационные и железнодорожные билеты давно оформляются в электронном виде.

С 1 сентября новые правила перевозок также разрешают подтверждать социальные льготы через MAX и применять биометрические сервисы для покупки билетов, если перевозчик располагает необходимой техникой.

Конкретных сроков появления единой покупки билетов в MAX Минтранс пока не назвал.

RSS: Новости на портале Anti-Malware.ru