



GitHub наводнили фейковые коммиты Dependabot, нацеленные на кражу данных

GitHub наводнили фейковые коммиты Dependabot, нацеленные на кражу данных

GitHub наводнили фейковые коммиты Dependabot, нацеленные на кражу данных

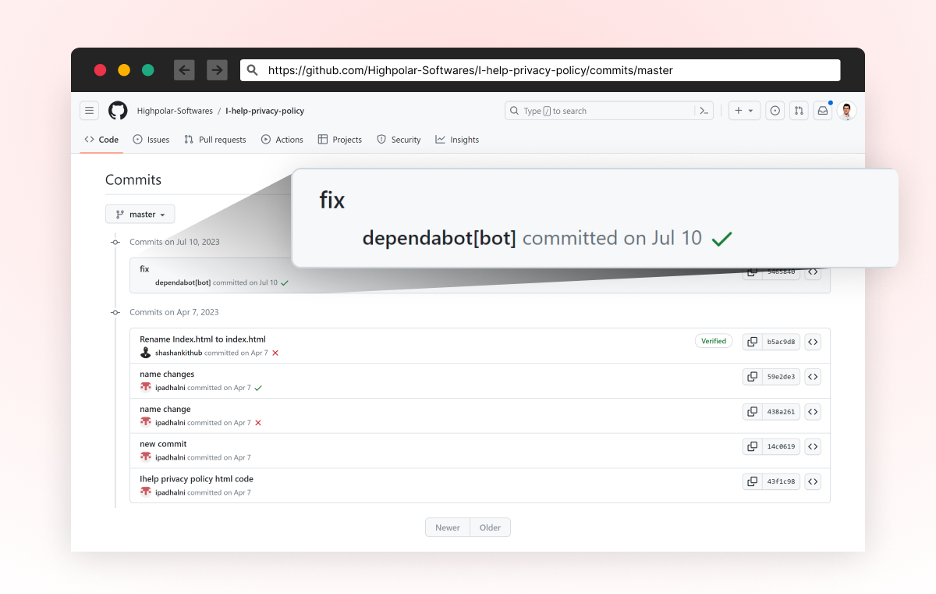
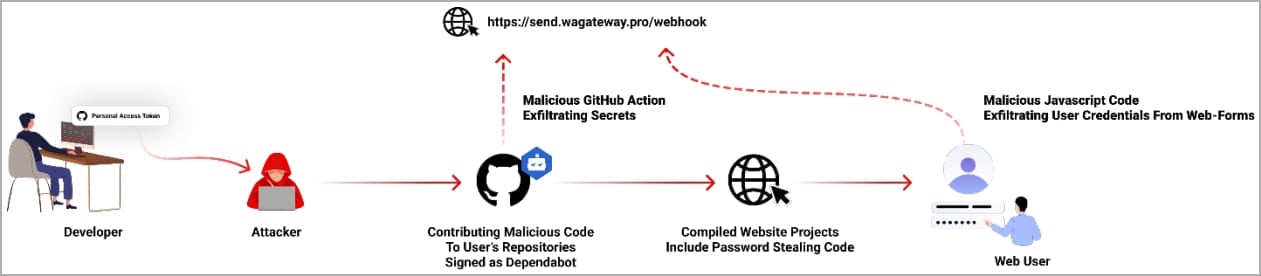
Злоумышленники воруют токены доступа GitHub и публикуют коммиты, якобы сгенерированные Dependabot, с целью внедрения вредоносного кода. Киберкампания стартовала в июле и, по данным Checkmarx, затронула сотни репозиториев.

Имитация fix-сообщений Dependabot создает иллюзию легитимности коммита. Разработчики используют этот GitHub-инструмент управления зависимостями, чтобы автоматизировать выявление и устранение уязвимостей в коде.


Если владелец репозитория примет подобный вклад, в его коде появится файл hook.yml, сливающий секреты проекта на удаленный сервер при каждом push-событии. Более того, ко всем существующим .js-файлам добавится обфусцированная строка, которая при исполнении в браузере создает новый тег script и загружает со стороннего сервера дополнительный сценарий для кражи паролей, вводимых в веб-формы.


Каким образом злоумышленники воруют персональные GitHub-токены, установить не удалось; не исключено, что их извлекают из систем разработчиков с помощью зловреда. Выявить компрометацию ключа доступа трудно: активность по использованию токена не отображается в контрольном журнале аккаунта.

Исследователи полагают, что создание и распространение вредоносных коммитов в рамках данной кампании осуществляется автоматизированными средствами. Большинство жертв — жители Индонезии.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru