



GitHub наводнили фейковые коммиты Dependabot, нацеленные на кражу данных

GitHub наводнили фейковые коммиты Dependabot, нацеленные на кражу данных

GitHub наводнили фейковые коммиты Dependabot, нацеленные на кражу данных

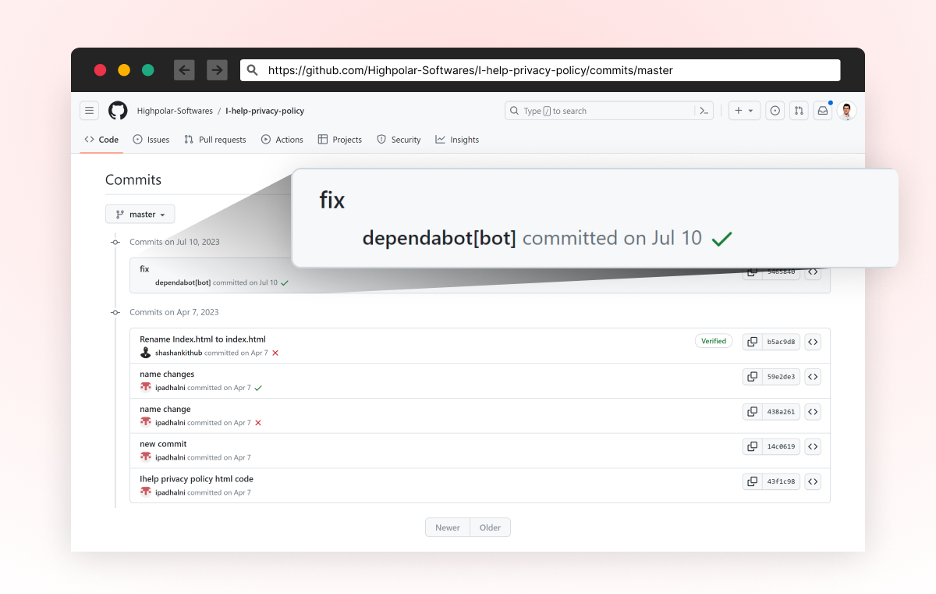
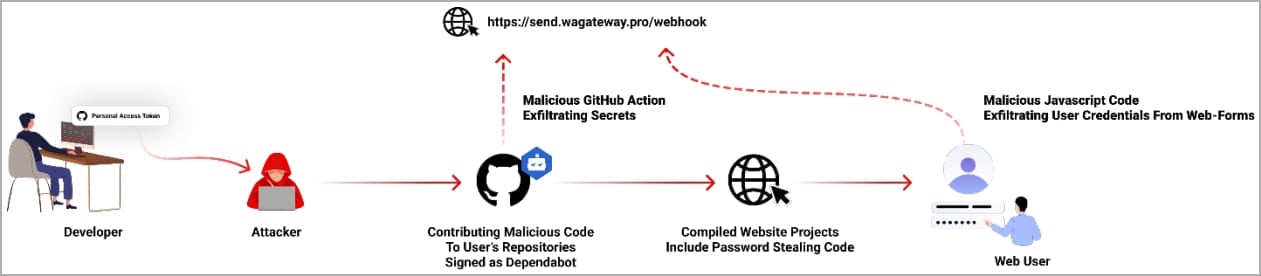
Злоумышленники воруют токены доступа GitHub и публикуют коммиты, якобы сгенерированные Dependabot, с целью внедрения вредоносного кода. Киберкампания стартовала в июле и, по данным Checkmarx, затронула сотни репозиториев.

Имитация fix-сообщений Dependabot создает иллюзию легитимности коммита. Разработчики используют этот GitHub-инструмент управления зависимостями, чтобы автоматизировать выявление и устранение уязвимостей в коде.


Если владелец репозитория примет подобный вклад, в его коде появится файл hook.yml, сливающий секреты проекта на удаленный сервер при каждом push-событии. Более того, ко всем существующим .js-файлам добавится обфусцированная строка, которая при исполнении в браузере создает новый тег script и загружает со стороннего сервера дополнительный сценарий для кражи паролей, вводимых в веб-формы.


Каким образом злоумышленники воруют персональные GitHub-токены, установить не удалось; не исключено, что их извлекают из систем разработчиков с помощью зловреда. Выявить компрометацию ключа доступа трудно: активность по использованию токена не отображается в контрольном журнале аккаунта.

Исследователи полагают, что создание и распространение вредоносных коммитов в рамках данной кампании осуществляется автоматизированными средствами. Большинство жертв — жители Индонезии.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru