



GitHub наводнили фейковые коммиты Dependabot, нацеленные на кражу данных

GitHub наводнили фейковые коммиты Dependabot, нацеленные на кражу данных

GitHub наводнили фейковые коммиты Dependabot, нацеленные на кражу данных

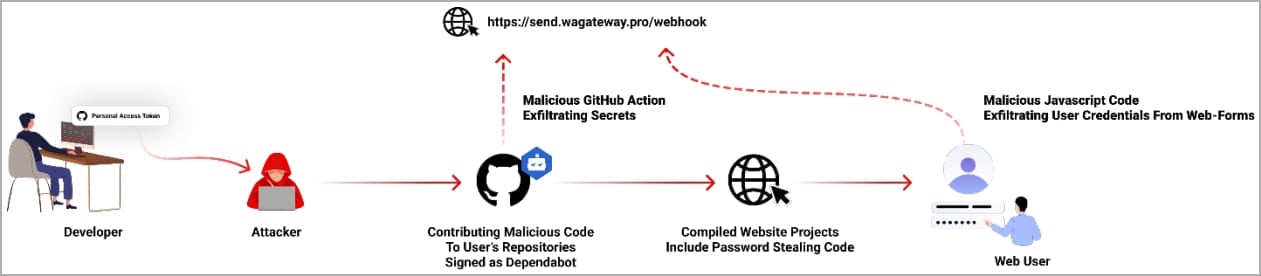
Злоумышленники воруют токены доступа GitHub и публикуют коммиты, якобы сгенерированные Dependabot, с целью внедрения вредоносного кода. Киберкампания стартовала в июле и, по данным Checkmarx, затронула сотни репозиториев.

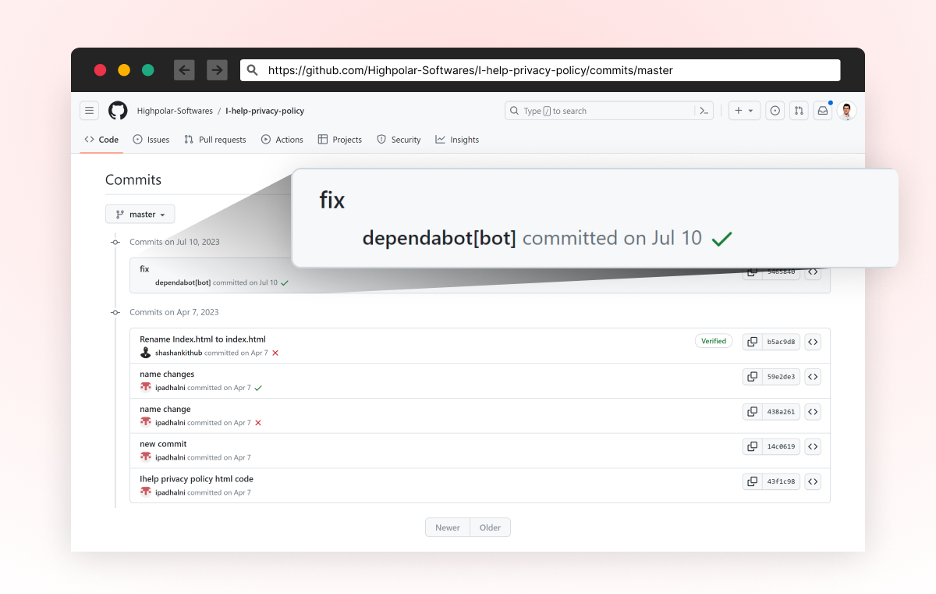
Имитация fix-сообщений Dependabot создает иллюзию легитимности коммита. Разработчики используют этот GitHub-инструмент управления зависимостями, чтобы автоматизировать выявление и устранение уязвимостей в коде.


Если владелец репозитория примет подобный вклад, в его коде появится файл hook.yml, сливающий секреты проекта на удаленный сервер при каждом push-событии. Более того, ко всем существующим .js-файлам добавится обфусцированная строка, которая при исполнении в браузере создает новый тег script и загружает со стороннего сервера дополнительный сценарий для кражи паролей, вводимых в веб-формы.


Каким образом злоумышленники воруют персональные GitHub-токены, установить не удалось; не исключено, что их извлекают из систем разработчиков с помощью зловреда. Выявить компрометацию ключа доступа трудно: активность по использованию токена не отображается в контрольном журнале аккаунта.

Исследователи полагают, что создание и распространение вредоносных коммитов в рамках данной кампании осуществляется автоматизированными средствами. Большинство жертв — жители Индонезии.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru