



Новая версия Android-вредоноса Xenomorph маскируется под легитимный софт

Новая версия Android-вредоноса Xenomorph маскируется под легитимный софт

Новая версия Android-вредоноса Xenomorph маскируется под легитимный софт

В новой кампании киберпреступники распространяют свежую версию Android-вредоноса Xenomorph, которая теперь атакует кредитные организации в США, а также пытается добраться до криптовалютных кошельков владельцев мобильных устройств.

Специалисты компании ThreatFabric следят за активностью Xenomorph с февраля 2022 года. На тот момент зловред заразил более 30 тыс. мобильных устройств на Android.

Новая кампания операторов Ксеноморфа стартовала в середине августа, а в качестве жертв злоумышленники выбрали владельцев криптокошельков и ряд финансовых организаций в США.

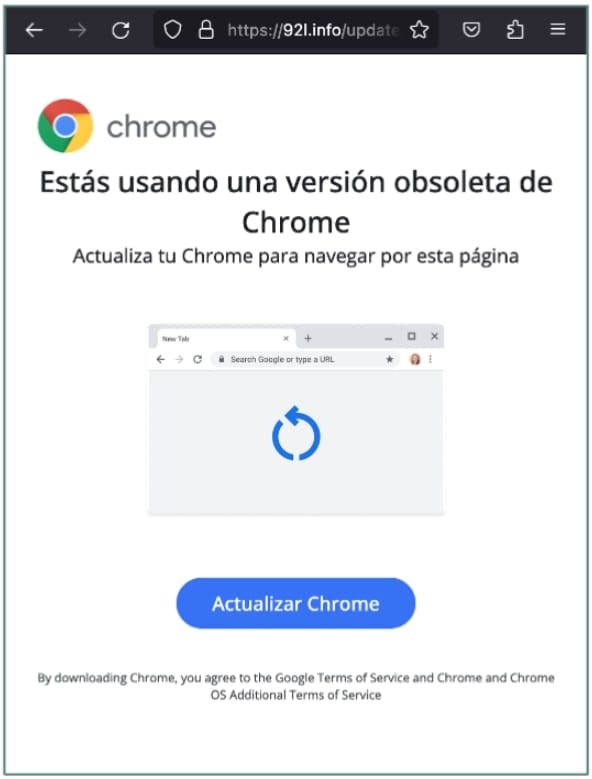
Для распространения Xenomorph используются фишинговые страницы, задача которых — заставить пользователя установить обновление браузера Chrome. Под видом апдейта жертвам подсовывают вредоносный APK.


Для кражи данных троян по-прежнему использует функциональность наложения окон поверх легитимных приложений. По словам ThreatFabric, каждый образец Xenomorph содержит приблизительно сотню вариантов окон для наложения, чтобы подстраиваться под софт многих банков и криптовалютных кошельков.

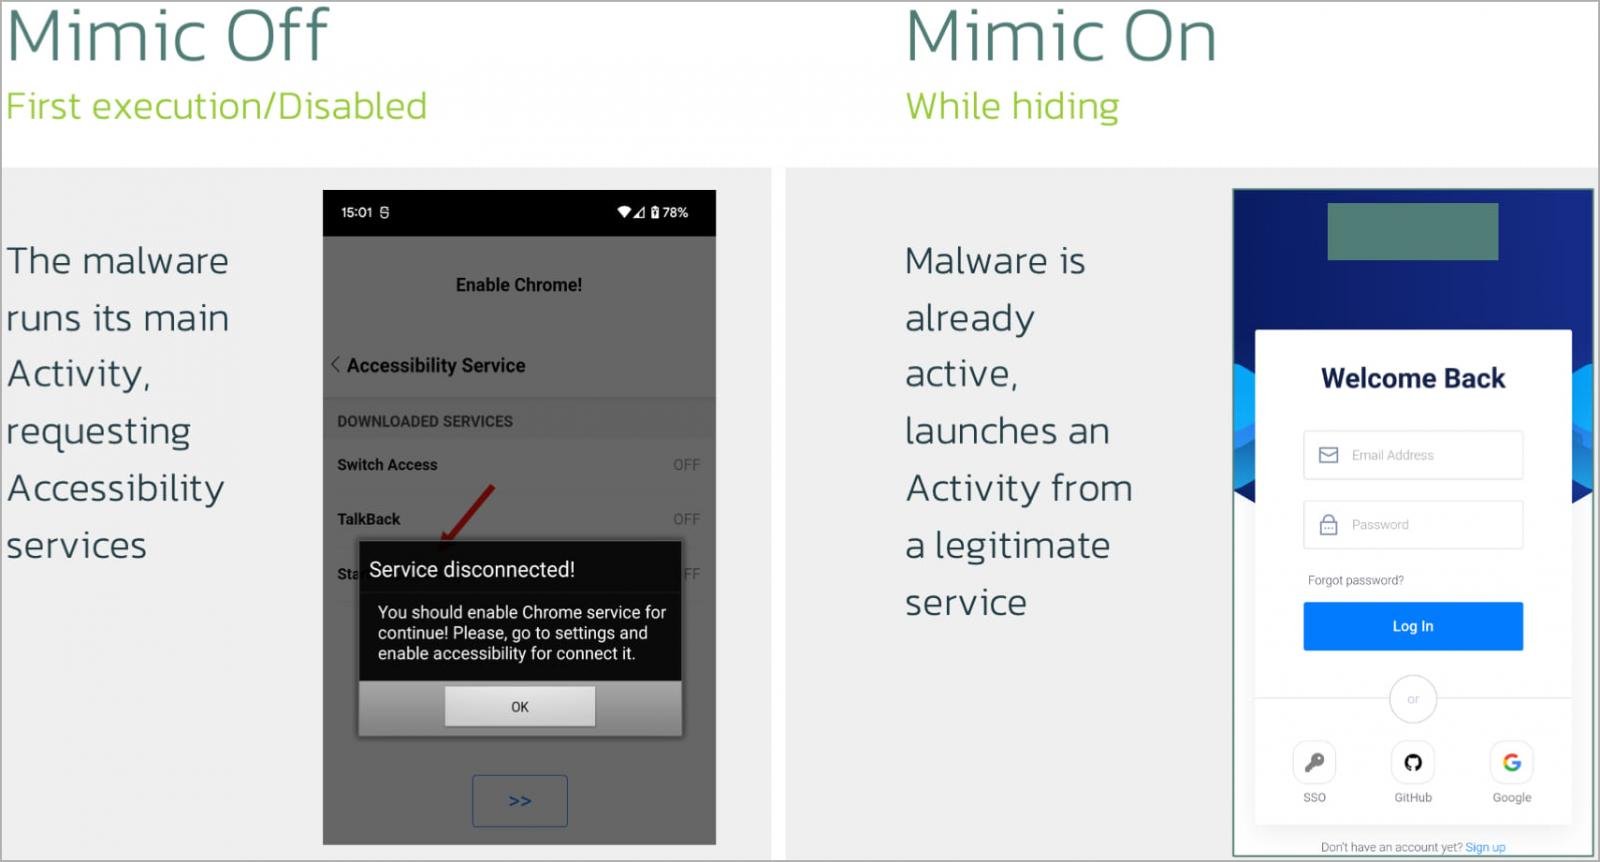
Актуальная версия вредоноса отметилась и новыми возможностями, что говорит о постоянной работе над трояном. Например, маскировка под другие приложения: функция IDLEActivity выполняет работу WebView, отображая легитимный веб-контент.


Ещё одна фича — ClickOnPoint, которая позволяет операторам Xenomorph имитировать клики в определённых местах дисплея. Это позволяет трояну обходить различные формы подтверждения и т. п.

Напомним, в марте мы писали, что авторы Android-трояна Xenomorph полностью автоматизировали кражу денег.

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru