



Фишеры вытаскивают пароли сотрудников под видом анкет самооценки

Фишеры вытаскивают пароли сотрудников под видом анкет самооценки

Фишеры вытаскивают пароли сотрудников под видом анкет самооценки

Кибермошенники запустили новую рассылку, в которой пытаются ввести в заблуждение доверчивых сотрудников организаций. Под видом анкет самооценки фишеры пытаются выудить логины и пароли от корпоративных аккаунтов.

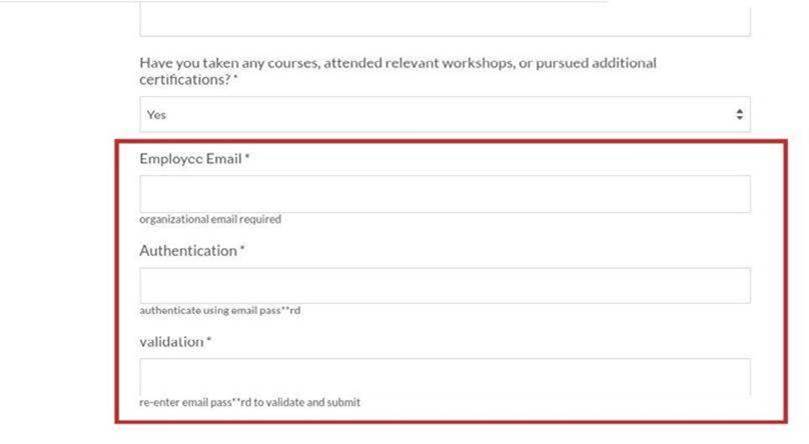
От имени HR-отделов служащим приходят письма, в которых предлагается пройти процедуру самооценки. По завершении этого процесса работников просят указать логин и пароль от корпоративной учётной записи.

Как объяснили специалисты «Лаборатории Касперского», сама анкета хотя бы частично имеет отношение к оценке собственной эффективности в компании. Тем не менее это не отменяет кражу учётных данных при попытке ввести их в фишинговые поля.

Интересно, что для подтверждения пароля сотруднику приходится целых два раза вводить свою комбинацию. «Фишка» этой кампании в том, что работник вводит данные не на стороннем ресурсе (что может сразу насторожить), а в конце заполнения анкеты (что несколько усыпляет бдительность).


В Kaspersky также указали и на промахи фишеров: например, доменное имя в адресе отправителя не совпадает с названием организации, а в самом теле письма можно найти опечатки.

Есть ещё один красный флаг: отправители настаивают, что анкету нужно заполнить до конца дня. Такая срочность, как правило, указывает на мошенников.

Эксперты рекомендуют сразу справляться у HR-отдела, была ли подобная рассылка и стоит ли обращать на неё внимание.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru